

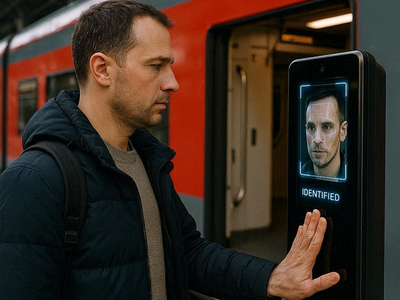

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

Первый вице-премьер, заместитель председателя правительства — руководитель аппарата правительства РФ Дмитрий Григоренко в ходе пленарной сессии конференции Data Fusion объявил, что в России в пилотном режиме запущена возможность посадки пассажиров в поезд с использованием биометрии.

Об этом сообщил РБК. Чтобы воспользоваться новой возможностью, пассажиру необходимо иметь подтверждённую учётную запись в Единой биометрической системе (ЕБС).

Зарегистрироваться в системе можно в уполномоченном банке или воспользоваться выездной регистрацией. В ближайшем будущем, как ранее сообщалось, пройти регистрацию в ЕБС также можно будет в МФЦ и в розничных салонах операторов связи.

При этом, как пояснили в РЖД, биометрия не станет единственным способом идентификации. У пассажиров сохранятся и другие варианты подтверждения личности, в том числе предъявление документов проводнику.

Пока пилотный режим посадки по биометрии действует на трёх маршрутах: Москва — Кострома, Москва — Иваново и Москва — Нижний Новгород с отправлением с Восточного вокзала. На время пилотного этапа проекта в РЖД всё равно рекомендуют иметь при себе паспорт или иной документ, удостоверяющий личность.

Как отметил корреспондент РИА Новости, для прохождения идентификации по биометрии достаточно сообщить о желании воспользоваться этой возможностью проводнику. После этого пассажиру нужно в течение нескольких секунд посмотреть в камеру служебного планшета.

Хакер PalachPro заявил об отключении серверов поставщика связи для ВСУ

Пророссийский хакер PalachPro сообщил о кибератаке на инфраструктуру украинской компании Dolya Communication Systems, поставляющей средства связи и продукцию военного назначения для ВСУ, СБУ и Нацгвардии Украины. По его версии, атакующие нарушили работу серверов, файлового менеджера и внутреннего документооборота компании.

Недоступными, по данным РИА Новости, стали корпоративная почта, файловый обмен, сайт и мессенджер Sonata, который используют украинские военные.

Кроме того, сотрудники Dolya будто бы потеряли возможность добавлять в базу новые заказы силовых структур.

PalachPro утверждает, что для атаки применялись DDoS и другие, не раскрытые им методы воздействия. Предполагаемые последствия — задержки в обслуживании систем радиосвязи, проблемы с доступом к технической документации и временный переход пользователей Sonata на резервные каналы.

Dolya Communication Systems ранее упоминалась как производитель Sonata, а также как дилер и партнёр американской Motorola Solutions. В открытых источниках среди заказчиков компании назывались ВСУ, СБУ и Нацгвардия Украины. Также организация обладает полномочиями на экспорт и импорт товаров военного назначения.

Сам хакер пообещал продолжить подобные атаки на украинские компании. Однако на данный момент достоверно можно говорить лишь о заявлении PalachPro. Масштаб атаки, реальное влияние на работу Sonata и утверждение о длительной блокировке сервисов независимо не подтверждены.

RSS: Новости на портале Anti-Malware.ru