

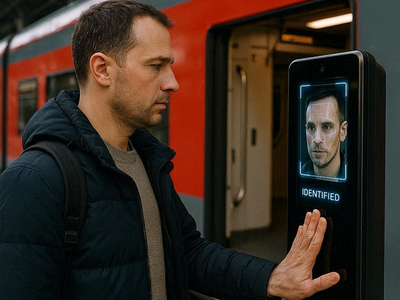

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

Первый вице-премьер, заместитель председателя правительства — руководитель аппарата правительства РФ Дмитрий Григоренко в ходе пленарной сессии конференции Data Fusion объявил, что в России в пилотном режиме запущена возможность посадки пассажиров в поезд с использованием биометрии.

Об этом сообщил РБК. Чтобы воспользоваться новой возможностью, пассажиру необходимо иметь подтверждённую учётную запись в Единой биометрической системе (ЕБС).

Зарегистрироваться в системе можно в уполномоченном банке или воспользоваться выездной регистрацией. В ближайшем будущем, как ранее сообщалось, пройти регистрацию в ЕБС также можно будет в МФЦ и в розничных салонах операторов связи.

При этом, как пояснили в РЖД, биометрия не станет единственным способом идентификации. У пассажиров сохранятся и другие варианты подтверждения личности, в том числе предъявление документов проводнику.

Пока пилотный режим посадки по биометрии действует на трёх маршрутах: Москва — Кострома, Москва — Иваново и Москва — Нижний Новгород с отправлением с Восточного вокзала. На время пилотного этапа проекта в РЖД всё равно рекомендуют иметь при себе паспорт или иной документ, удостоверяющий личность.

Как отметил корреспондент РИА Новости, для прохождения идентификации по биометрии достаточно сообщить о желании воспользоваться этой возможностью проводнику. После этого пассажиру нужно в течение нескольких секунд посмотреть в камеру служебного планшета.

В даркнете появился ИИ без цензуры вместо взломанных ChatGPT и Claude

Киберпреступникам предложили больше не возиться с джейлбрейками ChatGPT и Claude. На форуме Exploit появился сервис Luciferus — платная нейросеть, которая якобы отвечает на запросы без моральных и этических ограничений. Объявление 24 августа обнаружили специалисты Counter Threat Unit компании Sophos.

Его разместил пользователь под ником Optimus_Prime, зарегистрировавшийся на площадке в апреле.

Автор утверждает, что Luciferus работает на собственной модели со 120 млрд параметров. Правда, подтвердить это исследователям не удалось. По их оценке, внутри может находиться одна из открытых моделей семейства Qwen от Alibaba, дополнительно настроенная на отсутствие запретов.

Главное отличие Luciferus от взломанных версий популярных чат-ботов — стабильность. Джейлбрейк может перестать работать после очередного обновления, а локальную модель можно изначально запустить без защитных фильтров и спокойно продавать доступ.


Sophos проверила младший тариф, попросив нейросеть написать простой RAT на Python. Luciferus без лишних вопросов выдал русскоязычное описание функций трояна и исходный код. Исследователи его не запускали и не проверяли работоспособность.

На форуме подписки стоят от $35 до $75 в месяц и носят названия Inquisitor, Archdevil и Prince of Darkness. На сайте цены почему-то ниже — от $22 до $47, а тарифы уже называются Junior, Middle и Pro.

В Sophos считают Luciferus частью более крупного тренда: ИИ превращается в такой же товар подпольного рынка, как фишинговые наборы, трояны и шифровальщики. Опасность здесь не в появлении всемогущей нейросети, а в снижении порога входа.

RSS: Новости на портале Anti-Malware.ru