

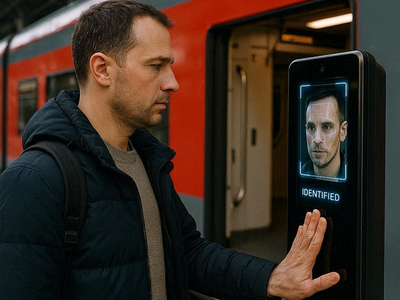

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

Первый вице-премьер, заместитель председателя правительства — руководитель аппарата правительства РФ Дмитрий Григоренко в ходе пленарной сессии конференции Data Fusion объявил, что в России в пилотном режиме запущена возможность посадки пассажиров в поезд с использованием биометрии.

Об этом сообщил РБК. Чтобы воспользоваться новой возможностью, пассажиру необходимо иметь подтверждённую учётную запись в Единой биометрической системе (ЕБС).

Зарегистрироваться в системе можно в уполномоченном банке или воспользоваться выездной регистрацией. В ближайшем будущем, как ранее сообщалось, пройти регистрацию в ЕБС также можно будет в МФЦ и в розничных салонах операторов связи.

При этом, как пояснили в РЖД, биометрия не станет единственным способом идентификации. У пассажиров сохранятся и другие варианты подтверждения личности, в том числе предъявление документов проводнику.

Пока пилотный режим посадки по биометрии действует на трёх маршрутах: Москва — Кострома, Москва — Иваново и Москва — Нижний Новгород с отправлением с Восточного вокзала. На время пилотного этапа проекта в РЖД всё равно рекомендуют иметь при себе паспорт или иной документ, удостоверяющий личность.

Как отметил корреспондент РИА Новости, для прохождения идентификации по биометрии достаточно сообщить о желании воспользоваться этой возможностью проводнику. После этого пассажиру нужно в течение нескольких секунд посмотреть в камеру служебного планшета.

Подпишитесь на новости

Виджеты Telegram могли использовать для заражения компьютеров трояном

«Лаборатория Касперского» зафиксировала атаки, которые используют уязвимость в новых HTML-виджетах Telegram. При открытии некоторых каналов на компьютере пользователя незаметно запускался PowerShell-скрипт, который скачивал и запускал троян WebRAT, также известный как Salat Stealer.

Первые попытки атак специалисты обнаружили в ночь на 13 ноября. Об этом компания сообщила в своем телеграм-канале.

Связь атак с уязвимостью в «Лаборатории Касперского» называют предположительной, технических подробностей эксплуатации компания пока не раскрыла. Сколько пользователей пострадало, тоже неизвестно.

WebRAT написан на Rust и дает злоумышленнику удаленный доступ к зараженному компьютеру. Троян умеет красть данные криптокошельков, аккаунтов Telegram и другие учетные записи. До выхода исправления Kaspersky советует не запускать виджеты в Telegram.

Telegram открыл HTML-виджеты для ботов 9 ноября. Вскоре исследователи показали, что специально созданный виджет может запустить системный «Калькулятор» в Telegram Desktop, а на Android выполнить код через ошибку в движке QuickJS.

Ее исправили в версии Telegram для Android 13.2.2. После второй демонстрации от исследователя V12 Telegram отключил HTML-виджеты на сервере.

Павел Дуров (внесён в перечень террористов и экстремистов Росфинмониторинга) заявлял, что проблемы с удаленным выполнением кода не существует. По его словам, показанная атака требовала, чтобы пользователь сам запустил сторонний сервис, и этот сценарий Telegram полностью заблокировал на сервере.

RSS: Новости на портале Anti-Malware.ru