


В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

В России в пилотном режиме заработала посадка в поезд по биометрии

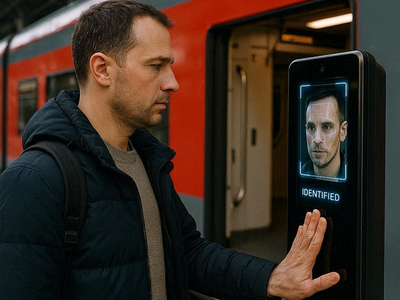
Первый вице-премьер, заместитель председателя правительства — руководитель аппарата правительства РФ Дмитрий Григоренко в ходе пленарной сессии конференции Data Fusion объявил, что в России в пилотном режиме запущена возможность посадки пассажиров в поезд с использованием биометрии.

Об этом сообщил РБК. Чтобы воспользоваться новой возможностью, пассажиру необходимо иметь подтверждённую учётную запись в Единой биометрической системе (ЕБС).

Зарегистрироваться в системе можно в уполномоченном банке или воспользоваться выездной регистрацией. В ближайшем будущем, как ранее сообщалось, пройти регистрацию в ЕБС также можно будет в МФЦ и в розничных салонах операторов связи.

При этом, как пояснили в РЖД, биометрия не станет единственным способом идентификации. У пассажиров сохранятся и другие варианты подтверждения личности, в том числе предъявление документов проводнику.

Пока пилотный режим посадки по биометрии действует на трёх маршрутах: Москва — Кострома, Москва — Иваново и Москва — Нижний Новгород с отправлением с Восточного вокзала. На время пилотного этапа проекта в РЖД всё равно рекомендуют иметь при себе паспорт или иной документ, удостоверяющий личность.

Как отметил корреспондент РИА Новости, для прохождения идентификации по биометрии достаточно сообщить о желании воспользоваться этой возможностью проводнику. После этого пассажиру нужно в течение нескольких секунд посмотреть в камеру служебного планшета.

Подпишитесь на новости

Доступ под контролем: эксперты обсудят риски SSO и миграции систем

26 ноября 2026 года в 11:00 состоится вебинар «Управление доступом к корпоративным системам: как навести порядок и снизить риски». Участники обсудят, как контролировать права пользователей при подключении новых приложений и поддержке унаследованных систем.

В дискуссии примут участие управляющий директор по информационной безопасности ПАО ДОМ.РФ Дмитрий Шарапов, руководитель направления прикладной безопасности, CEO G-Hack | G-Spark Алексей Морозов и руководитель центра информационной безопасности Digital Design Андрей Миняев. Модератором выступит генеральный директор AM Media Илья Шабанов.

Эксперты разберут избыточные права, учётные записи бывших сотрудников и доступ подрядчиков. Обсудят, какие ошибки помогают атакующим попасть в корпоративные системы и что злоумышленник может сделать с легитимной учётной записью.

Отдельный блок посвятят управлению доступом при импортозамещении. Участники рассмотрят выбор архитектуры, подключение старых приложений и критерии, по которым можно определить, нужна ли компании единая платформа или несколько специализированных решений.

В программе также предусмотрен разбор рисков единого входа (SSO) и многофакторной аутентификации (MFA): способов обхода защиты, последствий отказа сервиса аутентификации и проверок перед промышленным запуском. Ещё одна тема — полномочия ИИ-агентов в корпоративных системах.

В завершение участники обсудят требования регуляторов и показатели результата централизации доступа, включая скорость отзыва прав и сокращение ручных операций. Эфир закончится блицем о трёх шагах, с которых CISO стоит начать наведение порядка в доступе.

RSS: Новости на портале Anti-Malware.ru