


Вышло Android-приложение для поиска VPN по методичке Минцифры

Вышло Android-приложение для поиска VPN по методичке Минцифры

Вышло Android-приложение для поиска VPN по методичке Минцифры

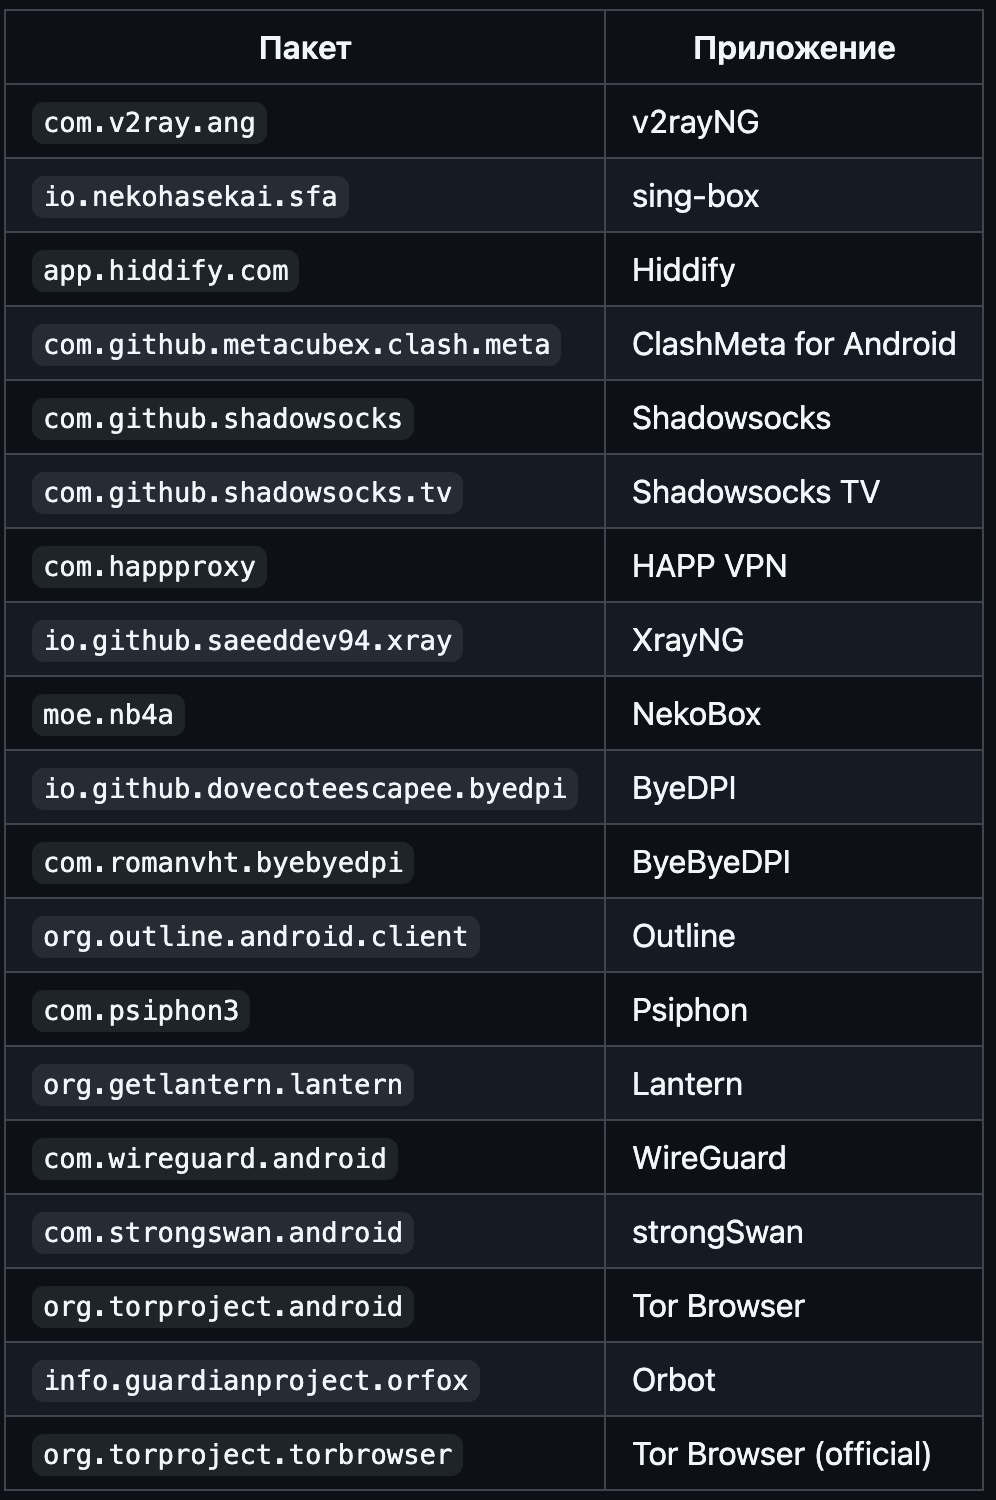
Разработчик под ником xtclovver выпустил проект RKNHardering — тестовое Android-приложение, которое, как утверждается, умеет искать на устройстве признаки использования VPN и прокси по логике, близкой к недавно обсуждавшейся методичке для российских ИТ-компаний.

Согласно описанию проекта, приложение написано на Kotlin и предназначено для проверки того, насколько заметен используемый сервис обхода блокировок.

Достоверно подтвердить все заявленные возможности проекта по открытым источникам пока нельзя, но сам факт появления такого инструмента хорошо ложится в текущую повестку.

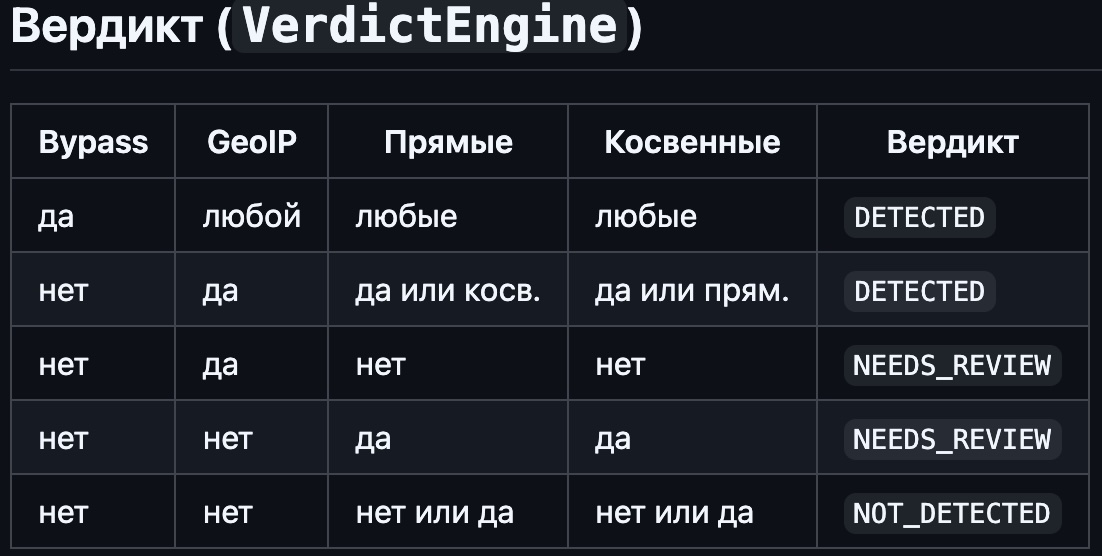
RKNHardering анализирует трафик, сверяет IP-адреса с базами прокси, VPN и адресов дата-центров, а затем пытается оценить, насколько подозрительно выглядит используемое соединение.


Автор также отдельно поблагодарил runetfreedom за proof-of-concept, на основе которого, по его словам, была реализовано детектирование одного из сценариев обхода split tunneling (раздельное туннелирование). Сам runetfreedom действительно ведёт публичный GitHub-аккаунт, где размещает связанные с этой темой материалы.


Фон у этой истории понятный. В начале апреля СМИ сообщили, что Минцифры направило крупнейшим интернет-компаниям рекомендации по выявлению пользователей с включёнными VPN и при этом отдельно признало, что на iPhone такие возможности «существенно ограничены» из-за особенностей iOS.

В тех же публикациях говорилось, что внедрение механизмов поиска VPN предлагается начинать именно с мобильных устройств на Android и iOS.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru