


Каждая седьмая дорожная ловушка в России связана со сбоями в работе камер

Каждая седьмая дорожная ловушка в России связана со сбоями в работе камер

Каждая седьмая дорожная ловушка в России связана со сбоями в работе камер

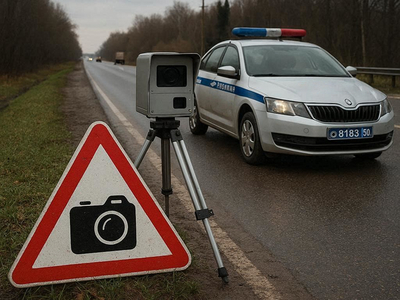
Как показала статистика Общественной палаты, собранная за четыре года, 14% всех дорожных ловушек связаны с некорректной работой средств фотовидеофиксации. Всего же количество участков, где дорожная обстановка провоцирует водителей на вынужденные нарушения, достигло 1969.

Такую статистику приводит ТАСС со ссылкой на проект Общественной палаты «Дорожные ловушки». Всего за четыре года работы проекта была собрана информация о 1969 таких участках.

Более трети жалоб — почти 35% — приходится на Москву. В тройку лидеров также вошли Санкт-Петербург, где обнаружили 179 ловушек (9,1% обращений), и Московская область со 164 проблемными участками (8,3%).

«По состоянию на 21 марта текущего года в адрес проекта поступило 1969 сообщений. При этом больше всего — 576 дорожных ловушек — было обнаружено на начальном этапе реализации проекта в 2022 году. После значительного спада в 2023-м, когда была выявлена лишь 321 ловушка, их количество вновь начало расти и в 2025-м поднялось до 535. С начала 2026 года зафиксировано 59 ловушек», — приводит агентство сообщение пресс-службы Общественной палаты.

Сбои камер, связанные с неверным определением скорости автомобилей, заняли третье место среди проблем, с которыми сталкиваются водители на таких участках: на них приходится 14% случаев. Они лишь немного уступили неочевидной или плохо различимой разметке, доля которой составила 14,7%. Безоговорочным лидером остаются участки с проблемами остановки или парковки — на них приходится почти половина всех «дорожных ловушек».

«Иногда дорожная ловушка — это незначительная дорожная ситуация, какая-то мелочь, которую легко устранить, а проблем она создаёт много: где-то некорректный знак, где-то не хватает разметки или ещё что-то. Ценность проекта в том, что он помогает устранять такие, казалось бы, незначительные погрешности в организации дорожного движения, которые причиняют неудобства автомобилистам, приводя к штрафам, а то и к лишению прав», — прокомментировал итоги работы инициатор проекта, заместитель председателя комиссии Общественной палаты по безопасности и взаимодействию с ОНК Александр Холодов.

Также известны случаи, когда камеры «путали» людей. Одному из пострадавших от такой ошибки даже советовали не попадать в поле зрения камер городского видеонаблюдения до задержания настоящего правонарушителя, находившегося в розыске.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru