


Фальшивый блокировщик рекламы для ChatGPT оказался аддоном-шпионом

Фальшивый блокировщик рекламы для ChatGPT оказался аддоном-шпионом

Фальшивый блокировщик рекламы для ChatGPT оказался аддоном-шпионом

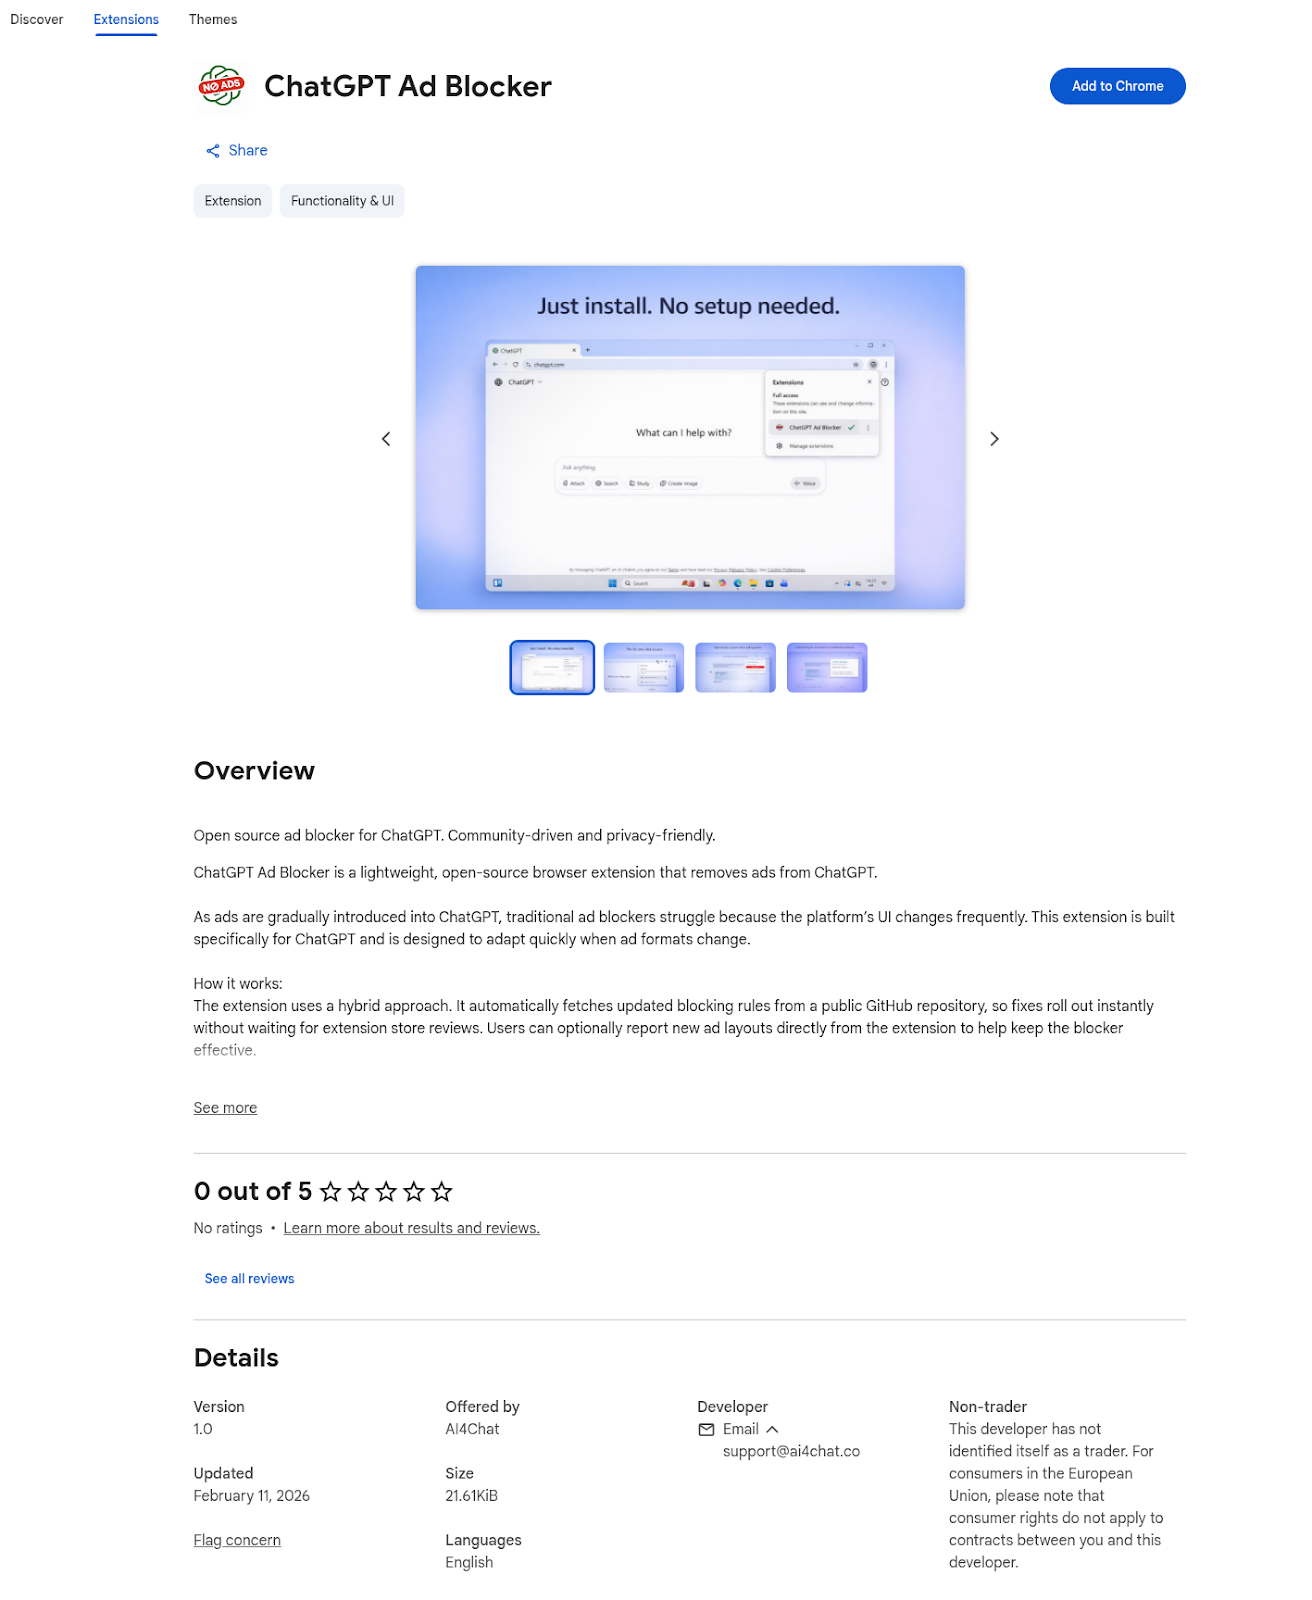
OpenAI недавно начала тестировать рекламу в ChatGPT для части пользователей бесплатного тарифа, и уже появились желающие быстро заработать на новой теме. Исследователи из DomainTools обнаружили в Chrome Web Store вредоносное расширение ChatGPT Ad Blocker, которое обещало убрать рекламу из чат-бота, а на деле воровало пользовательские переписки.

OpenAI действительно в последние месяцы начала тесты рекламы в ChatGPT для части пользователей Free и Go, поэтому приманка выглядела вполне правдоподобно.

По данным DomainTools, расширение позиционировалось как «бесплатный и лёгкий» способ «убрать рекламу и оставить ИИ», но его основная задача была совсем другой.

После установки оно внедряло скрипт в страницу ChatGPT, копировало содержимое активного окна чата, сохраняло структуру переписки и большую часть текста, а затем отправляло этот дамп через жёстко прописанный Discord-вебхук в закрытый канал. Исследователи отдельно пишут, что таким образом утекали не только запросы пользователя, но и метаданные, и состояние интерфейса.


Аддон клонировал HTML страницы ChatGPT, убирал часть визуальных элементов вроде стилей и картинок, но оставлял текст и логику диалога. При этом редактировались только очень длинные текстовые фрагменты, а обычные промпты и ответы в большинстве случаев сохранялись целиком. DomainTools также указывает, что похищенные данные принимал Discord-бот с говорящим именем Captain Hook.

Отдельно исследователи связывают расширение с GitHub-аккаунтом krittinkalra, который, по их данным, пересекается с проектами AI4ChatCo и Writecream. На этом фоне авторы отчёта задаются вопросом: не используются ли похожие механики сбора данных и в других продуктах, связанных с этой же персоной. Прямых доказательств этого в отчёте нет, но сам сигнал имеется.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru