


WhatsApp предупредил о фейковом приложении со шпионом для iPhone

WhatsApp предупредил о фейковом приложении со шпионом для iPhone

WhatsApp предупредил о фейковом приложении со шпионом для iPhone

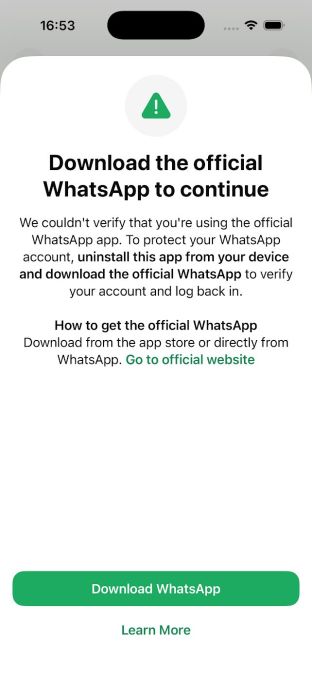
WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России) предупредил ряд пользователей об установке поддельной версии мессенджера для iPhone, внутри которой был шпионский софт. Корпорация прямо связала эту историю с итальянским разработчиком SIO и заявила, что уже разлогинила затронутых пользователей и порекомендовала поставить официальный клиент WhatsApp.

История здесь не о взломе самого App Store, а о поддельном неофициальном клиенте, уточнили разработчики.

В WhatsApp пока не раскрывают, кто именно оказался среди затронутых пользователей, поэтому неизвестно, были ли там журналисты, активисты или другие знаковые деятели. Но сама формулировка компании показывает, что атака была адресной, а не массовой.


По данным СМИ, за этой схемой стоит SIO — итальянская компания, разрабатывающая шпионский софт для государственных заказчиков через дочернюю структуру ASIGINT. WhatsApp уже собирается направить этой фирме официальное юридическое требование прекратить подобную деятельность.

Для SIO это уже не первый такой сюжет. Ещё раньше журналисты связывали компанию с серией вредоносных Android-приложений, в том числе с фейковыми версиями WhatsApp и поддельными инструментами поддержки мобильных операторов. Тогда исследователи называли используемое ПО именем Spyrtacus.

Партийный наблюдатель попытался заразить систему ДЭГ, заявила Памфилова

Представитель одной из российских парламентских партий якобы попытался внедрить вредоносную программу в систему наблюдения за дистанционным электронным голосованием в Москве. Об этом заявила председатель ЦИК Элла Памфилова.

По её словам, человек сознательно ввёл зловред в систему и пытался остановить её работу. Как передаёт ТАСС, нарушителем оказался наблюдатель за московским ДЭГ и представитель системной партии.

Название партии и имя предполагаемого автора цифровой диверсии Памфилова раскрывать не стала. Известно лишь, что он представлял одну из партий, официально участвующих в российской политической системе.

Технические подробности инцидента также не приводятся. Не сообщается, какую именно вредоносную программу пытались запустить, каким способом её внесли в систему, сработала ли защита автоматически и повлияла ли попытка на доступность ДЭГ. Публичной информации о возбуждении дела или других мерах в отношении наблюдателя на момент заявления также не было.

Инцидент произошёл во время трёхдневного голосования на выборах депутатов Госдумы девятого созыва и других совмещённых кампаний, завершившегося 20 сентября.

По данным ЦИК, избирательная инфраструктура в этот период подвергалась масштабным кибератакам, в том числе более чем тысяче волн DDoS-воздействия. Отдельной целью становилась система дистанционного электронного голосования.

Само собой, без имени, партийной принадлежности и технического разбора инцидента общественности пока предлагают поверить чиновникам на слово.

RSS: Новости на портале Anti-Malware.ru