


В ночь на 1 апреля Telegram массово начал сбоить у россиян

В ночь на 1 апреля Telegram массово начал сбоить у россиян

В ночь на 1 апреля Telegram массово начал сбоить у россиян

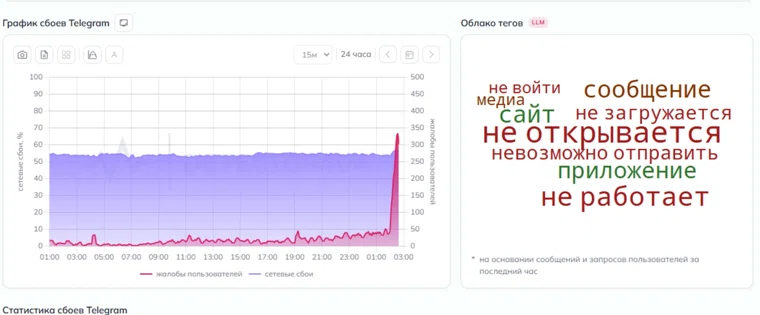
В ночь на 1 апреля резко выросло количество жалоб на работу мессенджера Telegram. При этом, судя по сообщениям пользователей, затруднения носят не кратковременный, а продолжительный характер.

О сбое сообщило агентство Ura.RU со ссылкой на сервисы, отслеживающие сетевые сбои. По его оценке, резкий рост числа жалоб был зафиксирован около двух часов ночи.

Как пишет телеграм-канал «Санкт-Петербург Life», количество жалоб выросло в два раза. Однако по другим оценкам, рост мог достигать пятикратного уровня.

По оценкам «Фонтанки», наибольшее число жалоб поступает из Санкт-Петербурга, Ленинградской и Брянской областей. Проблемы наблюдаются и у пользователей за пределами России, однако в основном они сосредоточены в Нидерландах, которые служат точкой входа для многих популярных VPN-сервисов.

Суть жалоб, как сообщает Ura.RU, сводится к тому, что пользователям не приходят сообщения и не открываются вложенные файлы. В издании связали происходящее с продолжающимися техническими ограничениями в работе мессенджера со стороны регулятора.

Роскомнадзор начал замедлять Telegram с 10 февраля. Фактически этот процесс стартовал на несколько дней раньше. Официальной причиной называлось отсутствие системной борьбы с мошенничеством, вымогательством и вовлечением пользователей в противоправную деятельность.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru