


Сторонним устройствам дадут доступ к уведомлениям iPhone, но не без условий

Сторонним устройствам дадут доступ к уведомлениям iPhone, но не без условий

Сторонним устройствам дадут доступ к уведомлениям iPhone, но не без условий

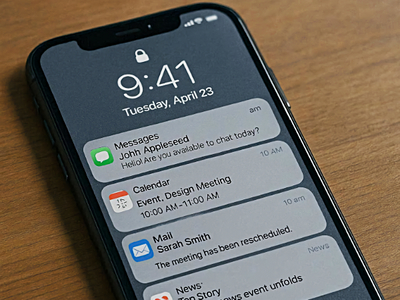
Apple ужесточила правила для сторонних аксессуаров, которые в будущем смогут показывать пересланные уведомления с iPhone и Live Activities. Компания обновила правила для разработчиков и отдельно прописала, что такие данные нельзя использовать для рекламы, профилирования, обучения моделей или отслеживания местоположения пользователя.

Речь идёт о новых разделах соглашения, посвящённых фреймворкам Accessory Notifications и Accessory Live Activities.

Apple заранее фиксирует правила игры для производителей сторонних устройств: получать такие данные можно будет только в рамках строго определённого сценария и с жёсткими ограничениями по их обработке.

Запрет на передачу пересылаемой информации в другие приложения или на другие устройства, кроме того аксессуара, который пользователь сам настроил для получения таких данных — одно из основных требований.

Кроме того, разработчикам запрещено менять содержание уведомления так, чтобы искажался его смысл, а расшифровка данных должна происходить только на самом аксессуаре.

Отдельно Apple оговорила, что такие данные нельзя хранить удалённо (например, в облаке), если это не требуется строго для доставки информации на аксессуар. Ещё одно ограничение касается ключей шифрования: ими тоже нельзя делиться с другими устройствами, включая сам iPhone пользователя.

Важный момент: поддержка со стороны конкретных приложений для этого механизма не обязательна. Управление будет идти на уровне пользовательской настройки, то есть в конечном счёте решение о пересылке уведомлений останется за владельцем устройства.

Подпишитесь на новости

DeepSeek, Gemini и Qwen вошли в совет директоров Windows-вредоноса

Исследователи из Cisco Talos обнаружили Windows-вредонос, который принимает команды не от хакера и даже не с классического C2-сервера. Следующее действие выбирает совет из четырёх коммерческих ИИ-моделей: DeepSeek, Qwen, Mistral и Google Gemini. CLOSEDQUORUM отправляет моделям сведения о заражённом компьютере: имя устройства, версию Windows и наличие прав администратора.

Затем предлагает проголосовать за одно из четырёх действий: украсть данные, внедрить код в другой процесс, закрепиться в системе или переместиться дальше по сети.

Побеждает вариант, набравший больше голосов. Если ответы не подходят, вредонос ждёт и созывает вече заново.

При выборе кражи CLOSEDQUORUM пытается извлечь учётные данные из памяти LSASS, сохранённые пароли Chrome, Edge и Firefox, а также информацию кошельков MetaMask, Exodus и Ethereum. Результаты голосования, объяснения моделей и похищенные файлы отправляются оператору через Discord.


По данным Cisco Talos, это первый публично описанный Windows-имплант, передающий моделям тактические решения C2. После запуска постоянные команды от человека ему теоретически не нужны: хакер может отойти за кофе, а DeepSeek с Gemini сами решат, пора ли красть пароли.

Впрочем, Talos не наблюдала полноценную атаку от начала до конца, а публичная сборка CLOSEDQUORUM содержит заглушки вместо API-ключей и Discord-вебхука, поэтому в таком виде не работает. Неизвестен и способ доставки вредоноса жертвам.

Эксперимент всё равно показательный: злоумышленники пробуют заменять ИИ не только генерацию кода и фишинга, но и отдельные этапы управления атакой.

RSS: Новости на портале Anti-Malware.ru