


Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

Telegram начнёт предупреждать о неофициальных клиентах у собеседников

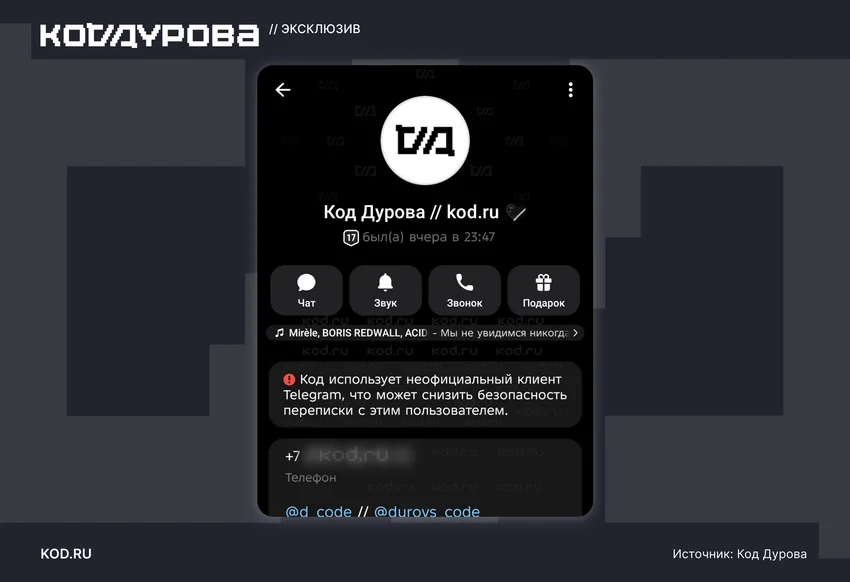
Администрация Telegram анонсировала появление уведомлений о том, что собеседник использует неофициальный клиент. Такое сообщение будет сопровождаться предупреждением о потенциальных рисках для безопасности и конфиденциальности переписки.

О нововведении сообщил портал «Код Дурова» со ссылкой на администрацию мессенджера.

Уведомление будет выглядеть так: «[Пользователь] использует неофициальный клиент Telegram, что может снизить безопасность переписки с этим пользователем». Сейчас функция с таким предупреждением проходит закрытое тестирование.

В администрации Telegram заявили, что это нововведение стало ответом на рост популярности альтернативных клиентов, в частности Telega от российской компании «Даль». Авторы приложения называли его полностью независимой разработкой и отрицали связь с холдингом VK. Разработчики также утверждали, что используют все API и механизмы защиты оригинального Telegram.

Тем не менее результаты независимого исследования безопасности Telega оказались, мягко говоря, неоднозначными. В приложении используется альтернативный ключ шифрования, который задействуют серверы Telega. Это даёт основания опасаться возможного стороннего вмешательства и атак типа «человек посередине».

Кроме того, в клиенте отключены некоторые защитные механизмы, что потенциально создаёт риск компрометации старой переписки. Также фактически отключены секретные чаты. Помимо этого, обнаружены признаки механизмов сторонней модерации и фильтрации.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru