

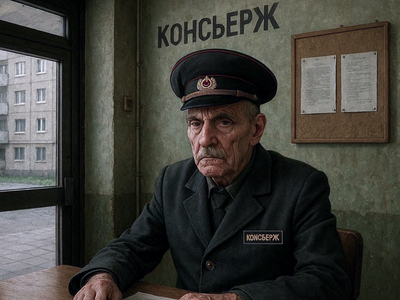

Жильцы вправе требовать от консьержей неразглашения данных

Жильцы вправе требовать от консьержей неразглашения данных

Жильцы вправе требовать от консьержей неразглашения данных

Первый заместитель председателя комитета Госдумы по строительству и ЖКХ Владимир Кошелев напомнил, что консьержи могут нести ответственность за разглашение информации о жильцах, вплоть до уголовной. Однако это возможно только в том случае, если требование о конфиденциальности прямо закреплено в их должностной инструкции.

Как пояснил депутат в комментарии ТАСС, жители дома могут включить такой пункт в инструкцию консьержа на общем собрании:

«Что касается беспокойства о приватности информации, которой обладает консьерж, то оно решается правилами, закрепленными в должностной инструкции, утвержденной общим собранием. В ней должен быть чётко прописан отдельный пункт о конфиденциальности — запрет на разглашение любой информации о жильцах и их гостях третьим лицам».

Если это требование будет нарушено, консьержа, как напомнил Владимир Кошелев, могут не только уволить, но и привлечь к уголовной ответственности по статье 137 УК РФ («Нарушение неприкосновенности частной жизни»).

Эта статья предусматривает штраф в размере дохода осуждённого за период до полутора лет, либо принудительные работы на срок до двух лет, либо лишение свободы на тот же срок. Если же противоправные действия были совершены с использованием служебного положения, ответственность становится строже.

Недавно по статье 137 УК РФ было передано в суд уголовное дело в отношении жительницы Алтайского края. По версии следствия, она пыталась собрать компрометирующую информацию на своего руководителя, установив диктофон в его служебном кабинете.

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru