


Появилась новая схема угона аккаунтов на Госуслугах

Появилась новая схема угона аккаунтов на Госуслугах

Появилась новая схема угона аккаунтов на Госуслугах

Злоумышленники начали использовать новую двухэтапную схему для кражи учётных записей на Госуслугах и в онлайн-банках. Формальным поводом для запуска атаки служит якобы обновление медицинских данных. Эта схема применяется не только против россиян, но и против граждан Белоруссии.

Как сообщает РИА Новости, обычно мошенники выходят на связь через мессенджеры, чаще всего через Telegram. Похожая схема также получила распространение в Белоруссии, о чём сообщают местные СМИ и ряд территориальных органов МВД страны.

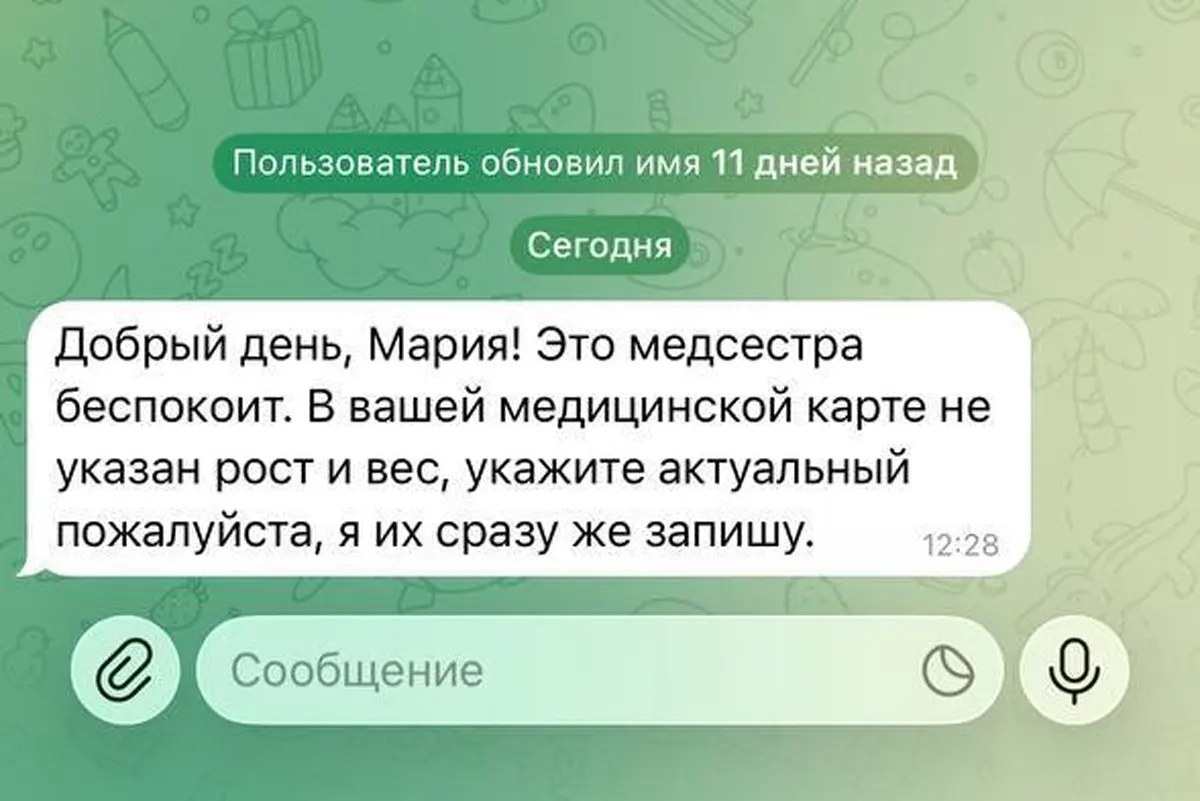
На первом этапе злоумышленники представляются медицинскими работниками. Под предлогом обновления данных медицинской карты они просят сообщить возраст, рост, вес, а также пожаловаться на самочувствие. После этого лже-медик просит указать в чате номер телефона, на который якобы поступит голосовой звонок для подтверждения данных.

Затем начинается вторая фаза. В разговор вступает якобы сотрудник Госуслуг, который сообщает о попытке взлома аккаунта. Он просит назвать код из СМС, который на самом деле используется для получения доступа к учётной записи на Госуслугах или в личном кабинете онлайн-банка.

Встречаются и другие варианты развития схемы. Например, вместо сотрудника Госуслуг с жертвой может связаться лже-сотрудник правоохранительных органов. Такой сценарий особенно распространён в Белоруссии, но встречается и в России.

Как отметил депутат Госдумы Сергей Леонов, в некоторых случаях мошенники начинают атаку не с переписки, а с голосового звонка. В качестве повода может использоваться приглашение на диспансеризацию.

«Настоятельно рекомендую быть бдительными. Если вам поступил звонок от поликлиники якобы с приглашением на диспансеризацию и просьбой назвать данные паспорта и СНИЛС для этого, то кладите сразу же трубку. Ни в коем случае не называйте никакие персональные данные. Тем более не называйте никогда код из СМС якобы для подтверждения записи к врачу — это мошенники. Лучше сразу положить трубку, найти телефон поликлиники на сайте и перезвонить напрямую», — такие рекомендации дал депутат.

«Каждый код — это открытие доступа аферистам в вашу жизнь», — напомнила официальный представитель МВД России Ирина Волк.

Первые попытки использования этой схемы были зафиксированы в Ростовской области ещё в декабре. Тогда мошенники допускали много несоответствий — например, использовали номера других регионов, что вызывало подозрения у потенциальных жертв.

В конце марта злоумышленники снова активизировали эту тему. Так, 24 марта о новой волне таких атак писала газета «Тульская пресса».

Кроме того, в январе уже фиксировалось несколько волн атак, направленных на кражу аккаунтов на Госуслугах. Тогда для этого использовались телеграм-боты, а предлогами служили актуализация данных для компаний в сфере ЖКХ или акции маркетплейсов.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru