


Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

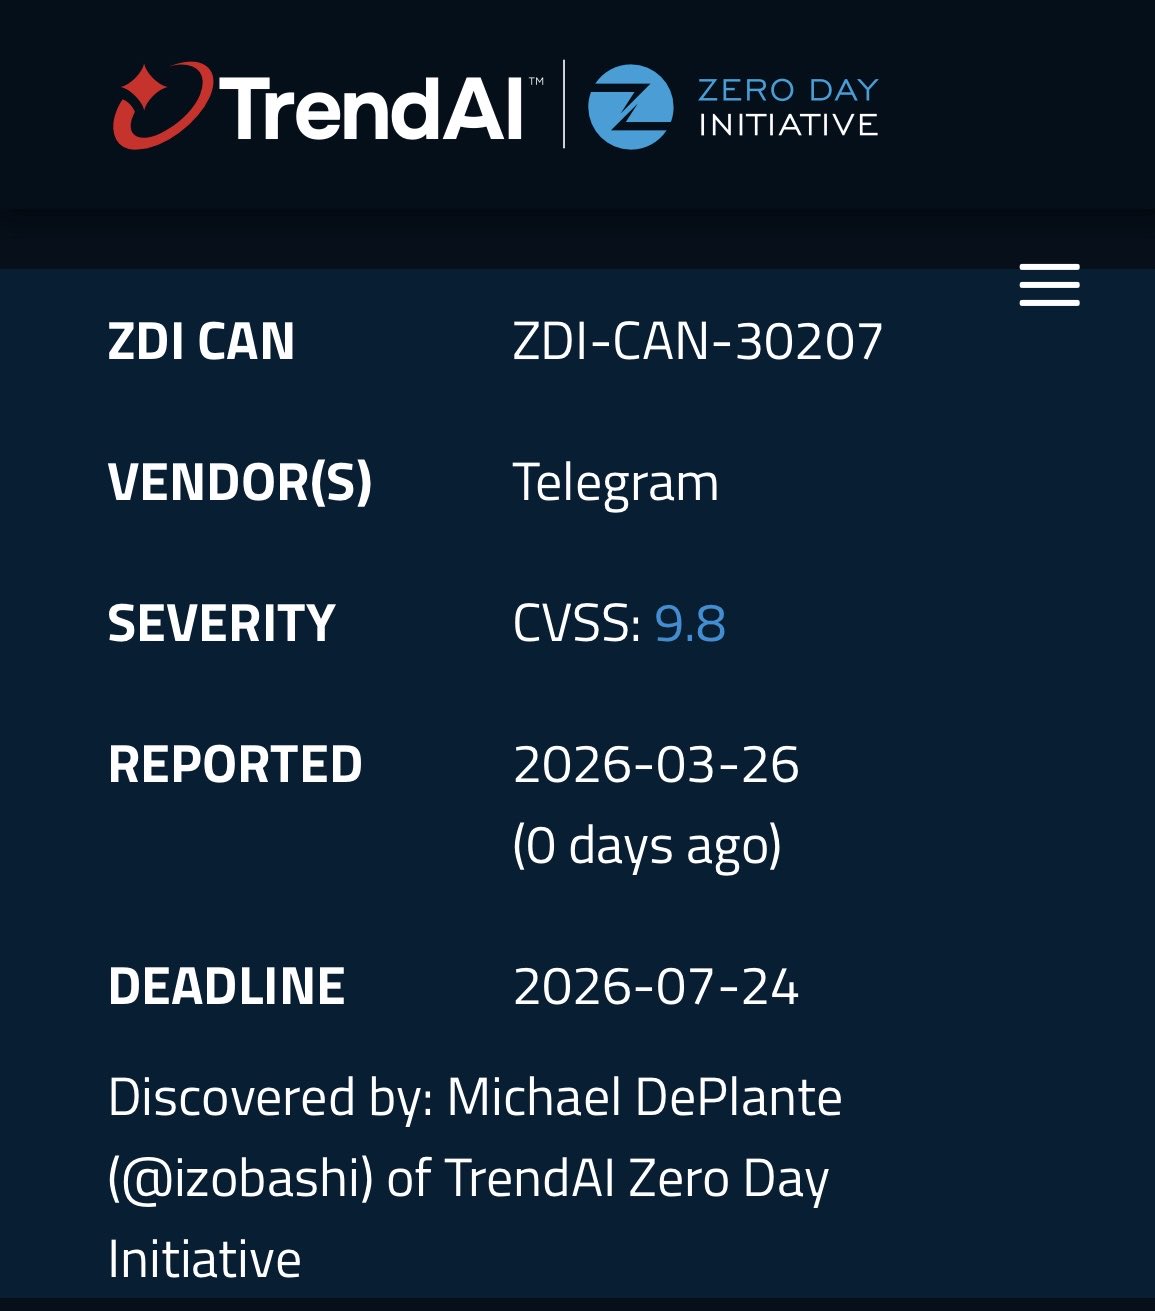
У разработчиков Telegram появился очень неприятный повод для срочного патчинга. В списке проекта Zero Day Initiative появилась запись ZDI-CAN-30207 для Telegram с 9,8 балла из 10 по CVSS. Уязвимость, как указано в карточке, была передана вендору 26 марта 2026 года, а дедлайн для публичного раскрытия назначен на 24 июля 2026 года.

Исследователем значится Michael DePlante (@izobashi) из проекта TrendAI Zero Day Initiative.

Самое важное здесь то, что технических подробностей пока нет. ZDI обычно не раскрывает механику таких находок до тех пор, пока у вендора есть время на выпуск патча.

Поэтому громкие формулировки про «тотальный взлом» или уже идущие массовые атаки сейчас были бы преувеличением: на данный момент публично подтверждено только существование записи о критической уязвимости и окно, отведённое Telegram на устранение.


Тем не менее сама оценка в 9,8 балла выглядит очень серьёзно. В карточке используется вектор AV:N/AC:L/PR:N/UI:N, а это значит, что речь идёт об удалённой атаке с низкой сложностью, которая допускается без привилегий и без участия пользователя.

Проще говоря, если эта оценка подтвердится после публикации полного отчёта, проблема действительно может оказаться из категории самых опасных.

Пока Telegram публично, по доступным данным, эту находку не комментировал. На официальных новостных страницах мессенджера свежего сообщения именно по ZDI-CAN-30207 сейчас не видно.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru