


Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

Telegram получил четыре месяца на исправление критической уязвимости

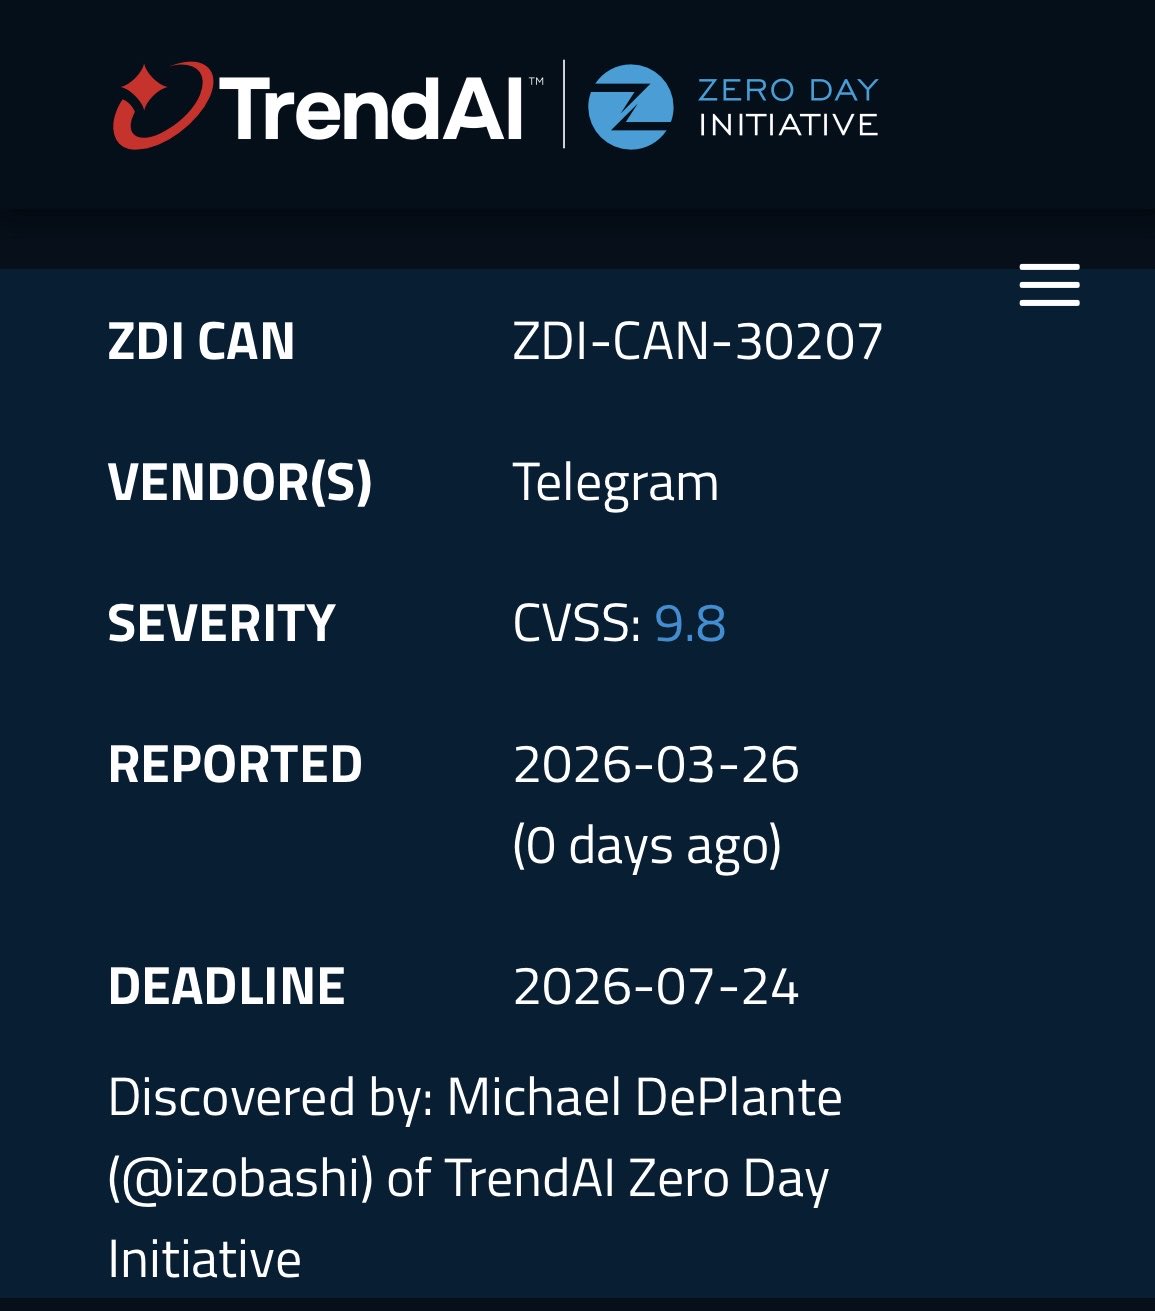
У разработчиков Telegram появился очень неприятный повод для срочного патчинга. В списке проекта Zero Day Initiative появилась запись ZDI-CAN-30207 для Telegram с 9,8 балла из 10 по CVSS. Уязвимость, как указано в карточке, была передана вендору 26 марта 2026 года, а дедлайн для публичного раскрытия назначен на 24 июля 2026 года.

Исследователем значится Michael DePlante (@izobashi) из проекта TrendAI Zero Day Initiative.

Самое важное здесь то, что технических подробностей пока нет. ZDI обычно не раскрывает механику таких находок до тех пор, пока у вендора есть время на выпуск патча.

Поэтому громкие формулировки про «тотальный взлом» или уже идущие массовые атаки сейчас были бы преувеличением: на данный момент публично подтверждено только существование записи о критической уязвимости и окно, отведённое Telegram на устранение.


Тем не менее сама оценка в 9,8 балла выглядит очень серьёзно. В карточке используется вектор AV:N/AC:L/PR:N/UI:N, а это значит, что речь идёт об удалённой атаке с низкой сложностью, которая допускается без привилегий и без участия пользователя.

Проще говоря, если эта оценка подтвердится после публикации полного отчёта, проблема действительно может оказаться из категории самых опасных.

Пока Telegram публично, по доступным данным, эту находку не комментировал. На официальных новостных страницах мессенджера свежего сообщения именно по ZDI-CAN-30207 сейчас не видно.

Подпишитесь на новости

Торвальдс высмеял запрет ИИ: тогда откажитесь и от компиляторов

Линус Торвальдс резко выступил против запрета использовать ИИ для описания изменений в ядре Linux. В ответ на предложение писать сообщения к коммитам вручную он саркастически предложил разработчику отказаться ещё и от компиляторов. Хотите доказать, что понимаете машину? Тогда пишите на ассемблере.

Свою позицию создатель Linux изложил в письме для разработчиков ядра от 13 октября.

Поводом стало предложение Лорана Пиншара: описания коммитов должны составлять люди, пусть и с помощью машинного перевода. По его мнению, это помогло бы отсеивать патчи от тех, кто просто пересылает ответы нейросети, не понимая результата. Если разработчик действительно разобрался в коде, объяснить изменения самостоятельно ему несложно.

Торвальдс такую логику не принял. Продолжая издевательскую аналогию, он предложил запретить и текстовые редакторы: нечего прятать ошибки набора за кнопкой Backspace. Доказывайте компетентность без удобных инструментов — раз уж решили измерять её таким способом.

Его требование к участникам проекта другое: стараться делать работу качественно и понимать, что именно они отправляют. Выбор инструмента сам по себе этого понимания не подтверждает и не отменяет.

При этом письмо не означает, что любой сгенерированный патч теперь можно бездумно тащить в ядро. Торвальдс прямо требует осмысленной работы от автора. Нейросеть может помочь написать код и пояснения, но должность ответственного за результат ей никто не выдавал.

RSS: Новости на портале Anti-Malware.ru