


Google упростит исключение приложений из VPN в Android 17

Google упростит исключение приложений из VPN в Android 17

Google упростит исключение приложений из VPN в Android 17

Google решила навести порядок в одной из самых раздражающих мелочей при работе с VPN на Android. В Android 17 Beta 3 появится системный механизм для раздельного туннелирования (split tunneling) — исключения отдельных приложений из VPN-туннеля. В корпорации отмечают, что для этого в Android 17 вводится стандартизированный метод.

Для рядового пользователя это значит, что теперь можно будет оставить VPN включённым для всего смартфона, но при этом разрешить отдельным приложениям работать через обычный интернет.

Например, чтобы банковское приложение или стриминг не капризничали из-за VPN, а всё остальное продолжало ходить через защищённый канал. Такая проблема давно знакома пользователям Android, потому что многие приложения работают через VPN нестабильно или вообще отказываются запускаться.

Сейчас split tunneling уже есть у многих популярных VPN-сервисов, но реализован он кто во что горазд. Где-то функция спрятана глубоко в настройках, где-то работает нестабильно, а где-то её вообще нет.

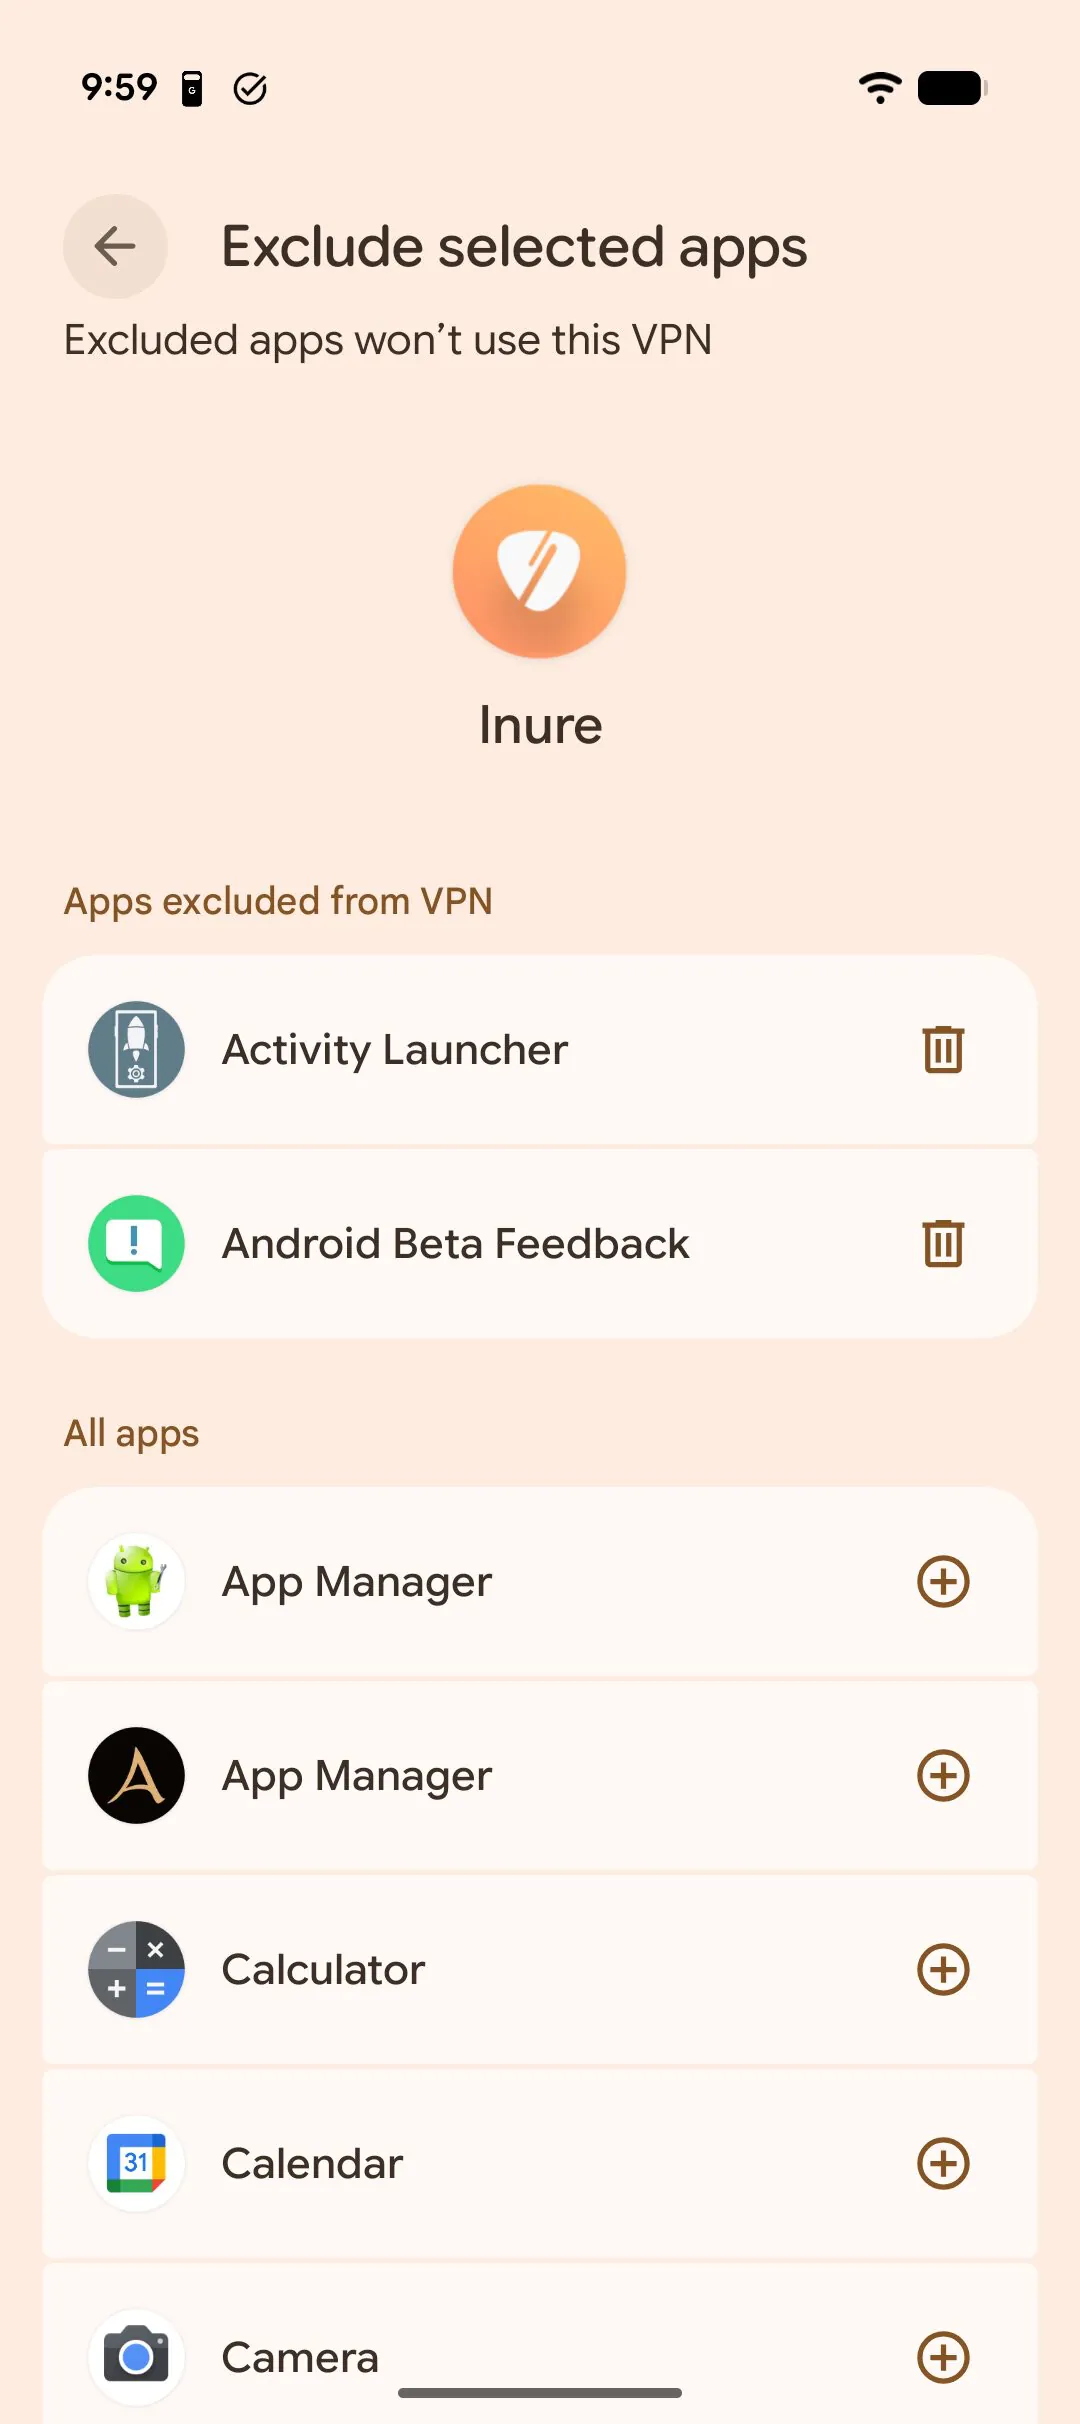
В Android 17 это хотят вынести на уровень самой системы: появится отдельный системный экран настроек, где можно будет выбрать приложения, которые должны обходить VPN. После этого изменения будут применяться сразу, если VPN уже активен, или при следующем подключении.


По сути, Google делает довольно простую, но очень практичную вещь: забирает важную функцию из разрозненных реализаций у разных VPN-разработчиков и пытается сделать её нормальной, предсказуемой и одинаково понятной для всех.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru