


Google упростит исключение приложений из VPN в Android 17

Google упростит исключение приложений из VPN в Android 17

Google упростит исключение приложений из VPN в Android 17

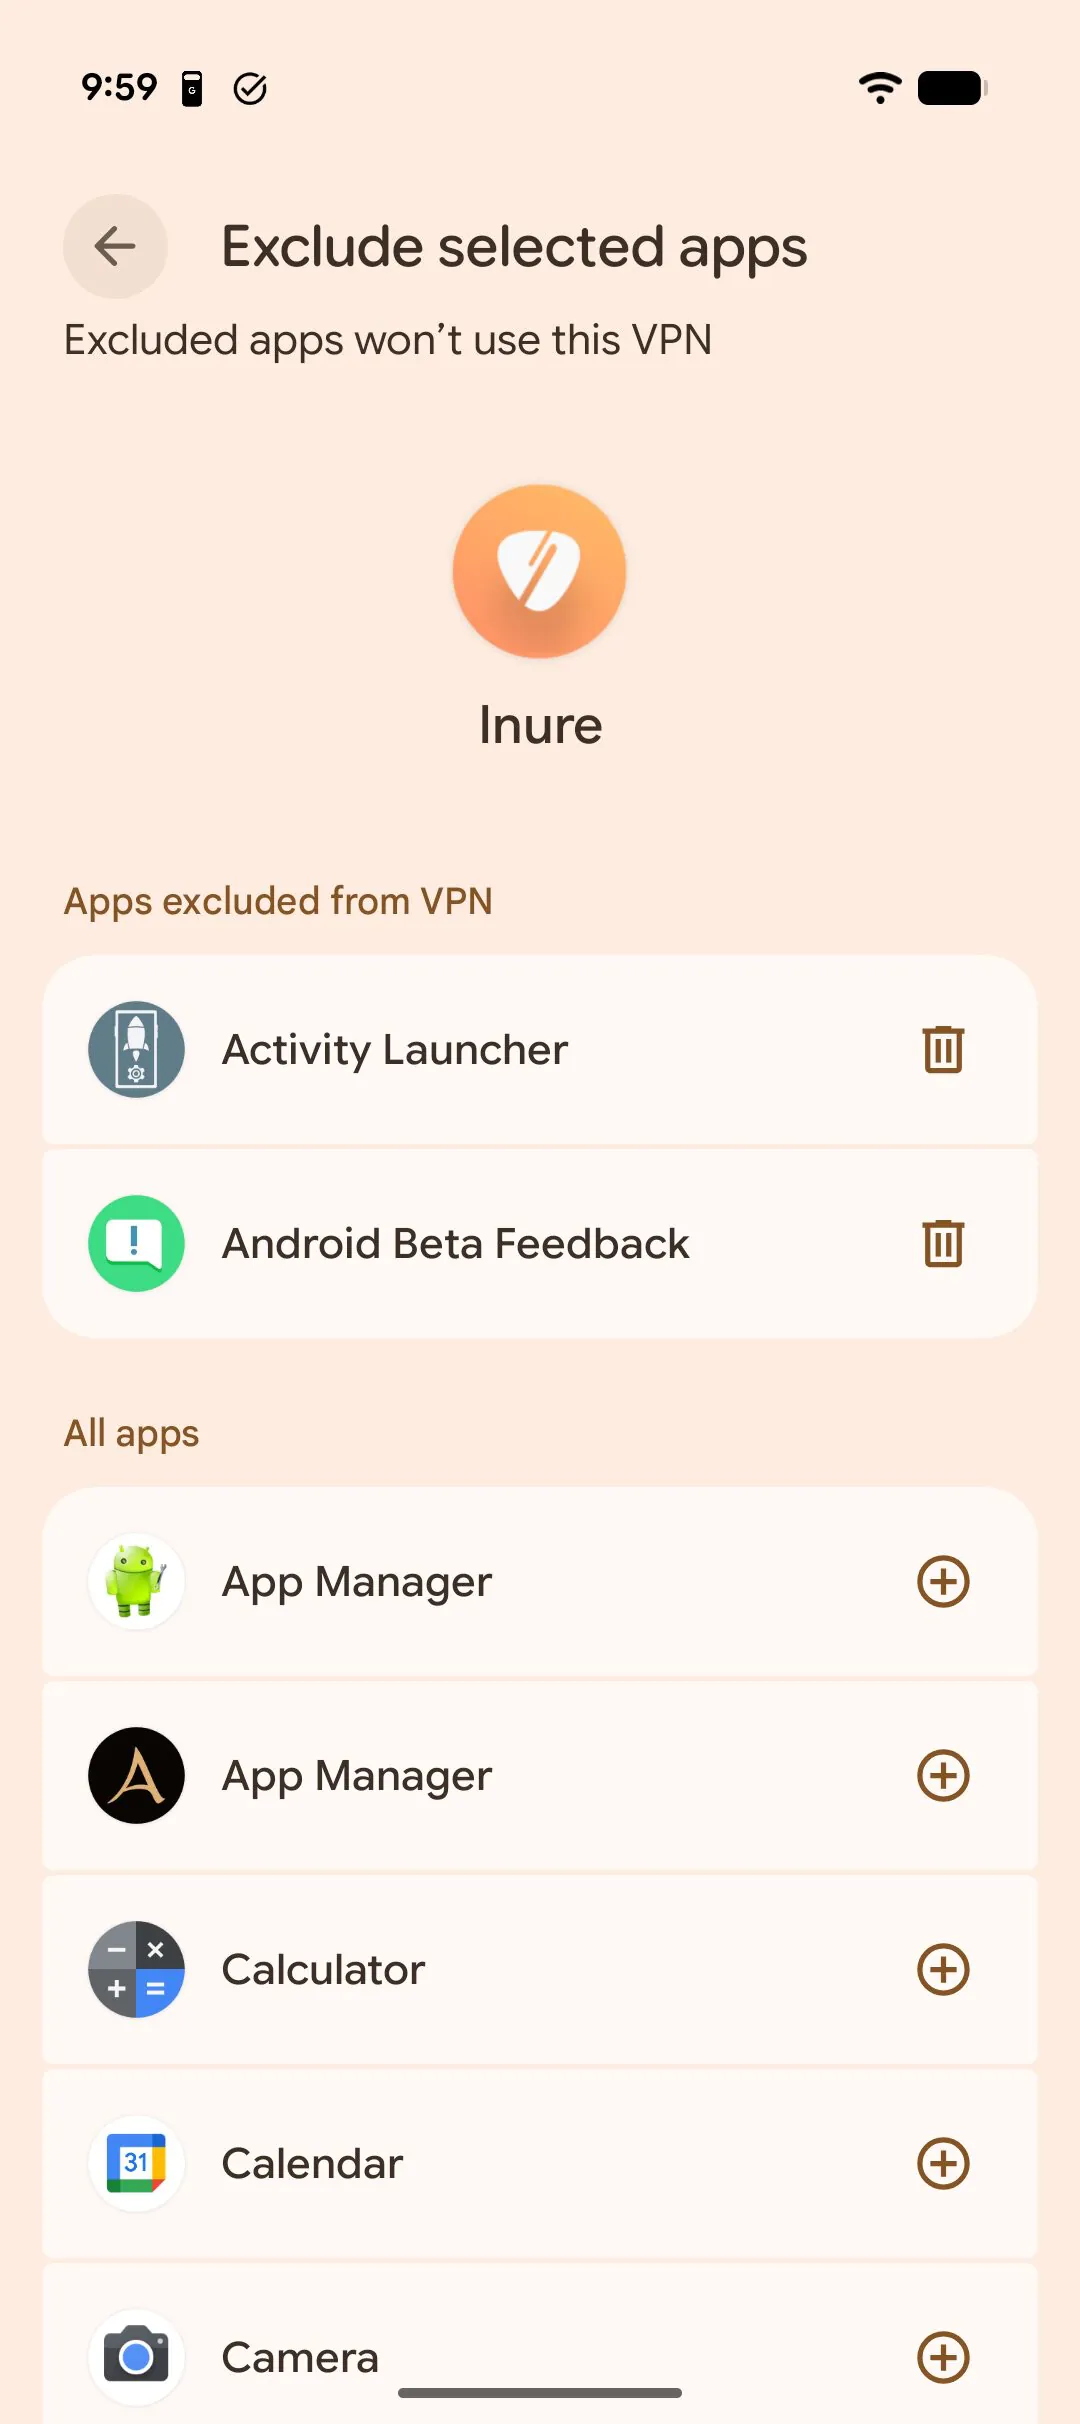
Google решила навести порядок в одной из самых раздражающих мелочей при работе с VPN на Android. В Android 17 Beta 3 появится системный механизм для раздельного туннелирования (split tunneling) — исключения отдельных приложений из VPN-туннеля. В корпорации отмечают, что для этого в Android 17 вводится стандартизированный метод.

Для рядового пользователя это значит, что теперь можно будет оставить VPN включённым для всего смартфона, но при этом разрешить отдельным приложениям работать через обычный интернет.

Например, чтобы банковское приложение или стриминг не капризничали из-за VPN, а всё остальное продолжало ходить через защищённый канал. Такая проблема давно знакома пользователям Android, потому что многие приложения работают через VPN нестабильно или вообще отказываются запускаться.

Сейчас split tunneling уже есть у многих популярных VPN-сервисов, но реализован он кто во что горазд. Где-то функция спрятана глубоко в настройках, где-то работает нестабильно, а где-то её вообще нет.

В Android 17 это хотят вынести на уровень самой системы: появится отдельный системный экран настроек, где можно будет выбрать приложения, которые должны обходить VPN. После этого изменения будут применяться сразу, если VPN уже активен, или при следующем подключении.


По сути, Google делает довольно простую, но очень практичную вещь: забирает важную функцию из разрозненных реализаций у разных VPN-разработчиков и пытается сделать её нормальной, предсказуемой и одинаково понятной для всех.

Подпишитесь на новости

Заблокировали по ошибке: как Монета добилась исправления правил ТСПУ

Когда клиенты перестали подключаться к серверам «Монеты», проверка собственной инфраструктуры не объяснила проблему. Одновременно стали недоступны сайты клиентов, а уведомления о платежах перестали доходить на Pay URL. Причину пришлось искать за пределами серверной.

DevOps-инженер компании Евгений описал на Хабре случай ошибочной фильтрации на технических средствах противодействия угрозам — ТСПУ.

Доступ удалось вернуть после диагностики и корректировки правил специалистами ДЦОА. Менять хостинг и IP-адрес не потребовалось.

Однако путь оказался длиннее стандартного «напишите в поддержку». Сначала команда проверила межсетевые экраны, собрала трассировки и исследовала, на каком участке перестаёт проходить трафик. Автор подчёркивает: тайм-аут или звёздочки в трассировке сами по себе ещё не доказывают вмешательство ТСПУ.

Следующий этап — заявка через личный кабинет взаимодействия с техническими средствами. Но даже статус «Частично принята» не гарантирует восстановления доступа.

Для дальнейшей проверки потребовался номер площадки ТСПУ. Попытки получить помощь через операторов связи результата не дали; нужный идентификатор удалось запросить напрямую через ЦМУ ССОП.

При диагностике специалистам также нужны конкретные адреса, порты и воспроизводимый трафик. В описанном случае после проверки правила исправили, и сетевой доступ восстановился.

Кейс показывает неприятную сторону сетевых ограничений: сервер может исправно работать, а бизнес — терять связь с клиентами. И для решения нужны технические доказательства плюс настойчивость в переписке.

RSS: Новости на портале Anti-Malware.ru