


В Android Canary у Linux Terminal появились новые настройки памяти и экрана

В Android Canary у Linux Terminal появились новые настройки памяти и экрана

В Android Canary у Linux Terminal появились новые настройки памяти и экрана

Google продолжает понемногу прокачивать встроенный Linux Terminal в Android. В свежей сборке Android Canary 2603 для него появилось сразу несколько изменений — и визуальных, и вполне практичных. Сам Терминал остаётся одной из самых любопытных функций на смартфонах Pixel.

Формально это штука скорее для энтузиастов, но по факту она уже давно вышла за рамки игрушки для гиков: через неё можно запускать Linux-приложения и даже игры. А на фоне планов Google расширять поддержку полноценных Linux-программ такие обновления выглядят вполне логично.

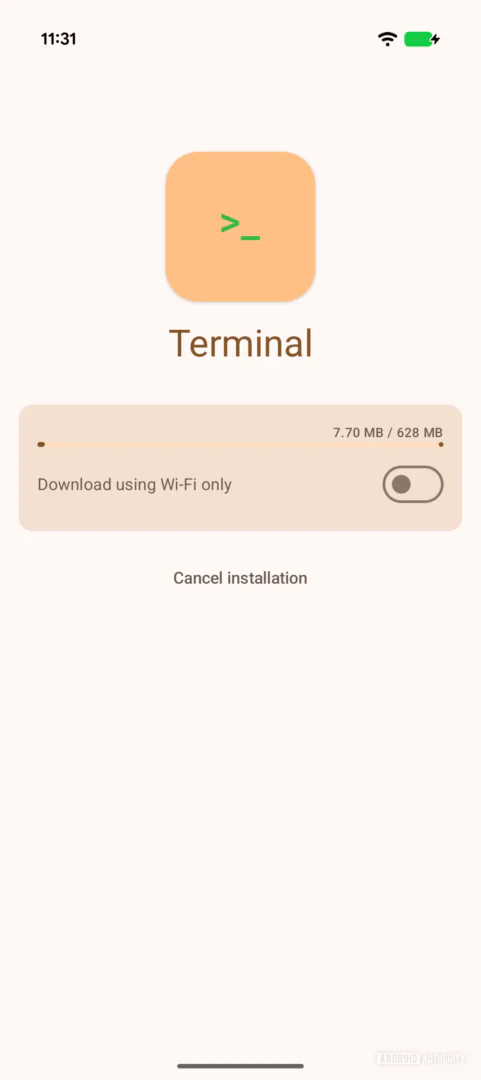
Снаружи Терминал немного освежили. Например, экран установки теперь выглядит современнее: прогресс-бар переместили в центр, а чек-бокс с ограничением по Wi-Fi заменили на переключатель. Плюс процесс установки теперь отображается более наглядно.


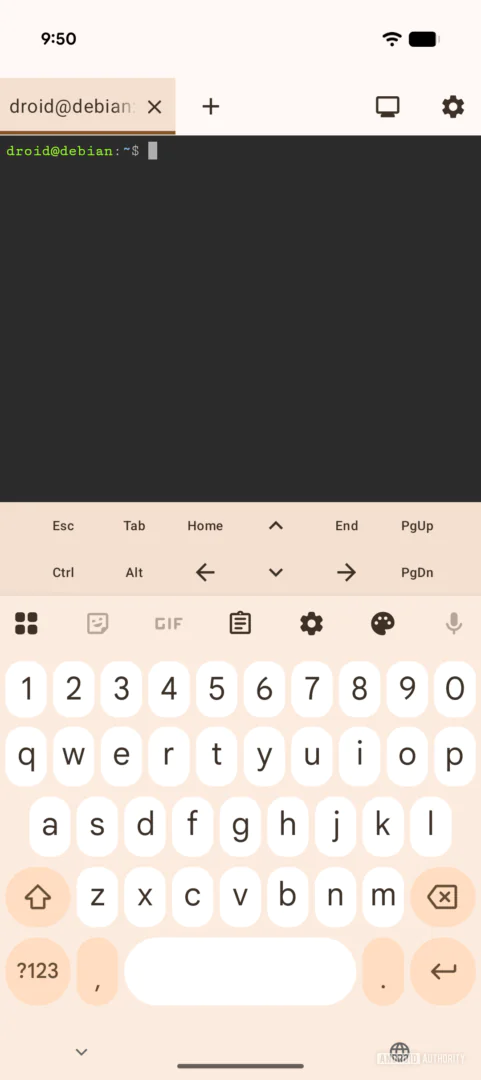
В самом интерфейсе командной строки изменения не такие заметные, но в графическом режиме есть небольшой, зато удобный сдвиг: кнопки клавиатуры и тачпада перенесли вверх, тогда как раньше они были внизу.


Главное новшество — это появление в настройках нового раздела «Advanced». В нём можно ограничить объём памяти, который Терминал отдаёт виртуальной среде, чтобы она не слишком активно съедала ресурсы смартфона. Там же появилась настройка времени активности экрана: можно выбрать, чтобы дисплей не гас от одной минуты до целых суток.

Последняя функция особенно полезна, если в Терминал крутится что-то долгое и не хочется, чтобы Android слишком рано отправил процесс в фон или просто прервал работу. Правда, система честно предупреждает: чем дольше экран остаётся включённым, тем быстрее будет таять заряд аккумулятора.

Пока эти изменения замечены именно в Android Canary. В Android 17 Beta 2 и Android 16 QPR3 их пока нет.

Подпишитесь на новости

Российские спутники хотят защитить от взлома отечественной криптографией

Спутник на орбите — не повод расслабляться, поскольку злоумышленники могут атаковать наземную инфраструктуру и попытаться добраться до команд управления. Минцифры предлагает ввести единые требования к криптозащите российских спутников связи, чтобы каждый оператор не выстраивал оборону по собственным правилам.

Как сообщают «Известия», соответствующие поправки в закон «О связи» входят в пакет «Антифрод 3.0».

Для защиты информации в линиях управления аппаратами планируется использовать сертифицированные средства на основе российских доверенных алгоритмов. Требования к ним определят уполномоченные ведомства.

Сейчас обязательных единых требований к криптозащите радиолиний управления спутниками связи и вещания нет, отмечают опрошенные изданием эксперты. Операторы самостоятельно выбирают решения, а разрозненный подход может оставлять слабые места.

Причем задача — не просто спрятать команды от чужих глаз. По словам эксперта НТИ Андрея Приемыхова, система должна проверять, действительно ли команда пришла из центра управления, и не позволять повторно выполнить перехваченное распоряжение. Иначе атакующий может попытаться отправить его еще раз.

Взламывать само шифрование тоже необязательно: точкой входа может стать уязвимое ПО наземной станции. Поэтому, подчеркивают специалисты, защищать нужно всю цепочку — от рабочего места оператора до оборудования на борту.

Угрозы уже выходили за рамки теории: в 2023 году атаке подвергся российский оператор «Дозор Телепорт», а ГП «Космическая связь» сообщало о десятках тысяч попыток прервать телевещание.

RSS: Новости на портале Anti-Malware.ru