

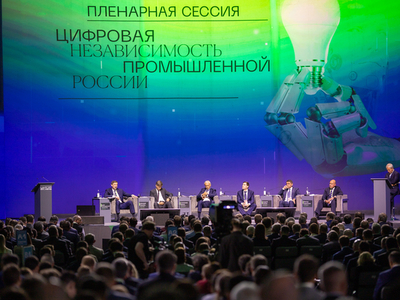

ЦИПР-2026 посвятят цифровой независимости промышленности

ЦИПР-2026 посвятят цифровой независимости промышленности

ЦИПР-2026 посвятят цифровой независимости промышленности

XI конференция ЦИПР пройдёт в Нижнем Новгороде с 18 по 21 мая 2026 года. В этом году организаторы делают главный акцент на промышленной конкурентоспособности России и на том, как собственные цифровые решения можно масштабно внедрять в разные отрасли экономики.

Отмечается, что этап экстренного импортозамещения во многом уже пройден, и теперь разговор всё больше смещается к цифровому суверенитету, то есть к развитию и внедрению российских технологий как полноценной основы для промышленности и экономики в целом.

Центральной темой деловой программы станет цифровая независимость промышленности. На пленарном заседании участники будут обсуждать внедрение цифровых платформ, их реальный экономический эффект и инструменты, которые помогают развивать технологически независимые продукты внутри страны.

В программе (PDF) заявлены сразу пять основных треков. Это «Цифровые индустрии», «Цифровая инфраструктура», «Цифровой суверенитет», «Цифровой человек» и «ЦИПР. Блэк» — серия дискуссий про острые и спорные эффекты цифровых технологий для экономики и повседневной жизни.

Дополнят программу и специальные треки. Среди них направления про предпринимательство, международное сотрудничество, искусственный интеллект и кибербезопасность. Так что разговор пойдёт не только о заводах, платформах и интеграторах, но и о том, как технологии влияют на бизнес, экспорт, безопасность и жизнь людей.

Отдельное внимание на ЦИПР-2026 собираются уделить международному взаимодействию. Ожидается участие делегаций из стран БРИКС и других государств, заинтересованных в совместных технологических проектах и развитии цифровой экономики.

Площадками конференции станут зеркальный павильон и главное историческое здание Нижегородской ярмарки. А сразу после деловой части, с 21 по 23 мая, в городе пройдёт ещё и фестиваль «Тех-Френдли Викенд».

По сути, в 2026 году организаторы явно хотят сделать упор уже не столько на замену иностранного ПО, сколько на обсуждение того, как российские решения могут стать устойчивой и масштабной основой для промышленности, госинициатив и выхода на внешние рынки.

Троян KREMLIN заражает Chrome и Edge для кражи банковских сессий

Специалисты Elastic Security Labs раскрыли ранее неизвестную кампанию REF9334, атакующую клиентов бразильских банков. Её главный инструмент — набор вредоносных компонентов KREMLIN, который устанавливает расширение в Chrome и Edge, крадёт банковские сессии и использует блокчейн Ethereum как записную книжку с адресами управляющих серверов.

Несмотря на название, никаких связей операции с Россией исследователи не нашли.

Приманки имитируют документы 12 бразильских банков, комментарии в коде написаны на португальском, а транзакции операторов преимущественно проходят в рабочие часы Сан-Паулу.

Атака начинается с JavaScript-файла под видом счёта, банковского документа или корпоративного вложения. Запустить его жертва должна сама. Дальше загрузчик проверяет компьютер на наличие песочницы и виртуальной машины, закрепляется в системе и скачивает дополнительные компоненты. Для запуска одной из DLL злоумышленники используют легитимный файл SentinelOne через стороннюю загрузку DLL.


Главная фишка KREMLIN — получение адресов серверов и файлов из смарт-контракта Ethereum. Операторы могут менять инфраструктуру, не обновляя сам троян, а защитникам недостаточно просто заблокировать очередной домен.

Затем KREMLIN внедряет расширение AVSync System Inc. напрямую в Chrome или Edge. Вредонос подделывает защитные данные Secure Preferences и необходимые HMAC, поэтому браузер принимает расширение так, будто пользователь установил его добровольно.

После этого расширение получает доступ ко вкладкам, cookies и хранилищам браузера. Оно умеет красть токены сессий, делать скриншоты, выгружать HTML-код страниц и перехватывать запросы. То есть пароль можно даже не воровать: готовая банковская сессия зачастую полезнее.

Группировка действует как минимум с мая 2025 года и провела семь кампаний. Elastic зарегистрировала служебный домен, который вредонос использовал для проверки песочниц, и обнаружила обращения с 1515 заражённых систем. Более 98% из них находились в Бразилии. Эта мера временно нарушила защитный механизм KREMLIN, но саму операцию не остановила.

RSS: Новости на портале Anti-Malware.ru