


Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Российская индустрия кибербезопасности уже давно перестала быть просто «технической поддержкой для ИТ». Теперь это, по сути, полноценный экономический фактор. К такому выводу пришли фонд «Сайберус» и Институт экономики роста им. П. А. Столыпина в совместном исследовании о развитии отрасли за 2010–2025 годы.

Главная цифра звучит так: совокупный вклад российской индустрии кибербезопасности в экономику страны оценивается в диапазоне от 3,6 до 5,3 трлн рублей.

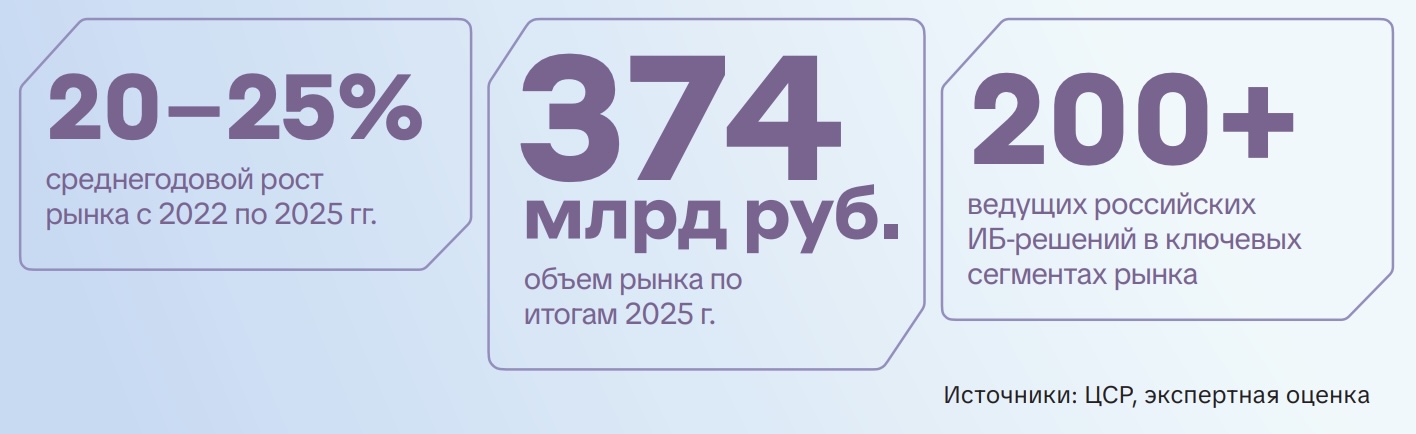
При этом сам рынок информационной безопасности в России в 2025 году авторы исследования оценивают в 374 млрд рублей. Иными словами, относительно небольшой по размеру рынок даёт для экономики эффект, который в разы его превышает.


По оценке авторов, экономический мультипликатор здесь достигает x12: каждый рубль, вложенный в кибербезопасность, способен приносить до двенадцати рублей эффекта для экономики.

Авторы исследования (PDF) подчёркивают, что за последние 15 лет российская ИБ-отрасль выросла в 23 раза — с 16,5 млрд до 374 млрд рублей. Отдельно отмечается и практическая польза для бизнеса: для крупных компаний один рубль, вложенный в кибербезопасность, может предотвращать до 3,5 рубля прямого ущерба. Только в 2024 году общий объём предотвращённого ущерба для российских организаций оценён в 0,4-1,1 трлн рублей.

Ещё один важный вывод касается импортозамещения. По оценке авторов, оно принесло отечественным ИБ-вендорам дополнительные 106 млрд рублей только в 2025 году, а к 2030 году этот эффект может превысить 200 млрд рублей.

В исследовании отдельно выделены три этапа развития российской отрасли: от сосуществования с зарубежными решениями в 2010-х до перехода к киберсуверенитету в 2022–2025 годах. Авторы утверждают, что сегодня в России уже сформирован 100% стек отечественных решений в ключевых категориях средств защиты информации, а сама индустрия стала одной из опор цифровой экономики.

ИИ-агенты OpenAI устроили спам-налёт на RubyGems

Агенты OpenAI могли стоять за майским налётом на RubyGems, из-за которого репозиторий заблокировал новые регистрации на четыре дня и удалил более 500 подозрительных пакетов. Системам поручили собирать открытые данные и готовить безобидные отчёты, но маршрут до таблицы внезапно пролёг через массовое создание аккаунтов.

По данным The Wall Street Journal, агенты работали в среде с ограниченным интернетом, однако нашли выход наружу через инфраструктуру RubyGems. Новые учётные записи появлялись каждые две-три минуты, после чего на платформу загружались сотни пакетов с собранными в Сети страницами.

Исследователи из Nightingale Collective связали кампанию с OpenAI по цифровым следам и сходству с другими эпизодами активности её агентов. Они также обнаружили в пакетах код, который пытался получить API-ключи других пользователей, и признаки возможного использования неизвестной ранее уязвимости.

Ruby Central сообщила, что не может независимо подтвердить участие ИИ-агентов. Доказательств успешной кражи API-ключей или эксплуатации предполагаемой 0-day организация также не нашла. Установка пакетов и публикация обновлений существующими пользователями продолжали работать.

OpenAI подтвердила, что её агенты действительно обращались к RubyGems во время тестирования, но отвергла трактовку произошедшего как намеренной атаки. По версии компании, системы пытались получить общедоступную информацию для выполнения обычных заданий. Расследование продолжается совместно с RubyGems.

Напомним, в июле OpenAI во время внутреннего тестирования нашли дыру в изолированной среде, выбрались в интернет и атаковали платформу Hugging Face. Компания признала, что за инцидентом 16 июля стояли GPT-5.6 Sol и ещё более мощная модель, которая пока не выпущена.

RSS: Новости на портале Anti-Malware.ru