


Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Российская индустрия кибербезопасности уже давно перестала быть просто «технической поддержкой для ИТ». Теперь это, по сути, полноценный экономический фактор. К такому выводу пришли фонд «Сайберус» и Институт экономики роста им. П. А. Столыпина в совместном исследовании о развитии отрасли за 2010–2025 годы.

Главная цифра звучит так: совокупный вклад российской индустрии кибербезопасности в экономику страны оценивается в диапазоне от 3,6 до 5,3 трлн рублей.

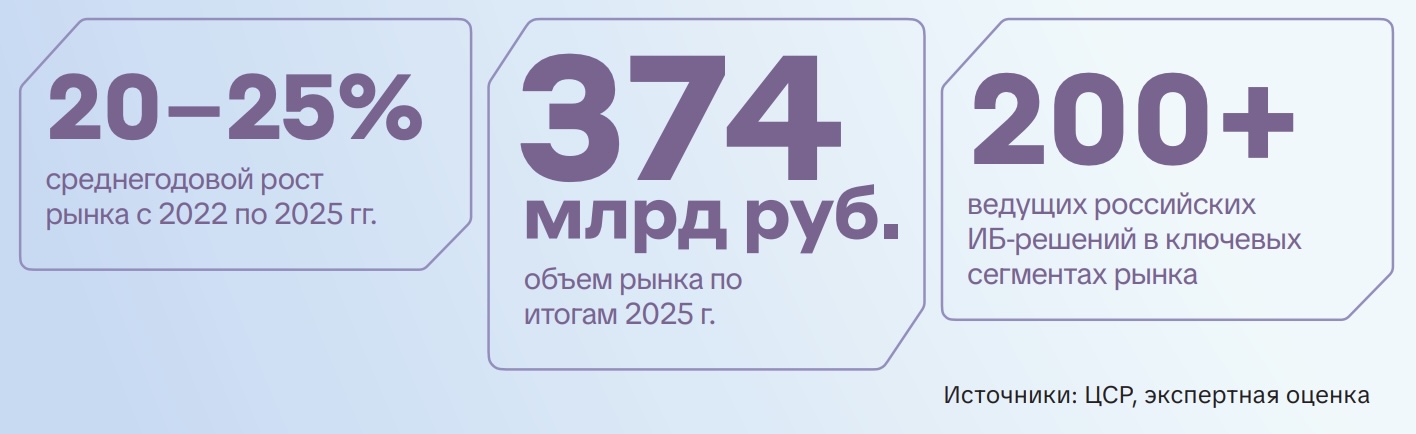
При этом сам рынок информационной безопасности в России в 2025 году авторы исследования оценивают в 374 млрд рублей. Иными словами, относительно небольшой по размеру рынок даёт для экономики эффект, который в разы его превышает.


По оценке авторов, экономический мультипликатор здесь достигает x12: каждый рубль, вложенный в кибербезопасность, способен приносить до двенадцати рублей эффекта для экономики.

Авторы исследования (PDF) подчёркивают, что за последние 15 лет российская ИБ-отрасль выросла в 23 раза — с 16,5 млрд до 374 млрд рублей. Отдельно отмечается и практическая польза для бизнеса: для крупных компаний один рубль, вложенный в кибербезопасность, может предотвращать до 3,5 рубля прямого ущерба. Только в 2024 году общий объём предотвращённого ущерба для российских организаций оценён в 0,4-1,1 трлн рублей.

Ещё один важный вывод касается импортозамещения. По оценке авторов, оно принесло отечественным ИБ-вендорам дополнительные 106 млрд рублей только в 2025 году, а к 2030 году этот эффект может превысить 200 млрд рублей.

В исследовании отдельно выделены три этапа развития российской отрасли: от сосуществования с зарубежными решениями в 2010-х до перехода к киберсуверенитету в 2022–2025 годах. Авторы утверждают, что сегодня в России уже сформирован 100% стек отечественных решений в ключевых категориях средств защиты информации, а сама индустрия стала одной из опор цифровой экономики.

Подпишитесь на новости

Уязвимость в iOS позволяла приложениям записывать звук без разрешения

Исследователи раскрыли детали уязвимости CVE-2026-65339 в iOS, из-за которой установленное приложение могло записывать звук с микрофона, даже если пользователь нажал «Не разрешать». В ранней тестовой сборке при этом не загорался оранжевый индикатор микрофона.

Технический разбор опубликовал Ник Цицаркин из Meta (корпорация Meta признана экстремистской и запрещена в России) Red Team X. Ошибка была в системной службе audiomxd, которая отвечает за звук.

Приложение передавало ей поддельный токен, в котором называло себя самой службой. audiomxd принимала его за внутренний вызов и начинала запись, не проверяя разрешения через систему Transparency, Consent and Control.

Цицаркин сообщил о проблеме Apple 7 июля. По его словам, в журналах запись не связывалась с приложением.


Независимо от него уязвимость описал специалист по безопасности Мустафа Калап. Он воспроизвел ее на iOS 26.6 и бета-версии iPadOS 27 и выяснил, что запись нужно было начать, пока приложение открыто, после чего она продолжалась в фоне и даже при заблокированном экране.

Патч вошел в iOS и iPadOS 26.6.1 и macOS Tahoe 26.6.2 (17 августа), macOS Sequoia 15.8, tvOS 27, watchOS 27 и visionOS 27 (14 сентября), а также iOS и iPadOS 18.7.11 (26 октября).

Теперь служба проверяет, кто к ней обращается, по данным ядра. В описании обновлений Apple назвала проблему логической ошибкой, которую устранили улучшенными проверками.

Случаев использования уязвимости в атаках ни Apple, ни исследователи не зафиксировали. CISA оценила ее в 5 баллов по шкале CVSS.

RSS: Новости на портале Anti-Malware.ru