


Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Кибербезопасность принесла экономике России до 5,3 трлн рублей

Российская индустрия кибербезопасности уже давно перестала быть просто «технической поддержкой для ИТ». Теперь это, по сути, полноценный экономический фактор. К такому выводу пришли фонд «Сайберус» и Институт экономики роста им. П. А. Столыпина в совместном исследовании о развитии отрасли за 2010–2025 годы.

Главная цифра звучит так: совокупный вклад российской индустрии кибербезопасности в экономику страны оценивается в диапазоне от 3,6 до 5,3 трлн рублей.

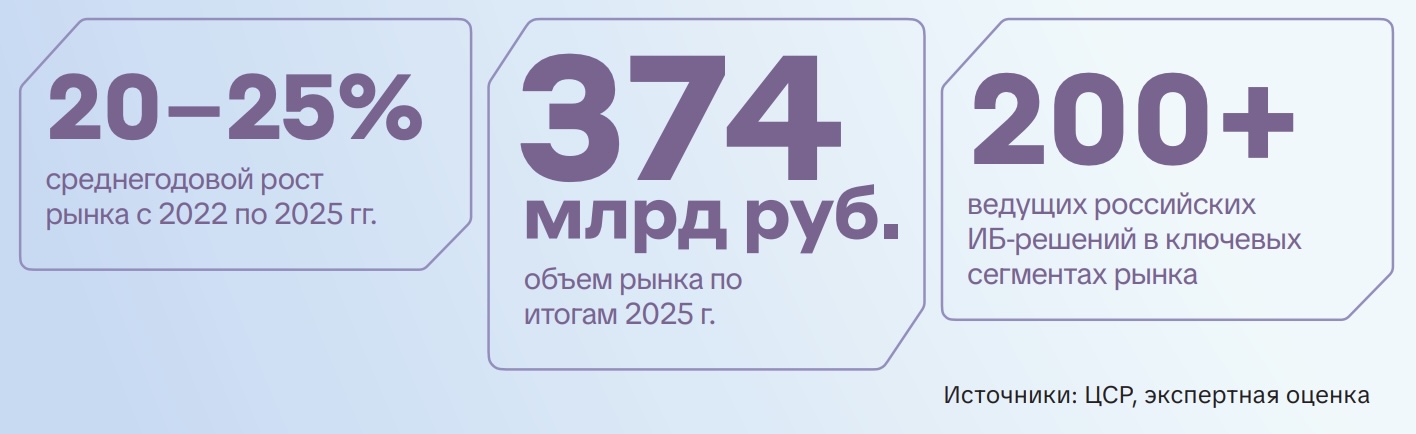
При этом сам рынок информационной безопасности в России в 2025 году авторы исследования оценивают в 374 млрд рублей. Иными словами, относительно небольшой по размеру рынок даёт для экономики эффект, который в разы его превышает.


По оценке авторов, экономический мультипликатор здесь достигает x12: каждый рубль, вложенный в кибербезопасность, способен приносить до двенадцати рублей эффекта для экономики.

Авторы исследования (PDF) подчёркивают, что за последние 15 лет российская ИБ-отрасль выросла в 23 раза — с 16,5 млрд до 374 млрд рублей. Отдельно отмечается и практическая польза для бизнеса: для крупных компаний один рубль, вложенный в кибербезопасность, может предотвращать до 3,5 рубля прямого ущерба. Только в 2024 году общий объём предотвращённого ущерба для российских организаций оценён в 0,4-1,1 трлн рублей.

Ещё один важный вывод касается импортозамещения. По оценке авторов, оно принесло отечественным ИБ-вендорам дополнительные 106 млрд рублей только в 2025 году, а к 2030 году этот эффект может превысить 200 млрд рублей.

В исследовании отдельно выделены три этапа развития российской отрасли: от сосуществования с зарубежными решениями в 2010-х до перехода к киберсуверенитету в 2022–2025 годах. Авторы утверждают, что сегодня в России уже сформирован 100% стек отечественных решений в ключевых категориях средств защиты информации, а сама индустрия стала одной из опор цифровой экономики.

Подпишитесь на новости

Заплатка не спасла: защиту Telegram для Android снова обошли через виджеты

Компания NebuSec заявила, что нашла два способа выполнить код за пределами песочницы, в которой Telegram для Android запускает HTML-виджеты. Обход проверили на версии 13.2.2, где Telegram закрыл предыдущую уязвимость в движке QuickJS. На демонстрационном видео виджет с тестового сервера открывает на телефоне системный калькулятор.

Разбор исследователи опубликовали в блоге NebuSec. После первых демонстраций Telegram вынес движок QuickJS в отдельный процесс Android и добавил фильтр seccomp.

Он блокирует около 30 системных вызовов, все остальные, включая ioctl, разрешены. Первый способ NebuSec использует ошибку в виджетах, которую фильтр не покрывает.


Во втором ошибку, которую фильтр перехватывает, объединяют с уязвимостью в ядре Android. Все виджеты работают в одном процессе, поэтому взломанный виджет одного бота получает доступ к памяти виджетов других ботов.

Подробности эксплойтов исследователи не раскрывают, поэтому проверить их заявления независимо пока нельзя. Сообщали ли они об уязвимостях Telegram, тоже неизвестно.


По словам NebuSec, после взлома движка злоумышленник может читать и изменять память процесса. Получит ли он доступ к переписке и что для атаки должен сделать пользователь, в разборе не сказано.

Сейчас отправлять виджеты в Telegram могут только одобренные боты. Павел Дуров (внесен в перечень Росфинмониторинга) до появления видео NebuSec заявлял, что никого нельзя взломать простой отправкой сообщения. Ранее «Лаборатория Касперского» сообщала о предполагаемых атаках через виджеты с трояном WebRAT и советовала не запускать их до выхода патча.

RSS: Новости на портале Anti-Malware.ru