


Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

Поддельные ChatGPT крадут аккаунты пользователей Android

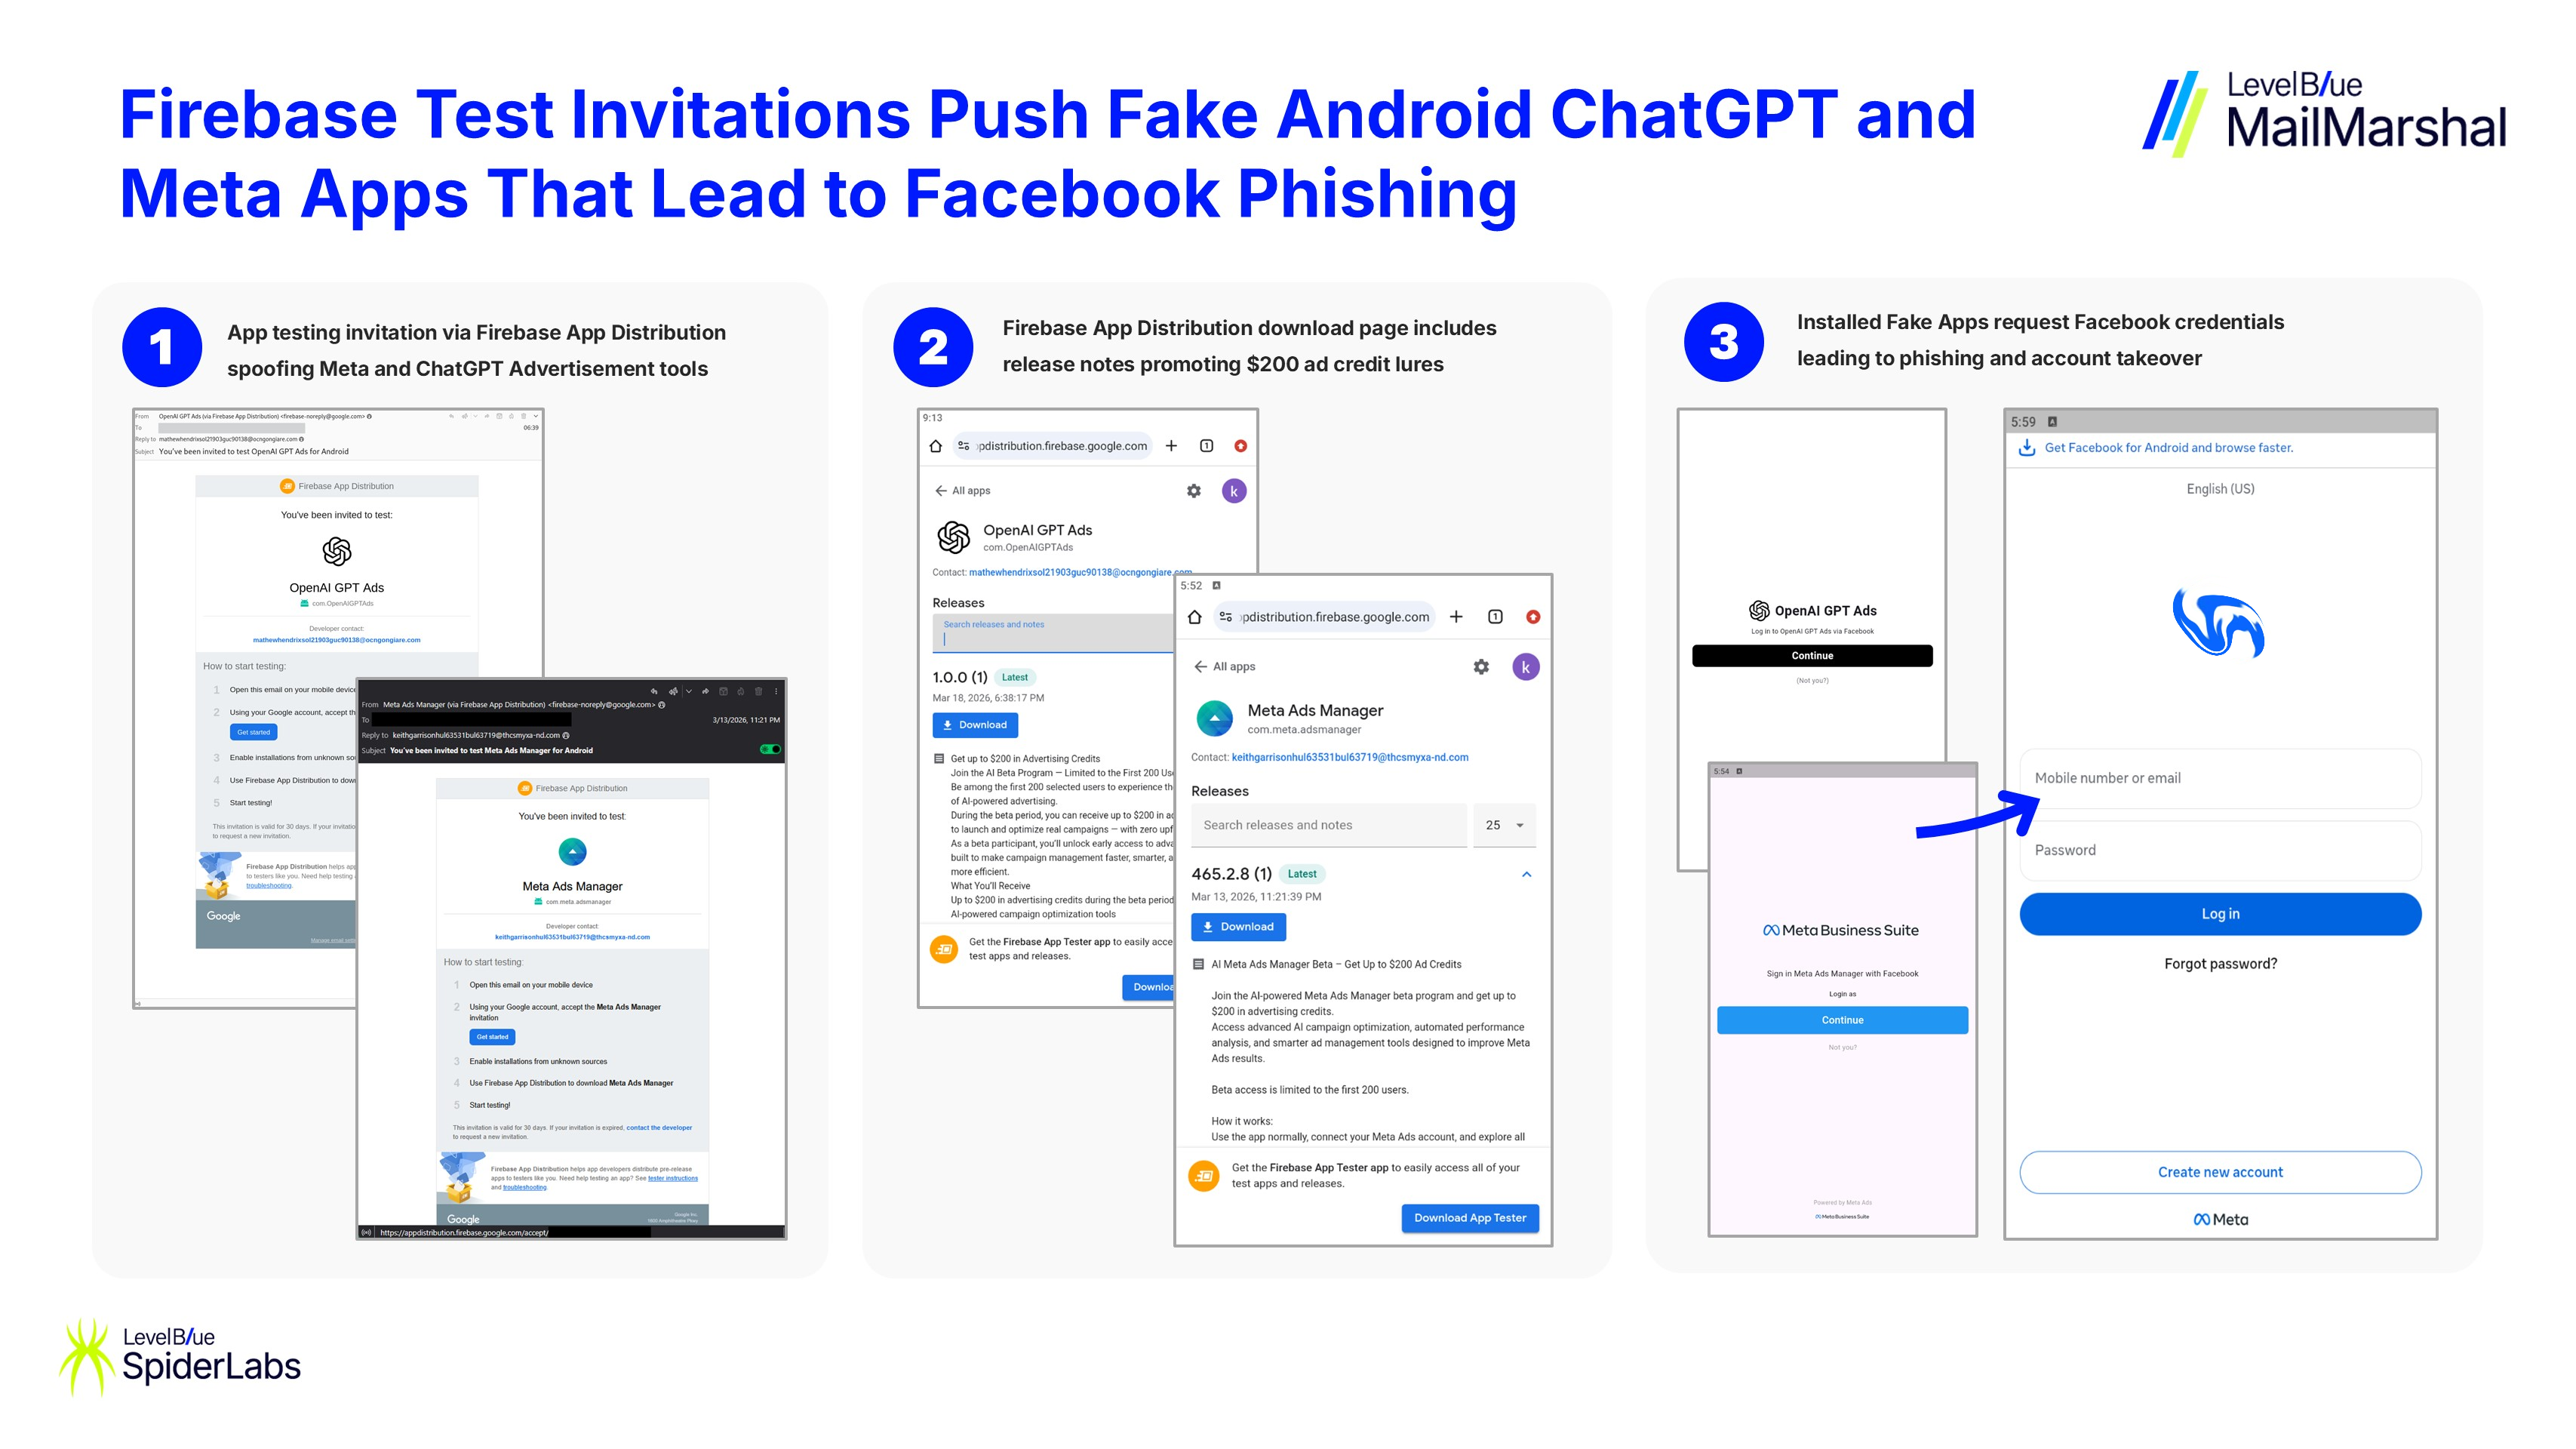
Киберпреступники нашли ещё один способ выглядеть максимально убедительно: теперь они распространяют поддельные Android-приложения, замаскированные под ChatGPT и инструменты Meta Ads (корпорация Meta признана экстремистской и запрещена в России), через Firebase App Distribution — вполне легитимный сервис Google для раздачи тестовых сборок приложений.

Именно поэтому письма с приманкой выглядят особенно правдоподобно: они приходят с настоящего адреса firebase-noreply@google.com и внешне напоминают обычное приглашение в бета-тест.

Как пишут исследователи из SpiderLabs, потенциальная жертва получает письмо с предложением попробовать «ранний доступ» к ИИ-инструменту для рекламы или Android-версии ChatGPT.

Внутри кнопка вроде «Get started» или «Install», которая ведёт на страницу Firebase App Distribution с якобы тестовой сборкой. Там всё выглядит солидно: версия приложения, краткие заметки о релизее и даже заманчивые обещания вроде бонусов на рекламу или автоматизации маркетинга.

Но после установки начинается совсем другая история. Вместо обещанного ИИ-сервиса приложение открывает встроенное окно с фальшивой страницей входа в Facebook (принадлежит Meta, признанной экстремистской и запрещённой в России). Визуально она почти не отличается от настоящей, поэтому пользователь легко может не заметить подвоха.


Введённые логин и пароль уходят не в Meta (корпорация Meta признана экстремистской и запрещена в России), а на серверы злоумышленников. В некоторых случаях приложение также запрашивает коды двухфакторной аутентификации и дополнительные данные для доступа к Business Manager.

Получив учётные данные, атакующие могут перехватить контроль над личными профилями, бизнес-страницами и рекламными кабинетами. Такие аккаунты потом используют для мошеннических рекламных кампаний, дальнейшего распространения вредоносных ссылок или других атак.

Интересно, что это уже не первая волна такой схемы. Ранее исследователи описывали похожую кампанию против пользователей iPhone: тогда мошенники продвигали фальшивые приложения ChatGPT и Gemini, тоже пытаясь выманить учётные данные, только через экосистему Apple.

Подпишитесь на новости

Шадаев призвал вендоров NGFW искать деньги у заказчиков, а не у государства

Власти обсуждали возможность выделить субсидии одному-двум российским разработчикам NGFW, но решили не назначать любимчиков и не вмешиваться в рыночную борьбу. Об этом глава Минцифры Максут Шадаев рассказал на конференции «День ТризТех: звезда родилась».

По словам министра, соблазн выдать отдельным вендорам деньги на разработку межсетевых экранов нового поколения был большим.

Однако государственный карт-бланш сам по себе не создаёт успешный продукт и не гарантирует, что на выходе получится решение, которое действительно нужно рынку.

Рекомендация разработчикам прозвучала так: искать заказчика, готового инвестировать в создание продукта. Если бизнес согласен вкладываться ещё до выхода решения, значит, у технологии есть не только презентация и дорожная карта, но и реальный спрос.

Выступление прошло в рамках конференции ТризТех, посвящённой российскому рынку NGFW и сетевой безопасности. Сам вендор ранее заявил о намерении занять 15-20% рынка межсетевых экранов уже в 2026 году.

Шадаев также назвал информационную безопасность одним из российских ИТ-направлений с наибольшим экспортным потенциалом. Зарубежные заказчики, по его словам, не хотят полностью зависеть от западных производителей и стремятся балансировать поставщиков.

Для российских компаний это открывает окно возможностей, но заходить в него придётся с конкурентным продуктом.

Государство готово не мешать, но оплачивать разработку за всех не собирается. Сначала найдите клиента, потом спасайте его периметр.

RSS: Новости на портале Anti-Malware.ru