


VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

VPN-клиенты в Android 16 умирают из-за бага, Google пока не исправила

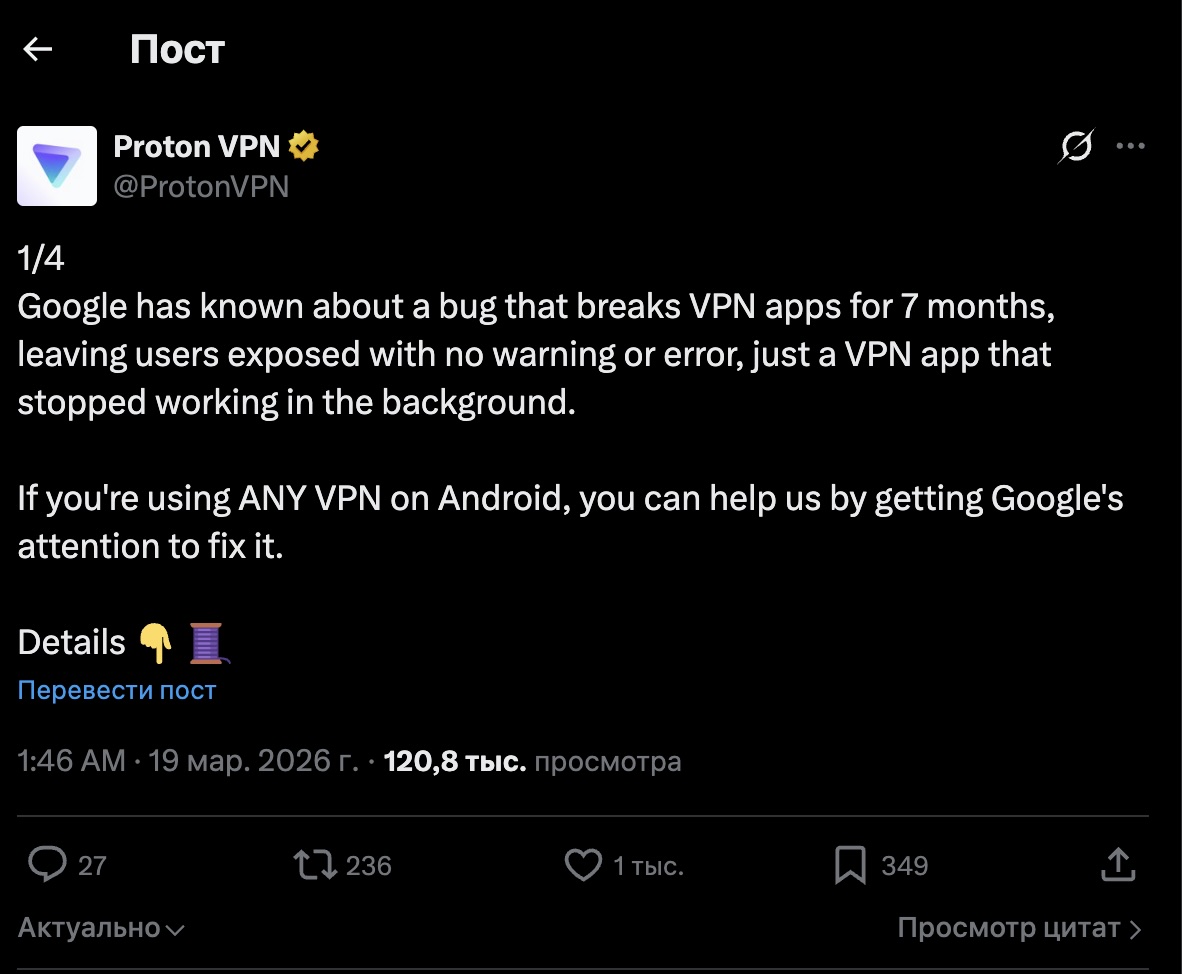
У пользователей Android 16 появилась неприятная проблема с VPN. Сразу несколько крупных разработчиков, включая Proton VPN, Mullvad, WireGuard и TunnelBear, сообщают, что после обновления VPN-приложения система может незаметно «сломать» его работу в фоне. В результате VPN перестаёт нормально подключаться, а пользователь не всегда понимает, что именно пошло не так.

Сценарий выглядит особенно скверно потому, что всё происходит почти без явных симптомов.

Согласно жалобам провайдеров, баг связан с сетевым стеком Android 16 и чаще всего проявляется после того, как VPN-приложение обновляется через Google Play, пока само VPN-соединение активно. После этого приложение может зависнуть в состоянии подключения или просто потерять доступ к интернету.

В описании бага в Google Issue Tracker говорится следующее: после обновления VPN-приложения система может перейти в состояние, при котором сам VPN-клиент уже не может выйти в интернет вообще.


При этом обычный доступ в Сеть без VPN может сохраняться, что делает проблему ещё более запутанной для пользователя. Mullvad отдельно указала, что наблюдала такое поведение не только у себя, но и у WireGuard и ProtonVPN.

Хуже всего то, что простой перезапуск VPN-приложения, по словам разработчиков, обычно не помогает. Пользователь часто остаётся в подвешенном состоянии, пока не перезагрузит смартфон целиком или не переустановит VPN. А поскольку понятного сообщения об ошибке нет, многие вообще не догадываются, что проблема возникла именно после обновления клиента.

Судя по всему, баг ещё и плавающий: он возникает не каждый раз, а лишь в части случаев, из-за чего его сложнее стабильно воспроизвести и быстрее починить.

Google о проблеме знает, но ясного решения пока не предоставила. В трекере баг заведен как P2, а последнее публично видимое обновление по нему сводится к тому, что информация передана профильным командам и новые детали появятся позже. Конкретных сроков фикса или официального обходного пути «корпорация добра» пока не опубликовала.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru