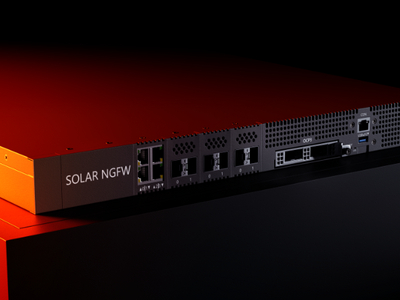
ГК «Солар» прекратила продажи собственного межсетевого экрана нового поколения Solar NGFW. Это решение компания развивала с 2023 года как отечественную альтернативу зарубежным NGFW, а объём вложений в проект, по оценкам рынка, составил около 1,2 млрд рублей без учёта затрат на продвижение.
На то, что продукт действительно убрали с витрины, указывают и вполне заметные признаки: страница Solar NGFW на сайте компании больше не открывается, а сам продукт исчез из меню раздела с решениями.
В официальном ответе на запрос SecPost в «Соларе» напрямую о закрытии проекта не сказали, но подтвердили, что регулярно оценивают конкурентоспособность своего портфеля и не исключают приостановку развития отдельных продуктов и сервисов. При этом компания подчёркивает, что все обязательства перед клиентами, партнёрами, сотрудниками и регуляторами выполняются в полном объёме. Новую продуктовую стратегию там обещают представить в ближайшее время.
Позже представители ГК «Солар» дали развёрнутый комментарий Anti-Malware.ru, где уже гораздо откровеннее описали происходящее. В компании признали, что рынок NGFW требует очень больших инвестиций, длительного горизонта и серьёзного запаса терпения, а экономическая ситуация 2025 года заметно усложнила развитие таких амбициозных продуктов. По сути, «Солар» прямо дал понять: российским игрокам пока крайне трудно в короткие сроки создать NGFW, сопоставимый по уровню зрелости с решениями иностранных вендоров.
Решение, кстати, выглядит довольно прагматичным. Рынок NGFW в России остаётся одним из самых тяжёлых: крупные заказчики по-прежнему во многом держатся за иностранные решения, а сделать за два-три года полноценную замену продуктам, которые развивались десятилетиями, оказалось намного сложнее, чем многим казалось в 2022–2023 годах.
Solar NGFW впервые представили в апреле 2023 года. Решение ориентировали прежде всего на крупный бизнес, а производство разместили на мощностях Kraftway. В сентябре 2024 года продукт получил сертификат ФСТЭК по четвёртому уровню доверия. Последнее заметное обновление публично анонсировали летом 2025 года — тогда речь шла о централизованном управлении несколькими устройствами Solar NGFW из единого интерфейса.
В своём комментарии Anti-Malware.ru компания фактически сформулировала и более широкий вывод: период, когда рынок был готов активно инвестировать в NGFW на волне импортозамещения, закончился, а дальше началась более жёсткая реальность, где нужны не только амбиции, но и понятная окупаемость. В этих условиях «Солар» решил сделать ставку на те продукты и сервисы, которые считает более востребованными на горизонте трёх-пяти лет. При этом накопленную экспертизу по NGFW компания обещает использовать в других направлениях сетевой безопасности.
Для рынка эта история может оказаться не единичной. Участники отрасли уже говорят, что в 2026 году на фоне усилившейся конкуренции и сложной экономики другие вендоры тоже могут начать закрывать или замораживать отдельные продуктовые направления — особенно там, где стоимость входа слишком высока, а реальный спрос пока не оправдывает ожиданий.