


Фальшивый сайт Telegram заражает Windows через поддельный установщик

Фальшивый сайт Telegram заражает Windows через поддельный установщик

Фальшивый сайт Telegram заражает Windows через поддельный установщик

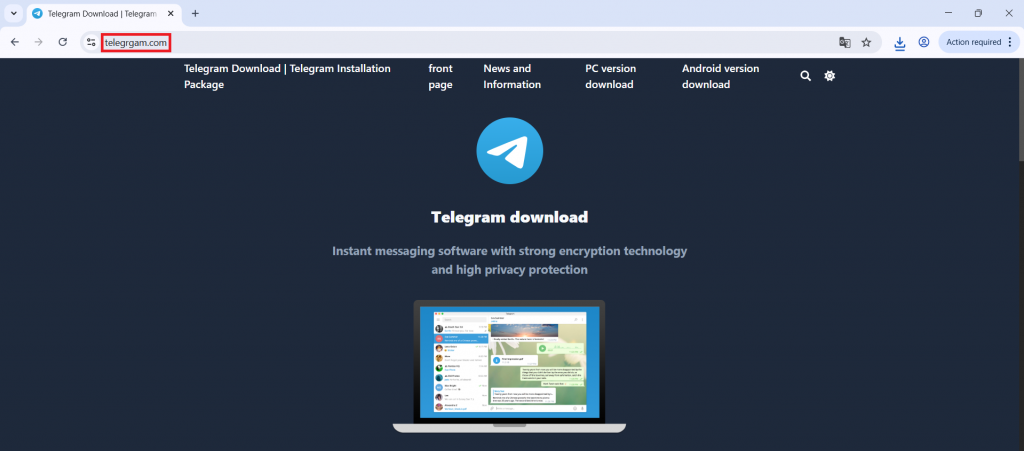
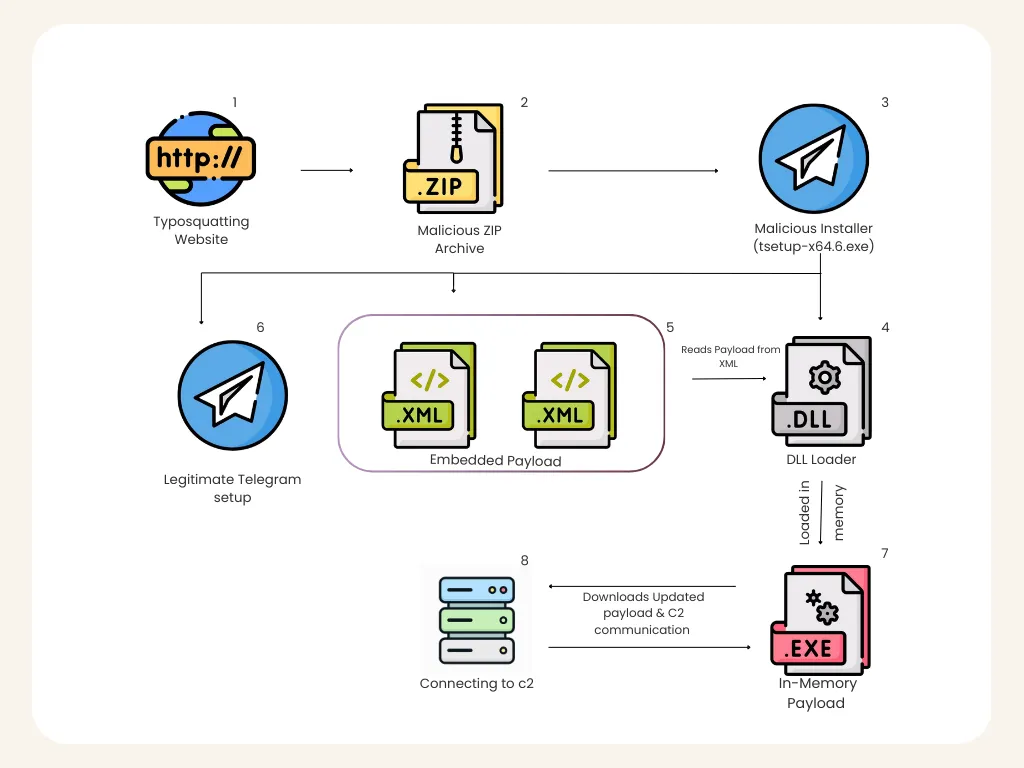
Исследователи обнаружили новую вредоносную кампанию, в которой злоумышленники маскируют вредонос под инсталлятор Telegram. Жертву заманивают на домен telegrgam[.]com, который визуально очень похож на официальный сайт мессенджера, а дальше предлагают скачать якобы обычный инсталлятор Telegram.

На деле вместо нормальной установки запускается целая цепочка заражения. Вредоносный файл называется вполне правдоподобно — tsetup-x64.6.exe — и одновременно с вредоносной нагрузкой действительно подбрасывает на компьютер легитимный установщик Telegram, чтобы у жертвы не возникло лишних подозрений.

Пользователь видит, что Telegram установился, и может не заметить, что параллельно в системе уже работает совсем другой процесс.


Одна из самых неприятных особенностей этой атаки — вмешательство в защиту Windows. По описанию исследователей, зловред через PowerShell добавляет системные диски C:, D:, E: и F: в список исключений Windows Defender. Проще говоря, антивирусу предлагают «не замечать» происходящее на этих разделах. После этого жить в системе вредоносу становится заметно комфортнее.

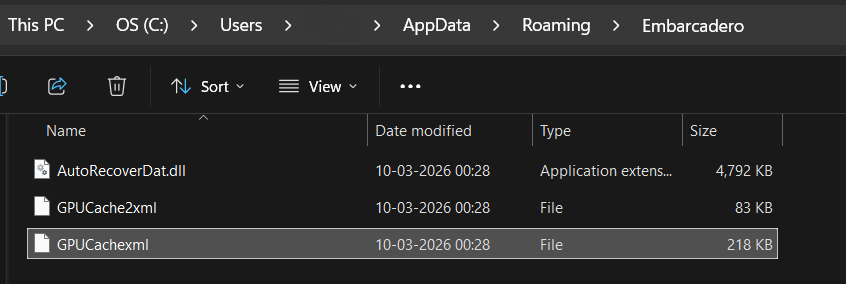
Дальше начинается уже более аккуратная маскировка. Компоненты зловреда складываются в каталог AppData\Roaming\Embarcadero, название выбрано не случайно — оно похоже на что-то легитимное и не сразу бросается в глаза. При этом сам вредоносный DLL-файл запускается через rundll32.exe, то есть использует штатный процесс Windows, чтобы выглядеть менее подозрительно. Исследователи отдельно отмечают, что полезная нагрузка собирается в памяти и не записывается на диск в привычном виде, что тоже усложняет обнаружение.


Связь с управляющей инфраструктурой у кампании тоже вполне типичная для серьёзных загрузчиков и RAT-инструментов. После активации троян устанавливает TCP-соединение с 27.50.59.77:18852, связанным с доменом jiijua[.]com, и дальше уже может получать команды, догружать новые модули и поддерживать постоянный доступ к системе.


Сегодня мы также писали об «ускорителях» Telegram, заражающих россиян троянами.

Firefox 156 научился экономить ресурсы на тяжёлых JPEG

Mozilla выпустила Firefox 156 с оптимизацией обработки крупных JPEG-изображений. Браузер теперь расходует меньше оперативной памяти и процессорного времени, когда сайту нужно показать огромную фотографию в виде скромной картинки. Оптимизация касается изображений, которые перед отображением уменьшаются средствами страницы.

Обычно браузеру приходится сначала декодировать JPEG почти целиком, а затем масштабировать его до нужного размера.

На сайтах с фотогалереями, интернет-магазинах и новостных лентах таких файлов могут быть десятки, поэтому нагрузка быстро складывается в неприятную сумму.

Firefox 156 снижает затраты именно на этот сценарий. Mozilla не приводит единого процента ускорения или экономии памяти: результат будет зависеть от размера исходных файлов, количества изображений и параметров компьютера.

Второе заметное улучшение досталось встроенному просмотрщику PDF. По данным Mozilla, после оптимизации он может запускаться до 45% быстрее. Особенно заметным изменение должно стать при первом открытии документа, когда браузер загружает необходимые компоненты.

Обновление выходит 15 сентября для поддерживаемых настольных платформ. Проверить его наличие можно через меню Firefox: «Настройки» → «О Firefox». Браузер самостоятельно найдёт новую версию и предложит перезапуск.

RSS: Новости на портале Anti-Malware.ru