


Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Специалисты по кибербезопасности из компании F6 рассказали о мошеннической схеме, в которой злоумышленники маскировали обман под безобидные адвент-календари с якобы гарантированными подарками. На деле всё сводилось к старой цели: выманить у людей персональные данные и деньги.

Схема особенно активно работала в конце 2025 года — как раз в тот момент, когда вокруг подарков, акций и праздничных спецпредложений традиционно становится больше шума.

Мошенники сделали ставку на знакомую механику адвент-календарей: пользователю обещали быстрый и приятный бонус, а дальше аккуратно выводили его за пределы привычного сценария покупки.

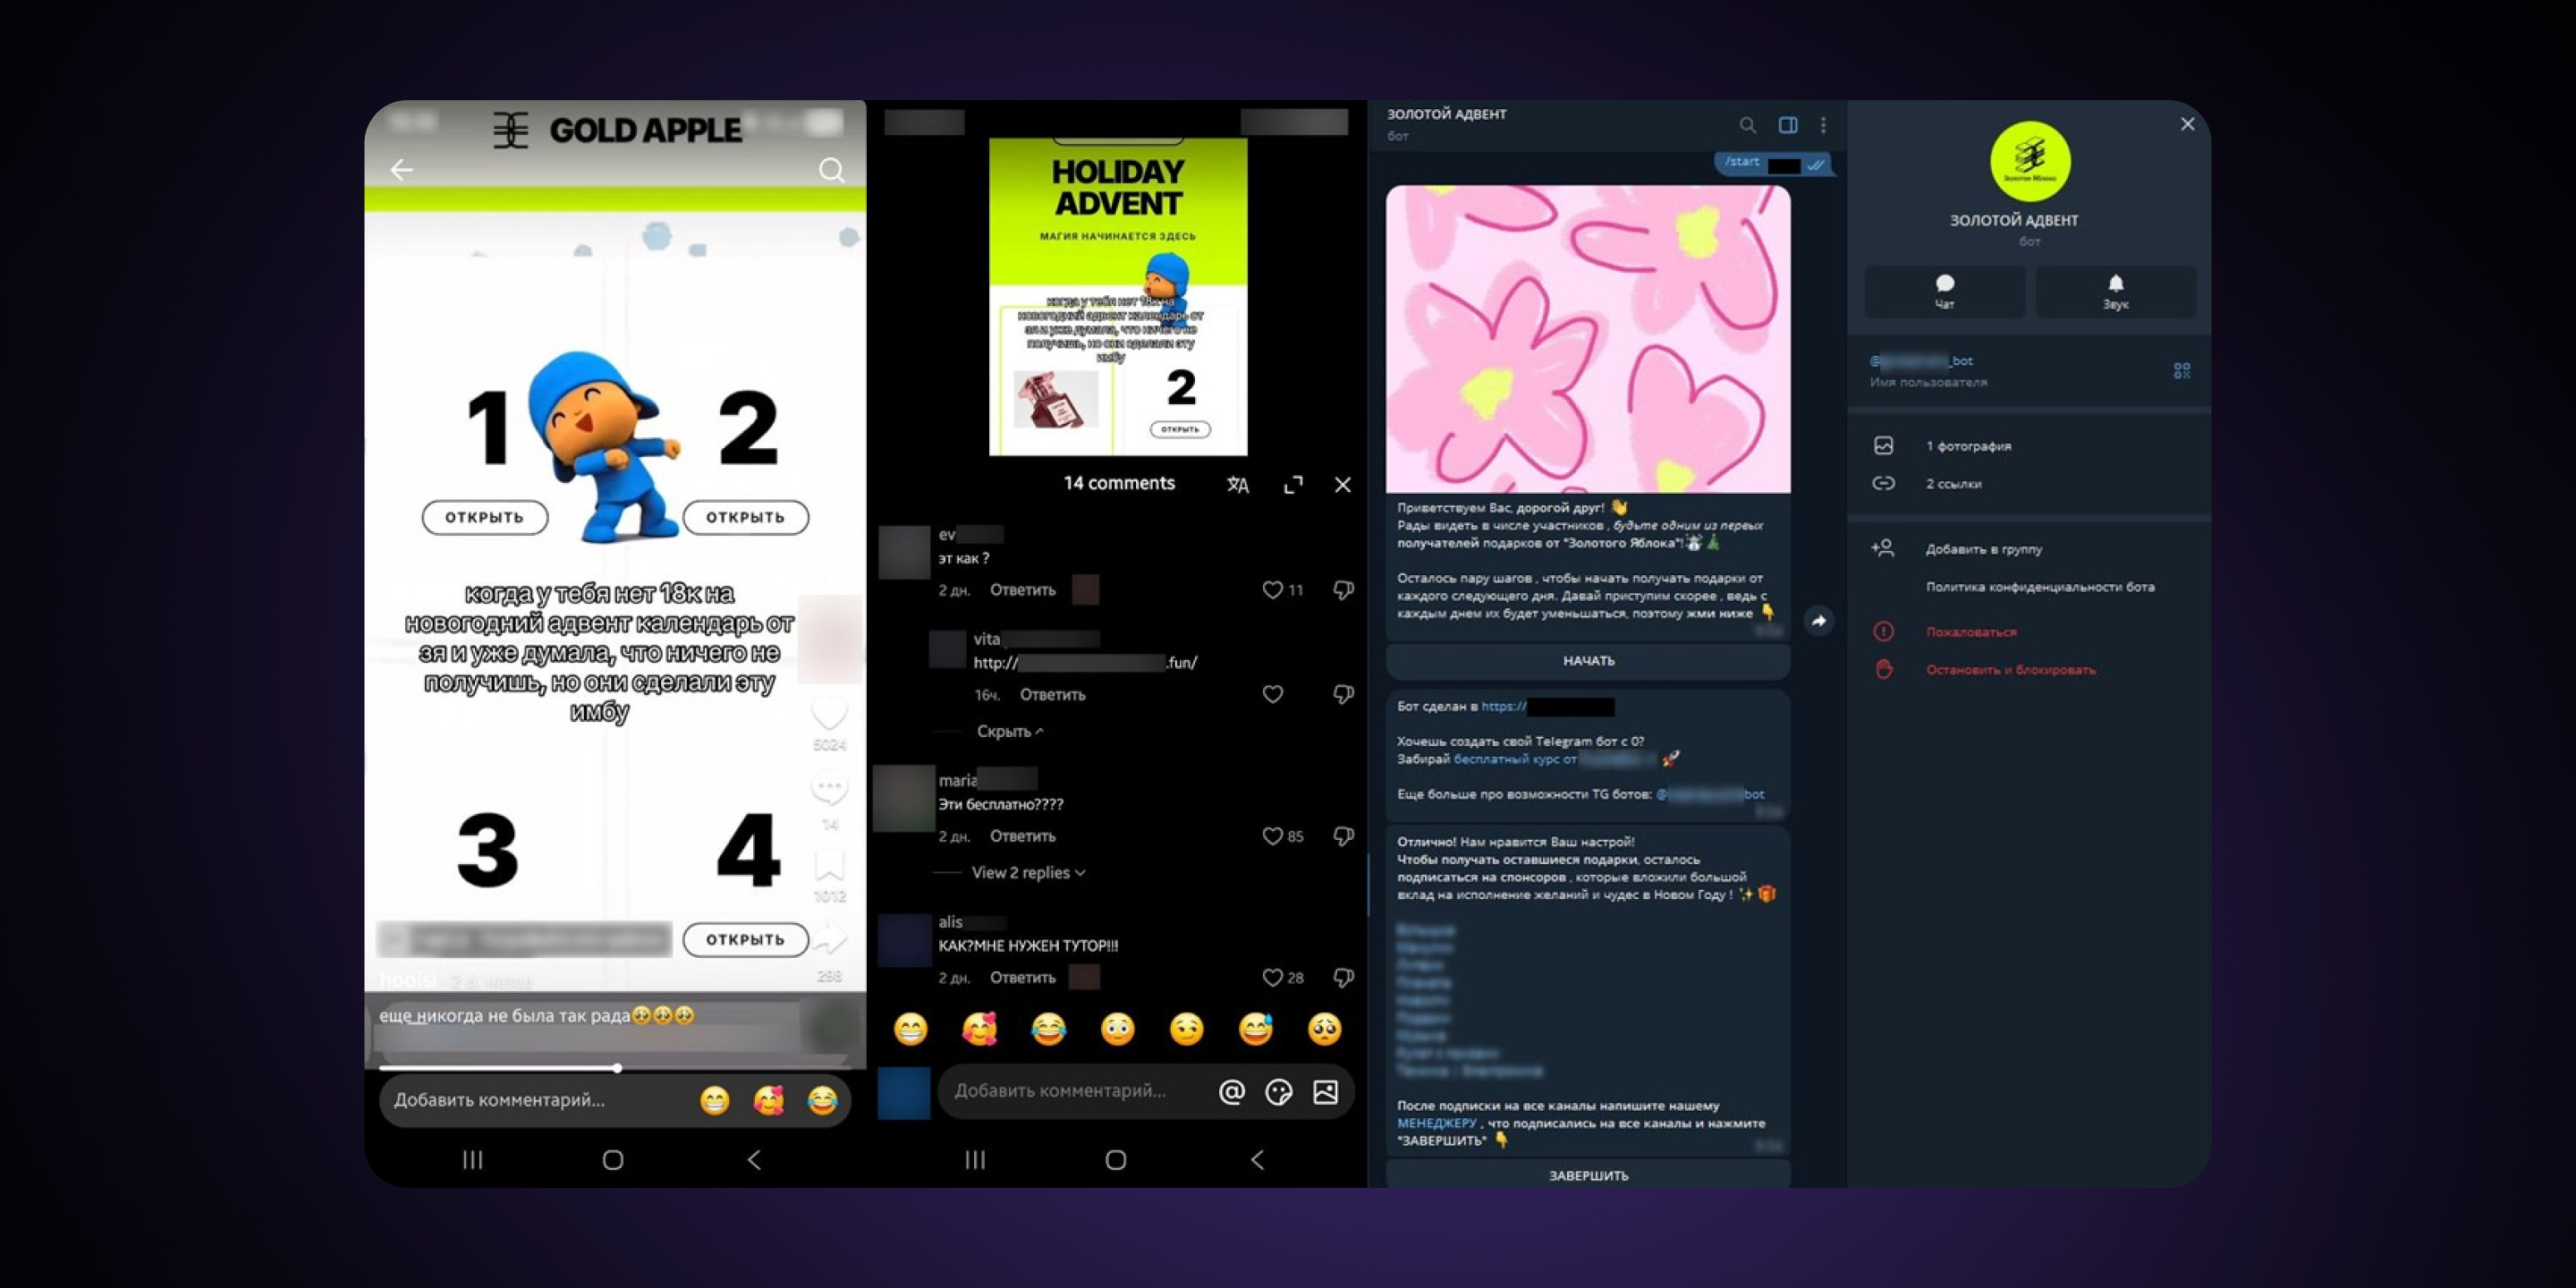
Через новые или угнанные аккаунты в TikTok распространялись ролики с анонсом якобы выгодной акции. Пользователю предлагали перейти по ссылке в профиле или в комментариях, после чего он попадал на сайт, визуально похожий на официальный ресурс ретейлера. Там всё выглядело довольно безобидно: нужно было открывать ячейки адвент-календаря и получать «гарантированные призы».


Но дальше человека переводили в Telegram-бот, который уже и был основным инструментом схемы. Через него злоумышленники собирали аудиторию, навязывали дополнительные действия, предлагали подписки, а в отдельных случаях доводили сценарий до передачи персональных данных или оплаты в пользу мошенников.

По данным экспертов, с конца ноября 2025 года до середины января 2026 года в рамках этой схемы удалось выявить и заблокировать 12 поддельных сайтов, более 220 роликов в TikTok и свыше 20 телеграм-каналов и ботов.

В F6 отмечают, что подобные истории особенно часто всплывают именно в праздничный сезон. Легенды могут меняться, но суть обычно одна и та же: пользователю обещают розыгрыш, промокод, подарочную карту, закрытую акцию или эксклюзивное предложение, а затем уводят его на сторонние площадки, где уже начинается собственно мошенничество.

Вредонос под видом Telegram: что нашли внутри CrazyGram для Android

Кастомный Telegram-клиент CrazyGram оказался вовсе не безобидной альтернативой официальному приложению. Внутри APK исследователи обнаружили обфусцированную нативную библиотеку, фоновый рабочий процесс и WebSocket-адрес для связи с удалённой инфраструктурой.

Результаты анализа опубликованы в первом исследовании ShadowTrace Research, проекта компании «Безопасный Интернет». В репозитории доступны технический отчёт ST-001, индикаторы компрометации, хеши файлов, скриншоты из Ghidra и другие собранные доказательства.

Главный сюрприз прячется в библиотеке libshadow.so. Её код обфусцирован, а внутри обнаружен WebSocket-эндпоинт 94.228.167[.]90:9800. Исследователи также нашли логику идентификации устройства, anti-emulator-строки, механизмы самозащиты и признаки proxy/bridge-функциональности.

Кроме того, в приложении присутствуют индикаторы, связанные с СМС, контактами, геолокацией, Accessibility и доступом к уведомлениям. В коде встречаются упоминания банковских, финансовых и маркетплейс-приложений.

Другими словами, под видом мессенджера пользователь потенциально получает инструмент с весьма нескромным интересом к данным и окружению смартфона.

При этом авторы не торопятся объявлять каждую найденную строку работающей вредоносной функцией. Выводы разделены на подтверждённые факты, сильные индикаторы и неподтверждённые предположения. Само наличие разрешения или имени банковского приложения в бинарнике ещё не доказывает кражу данных.

Во время исследования специалисты не отправляли команды и пейлоад на удалённый сервер. Информацию об обнаруженной инфраструктуре 17 сентября 2026 года передали хостинг-провайдеру.

RSS: Новости на портале Anti-Malware.ru