


Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Специалисты по кибербезопасности из компании F6 рассказали о мошеннической схеме, в которой злоумышленники маскировали обман под безобидные адвент-календари с якобы гарантированными подарками. На деле всё сводилось к старой цели: выманить у людей персональные данные и деньги.

Схема особенно активно работала в конце 2025 года — как раз в тот момент, когда вокруг подарков, акций и праздничных спецпредложений традиционно становится больше шума.

Мошенники сделали ставку на знакомую механику адвент-календарей: пользователю обещали быстрый и приятный бонус, а дальше аккуратно выводили его за пределы привычного сценария покупки.

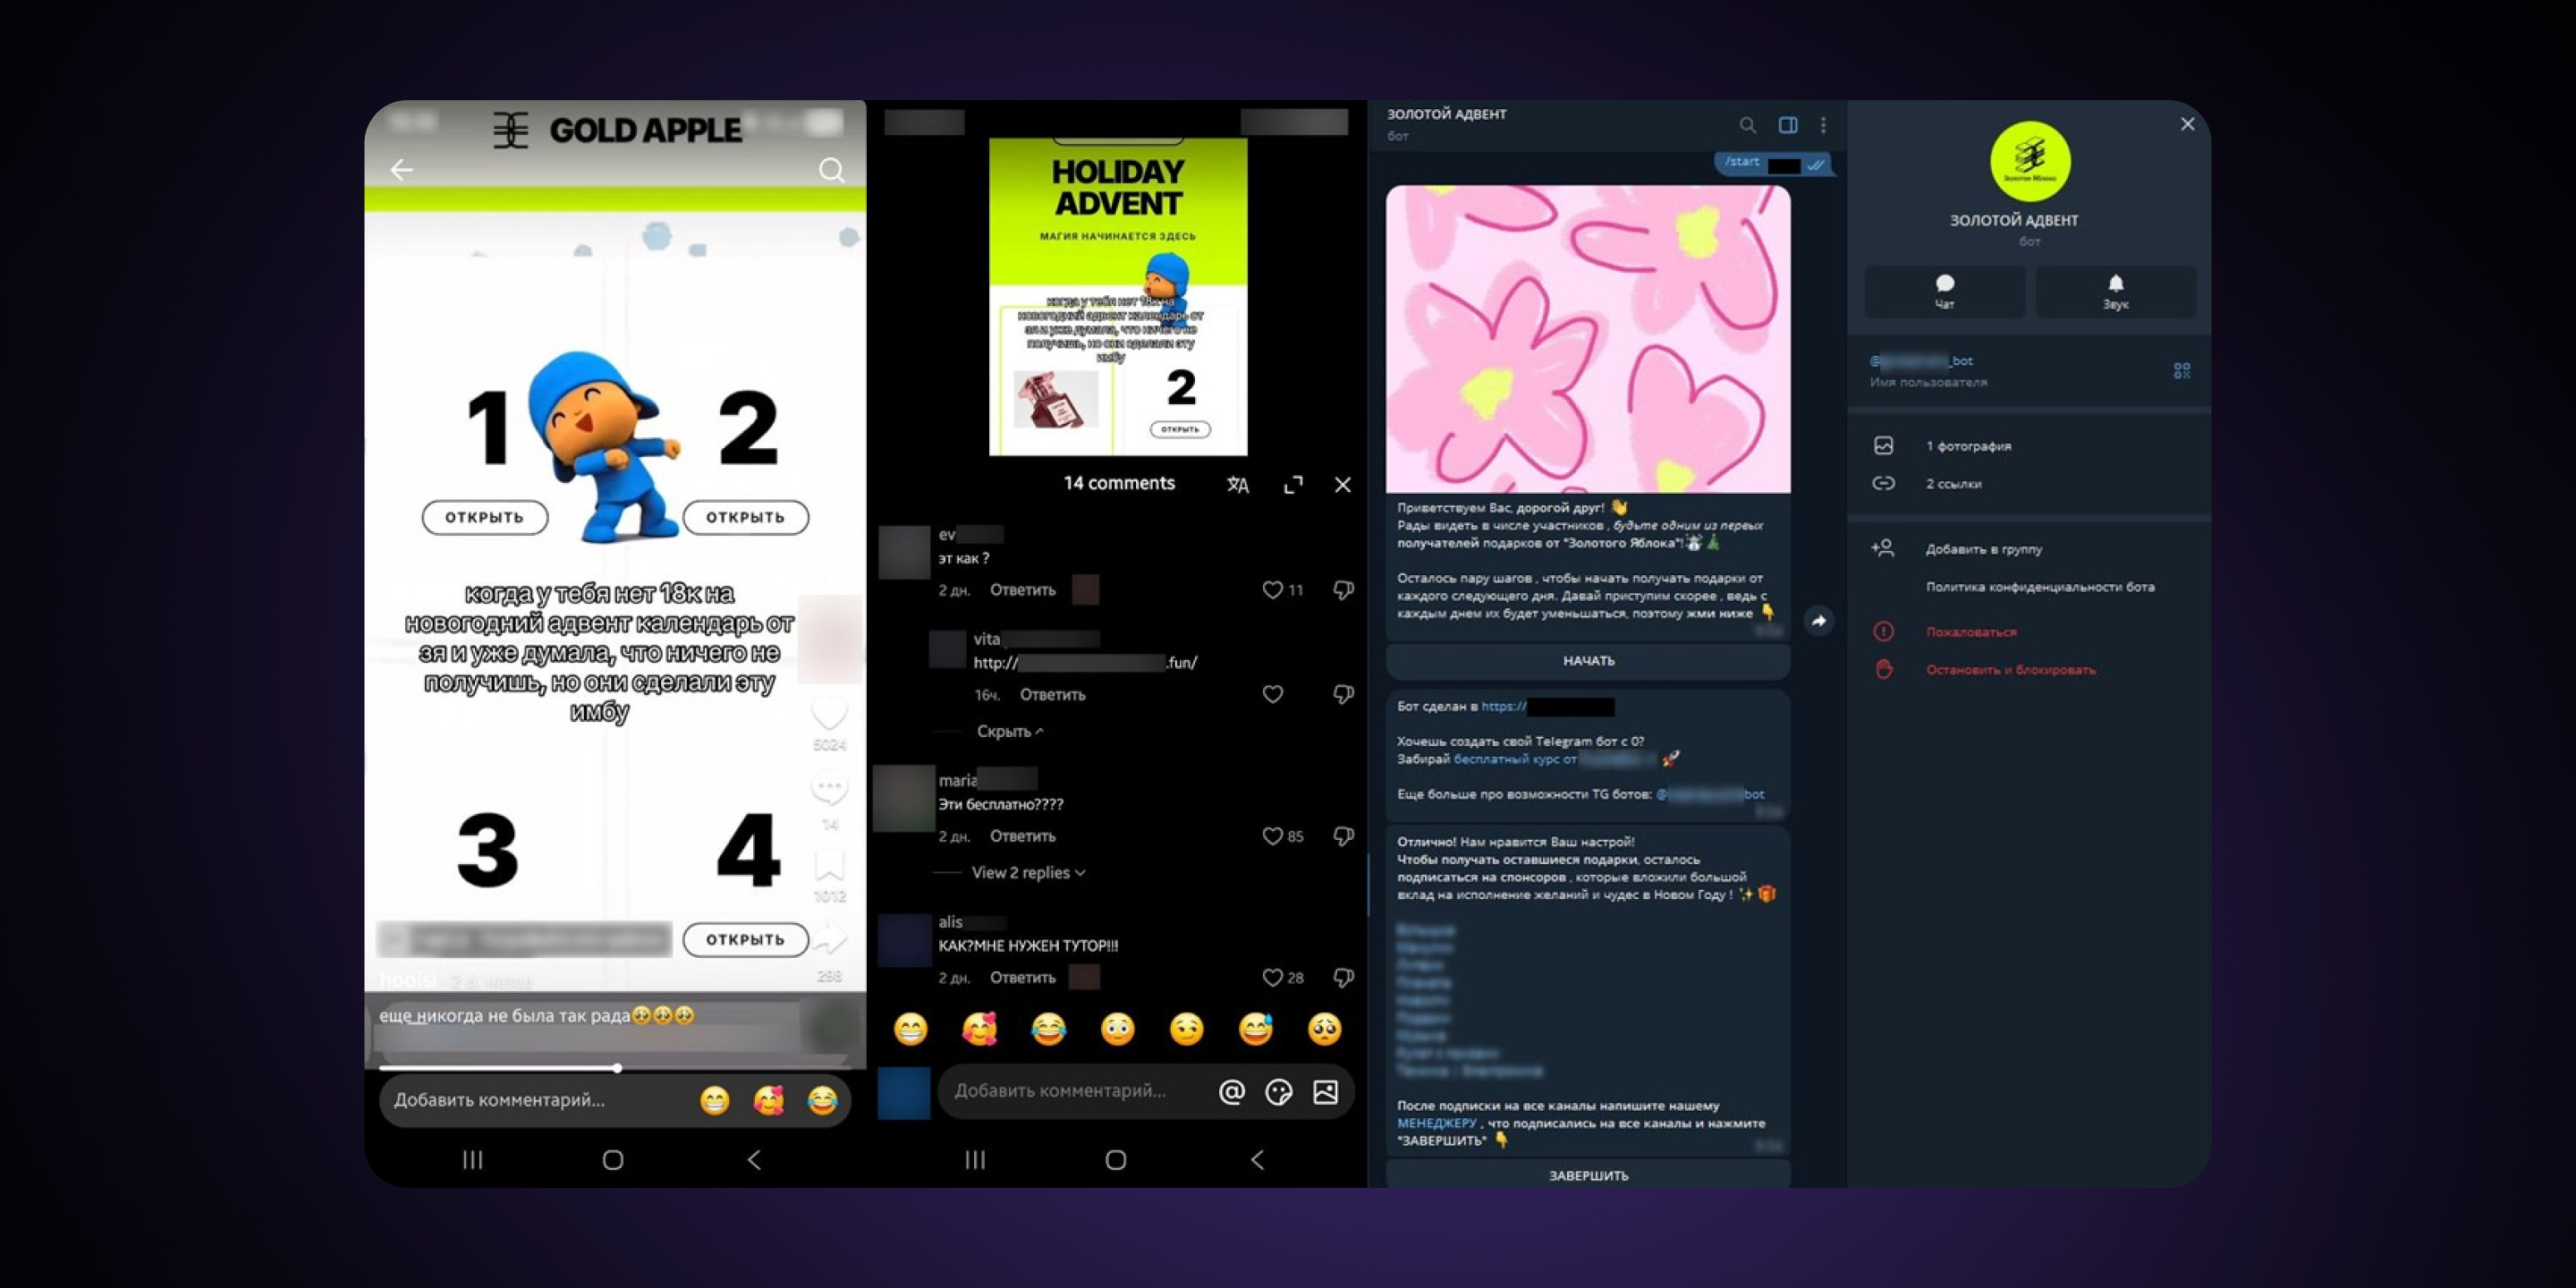
Через новые или угнанные аккаунты в TikTok распространялись ролики с анонсом якобы выгодной акции. Пользователю предлагали перейти по ссылке в профиле или в комментариях, после чего он попадал на сайт, визуально похожий на официальный ресурс ретейлера. Там всё выглядело довольно безобидно: нужно было открывать ячейки адвент-календаря и получать «гарантированные призы».


Но дальше человека переводили в Telegram-бот, который уже и был основным инструментом схемы. Через него злоумышленники собирали аудиторию, навязывали дополнительные действия, предлагали подписки, а в отдельных случаях доводили сценарий до передачи персональных данных или оплаты в пользу мошенников.

По данным экспертов, с конца ноября 2025 года до середины января 2026 года в рамках этой схемы удалось выявить и заблокировать 12 поддельных сайтов, более 220 роликов в TikTok и свыше 20 телеграм-каналов и ботов.

В F6 отмечают, что подобные истории особенно часто всплывают именно в праздничный сезон. Легенды могут меняться, но суть обычно одна и та же: пользователю обещают розыгрыш, промокод, подарочную карту, закрытую акцию или эксклюзивное предложение, а затем уводят его на сторонние площадки, где уже начинается собственно мошенничество.

Подпишитесь на новости

Объекты КИИ третьей категории переведут на российское ПО к 2036 году

Правительство утвердило порядок и сроки перехода субъектов критической информационной инфраструктуры на российское ПО на значимых объектах. Переход начнётся 1 декабря 2026 года. Базовый срок завершения — 1 сентября 2028 года, однако документ предусматривает основания для более позднего перехода.

Постановление № 1522 опубликовано 18 ноября и вступило в силу в тот же день. Для объектов третьей категории значимости установлен срок до 1 января 2036 года. По данным Минцифры, на них приходится около 92% значимых объектов КИИ.

Для первой и второй категорий сроки зависят в том числе от готовности необходимых программ и реализации особо значимых проектов (ОЗП). Если соответствующий ОЗП завершён до 1 марта 2028 года, предусмотрен переход до 1 января 2031 года. Если проект начат, но не завершён к этой дате, срок — до 1 января 2036 года. Постановление содержит и другие основания для переноса сроков.

В АРПП «Отечественный софт» считают, что документ поможет разработчикам планировать проекты и оценивать будущий спрос. При этом ассоциация намерена обсудить с регуляторами распределение потребностей и бюджетов заказчиков по отраслям, категориям ПО и срокам.

Среди других вопросов рассматриваются доступ разработчиков к сведениям о будущих закупках без раскрытия защищаемой информации, предотвращение дублирования готовых продуктов собственными разработками заказчиков и ответственность за срыв сроков перехода.

RSS: Новости на портале Anti-Malware.ru