


Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Мошенники крадут данные россиян через фальшивые адвент-календари

Специалисты по кибербезопасности из компании F6 рассказали о мошеннической схеме, в которой злоумышленники маскировали обман под безобидные адвент-календари с якобы гарантированными подарками. На деле всё сводилось к старой цели: выманить у людей персональные данные и деньги.

Схема особенно активно работала в конце 2025 года — как раз в тот момент, когда вокруг подарков, акций и праздничных спецпредложений традиционно становится больше шума.

Мошенники сделали ставку на знакомую механику адвент-календарей: пользователю обещали быстрый и приятный бонус, а дальше аккуратно выводили его за пределы привычного сценария покупки.

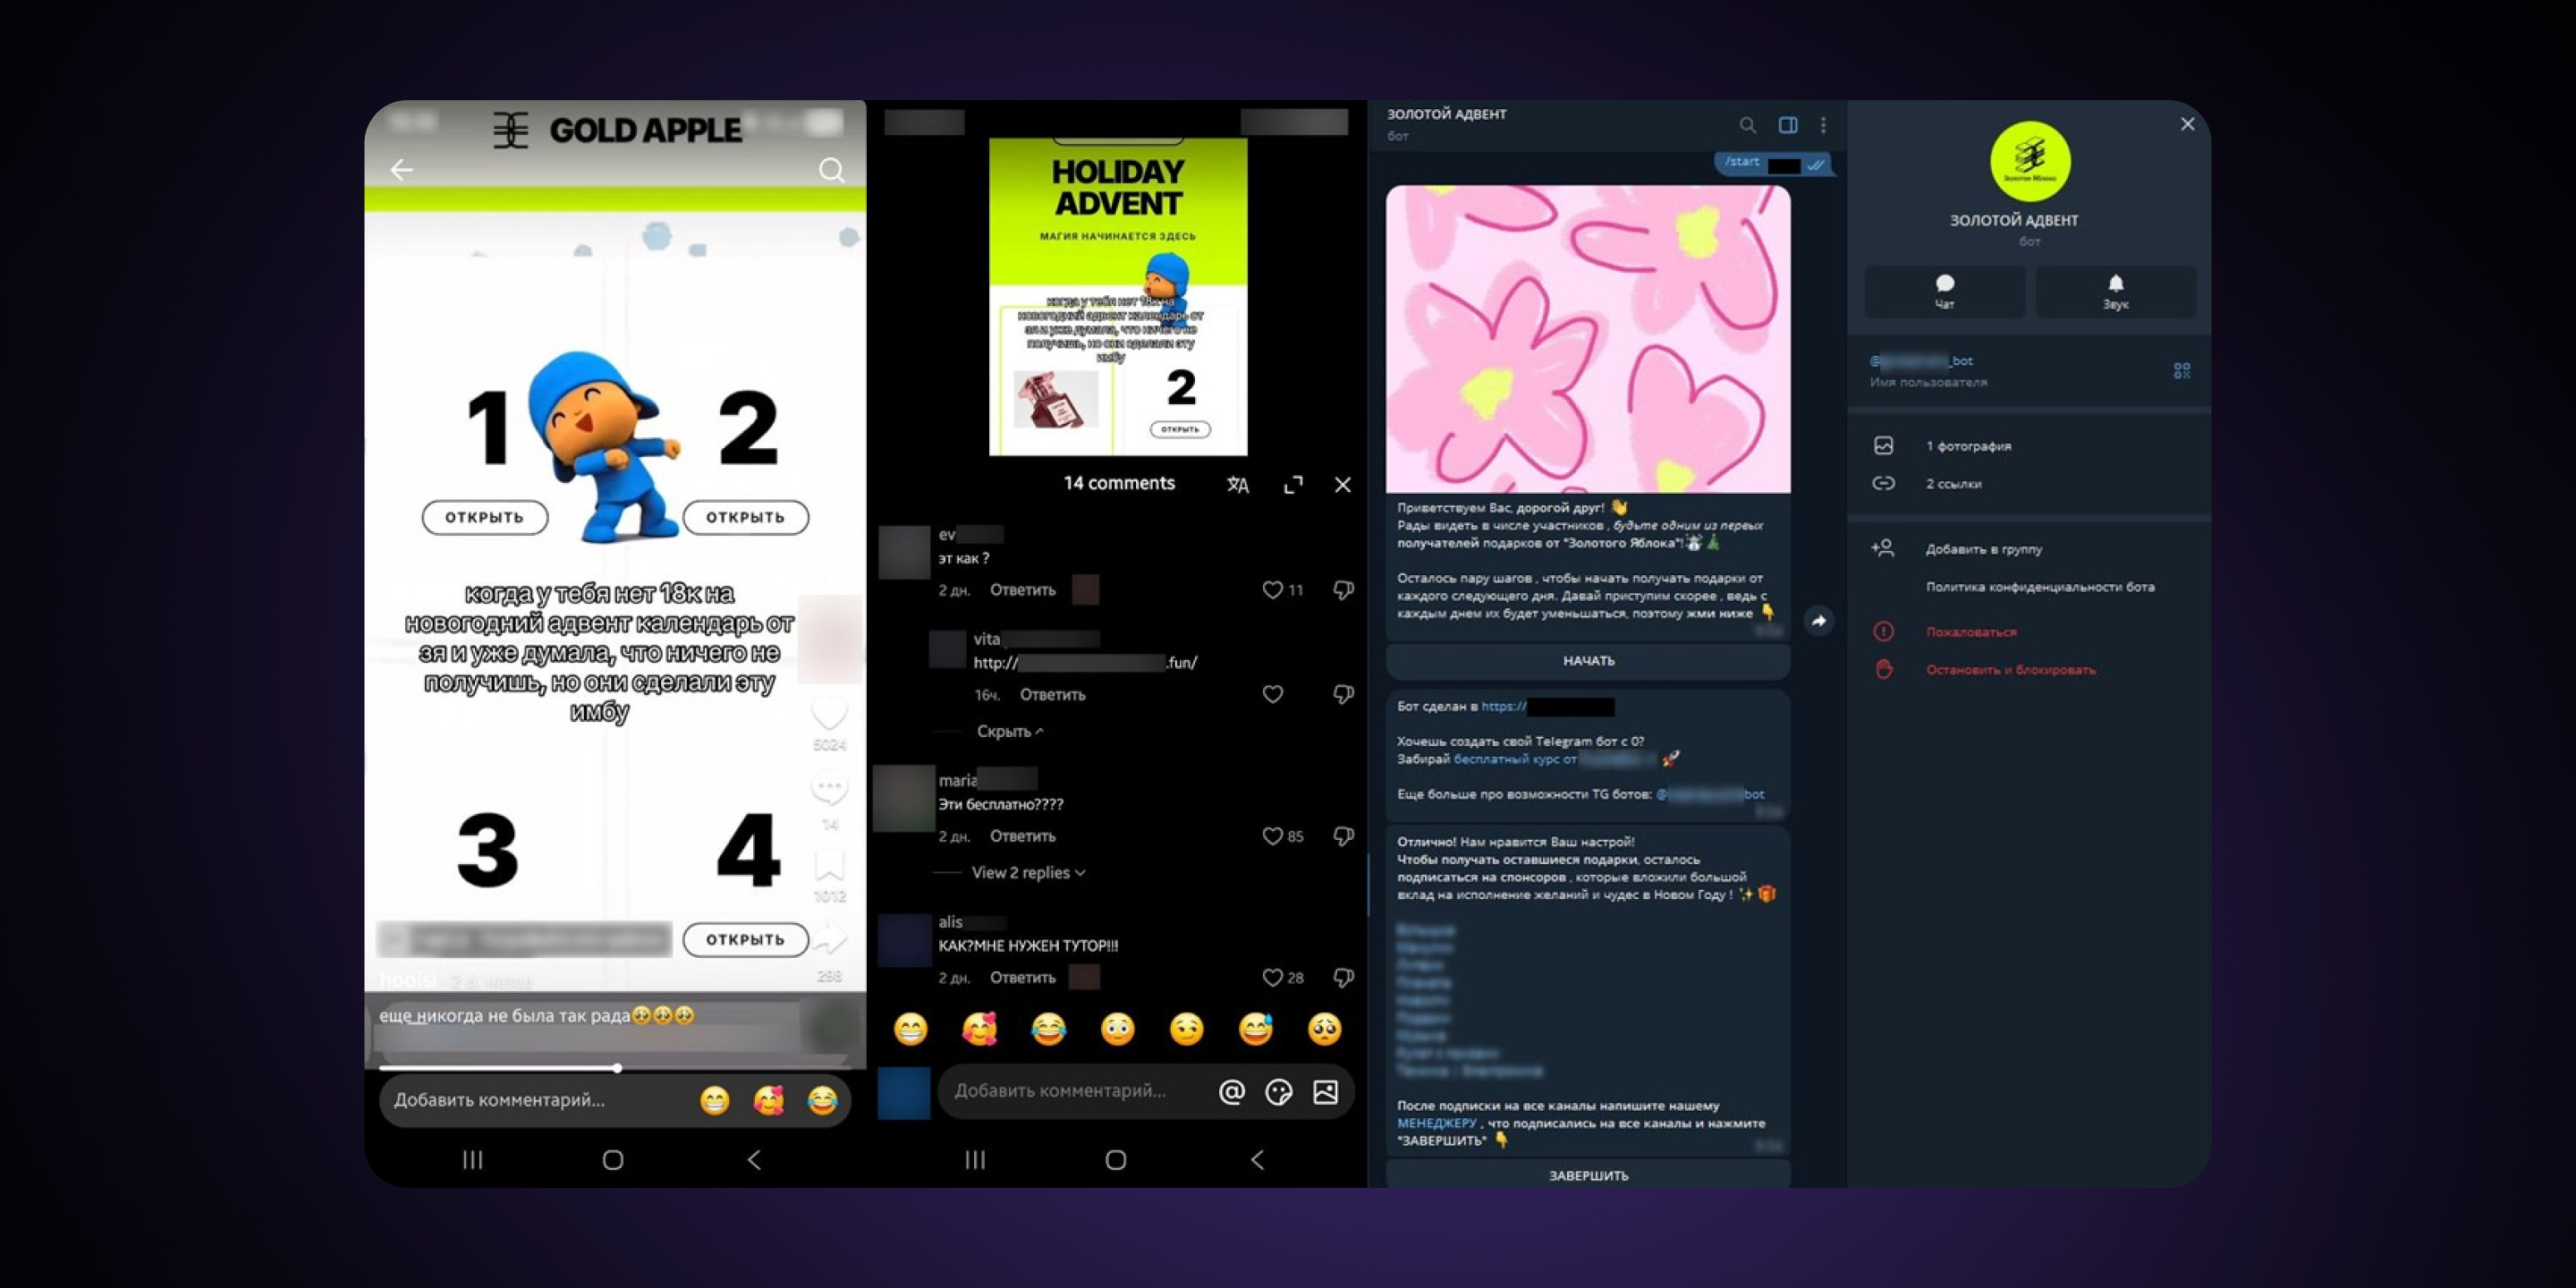
Через новые или угнанные аккаунты в TikTok распространялись ролики с анонсом якобы выгодной акции. Пользователю предлагали перейти по ссылке в профиле или в комментариях, после чего он попадал на сайт, визуально похожий на официальный ресурс ретейлера. Там всё выглядело довольно безобидно: нужно было открывать ячейки адвент-календаря и получать «гарантированные призы».


Но дальше человека переводили в Telegram-бот, который уже и был основным инструментом схемы. Через него злоумышленники собирали аудиторию, навязывали дополнительные действия, предлагали подписки, а в отдельных случаях доводили сценарий до передачи персональных данных или оплаты в пользу мошенников.

По данным экспертов, с конца ноября 2025 года до середины января 2026 года в рамках этой схемы удалось выявить и заблокировать 12 поддельных сайтов, более 220 роликов в TikTok и свыше 20 телеграм-каналов и ботов.

В F6 отмечают, что подобные истории особенно часто всплывают именно в праздничный сезон. Легенды могут меняться, но суть обычно одна и та же: пользователю обещают розыгрыш, промокод, подарочную карту, закрытую акцию или эксклюзивное предложение, а затем уводят его на сторонние площадки, где уже начинается собственно мошенничество.

Подпишитесь на новости

Аладдин представил LiveTSM для доверенной загрузки Windows и Linux

«Аладдин» вывел на рынок Aladdin LiveTSM — средство доверенной загрузки для рабочих станций, серверов и объектов КИИ. Решение проверяет компоненты загрузки до запуска ОС и не требует изменения прошивки платформы. По данным компании, продукт сертифицирован ФСТЭК России по четвёртому уровню доверия, сертификат № 5124.

Как следует из описания Aladdin LiveTSM, модуль использует UEFI Secure Boot с настройкой ключей в режиме Custom.

Он проверяет собственное состояние, пользователя, аппаратный профиль и заданные объекты загрузки. При нарушении политики запуск блокируется, а событие записывается в журнал.

В Windows 10 и 11 решение проверяет целостность штатного загрузчика и передаёт ему управление. Для Linux предусмотрены два режима: прямая загрузка с проверкой ядра, начальной файловой системы и параметров командной строки либо запуск через проверенный штатный загрузчик. Поддерживается единый образ загрузки Unified Kernel Image.

Линейка включает три модели с интерфейсом USB. Встраиваемая TSMX-T110 предназначена для автоматической загрузки серверов, банкоматов и другого оборудования без локального пользователя. TSMX-E110 устанавливается внутри стационарных рабочих станций и требует аутентификации. Внешняя TSMX-C110 подключается к USB Type-A и рассчитана на ноутбуки и настольные ПК.

Для внутренних моделей доступны исполнения в корпусе JaCarta XL с переходником к USB-разъёму материнской платы и в виде платы M.2 2230 с поддержкой USB 2.0.

Компания подтвердила совместимость с Astra Linux 1.8, РЕД ОС 8, Альт 8 СП, РОСА «Хром», Windows 10 и 11.

RSS: Новости на портале Anti-Malware.ru