


Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

Расширение Save as Image Type для Chrome отключили из-за вредоноса

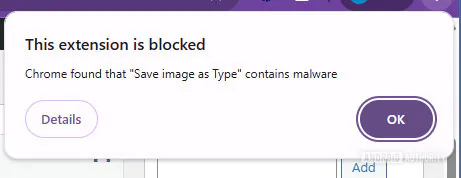
Пользователи Chrome столкнулись с неприятным сюрпризом: расширение Save as Image Type, которое многим помогало быстро сохранять изображения в JPG или PNG вместо WebP, оказалось заблокировано браузером. Chrome прямо предупреждает, что аддон отключён из-за содержания вредоносного кода.

Для многих это особенно досадная история, потому что расширение было довольно удобным в повседневной работе.

Оно позволяло без лишней возни сохранять картинки с сайтов в более привычных форматах, не прибегая к конвертации вручную. Но, похоже, за удобством могла скрываться куда менее приятная начинка.

Что именно стало причиной блокировки, Google пока публично не разъяснила. Однако в обсуждениях пользователи указывают на возможную подмену партнёрских ссылок, в частности у Amazon и Best Buy. Иными словами, расширение могло незаметно переписывать партнёрские ссылки под себя и таким образом перехватывать чужую комиссию.


Один из пользователей Reddit ещё ранее жаловался, что переходы по ссылкам Best Buy начали вести себя странно и неожиданно перебрасывали его не туда, куда нужно. По его наблюдениям, проблема исчезала в режиме инкогнито, где расширения обычно не работают по умолчанию. Это косвенно указывало именно на вмешательство установленного аддона.

Любопытно и то, что похожая история, судя по сообщениям пользователей, могла происходить и раньше в Microsoft Edge. В старой ветке Reddit упоминалось, что Edge удалил это расширение из своего каталога примерно год назад.

Подпишитесь на новости

Ссылки OneDrive раскрывают корпоративные логины, Microsoft не чешется

Злоумышленники могут выяснять имена корпоративных учётных записей, проверяя адреса OneDrive и SharePoint. Microsoft признаёт возможность такой разведки, но относит её к низкому риску: сам по себе найденный логин не позволяет обойти аутентификацию.

Позицию компания объяснила в своём техническом блоге. Речь идёт об определении UPN — имени пользователя в корпоративной инфраструктуре.

Проверяя URL, атакующий может установить существующие учётные записи и использовать результат для адресного фишинга, перебора паролей или попыток входа с ранее украденными комбинациями.

Есть ещё нюанс, что такие проверки не отражаются в журналах входа Microsoft Entra и Microsoft Purview. Прямых уведомлений о том, что кто-то выявляет пользователей организации этим способом, тоже нет.

Microsoft ограничивает чрезмерные запросы к несуществующим сайтам OneDrive. Это затрудняет массовый сбор, но полностью возможность определения логинов не устраняет.

Компания рекомендует многофакторную аутентификацию, условный доступ, политики риска входа и защиту от фишинга. Логика понятна: найденное имя не должно превращаться в доступ к аккаунту.

RSS: Новости на портале Anti-Malware.ru