


Поддельные VPN в поисковой выдаче крадут учётные данные

Поддельные VPN в поисковой выдаче крадут учётные данные

Поддельные VPN в поисковой выдаче крадут учётные данные

Microsoft раскрыла детали новой кампании по краже учётных данных, в которой злоумышленники распространяют поддельные VPN-клиенты через SEO: продвигают вредоносные сайты в поисковой выдаче под видом легитимных страниц загрузки. Эту активность Microsoft отслеживает под кодовым именем Storm-2561.

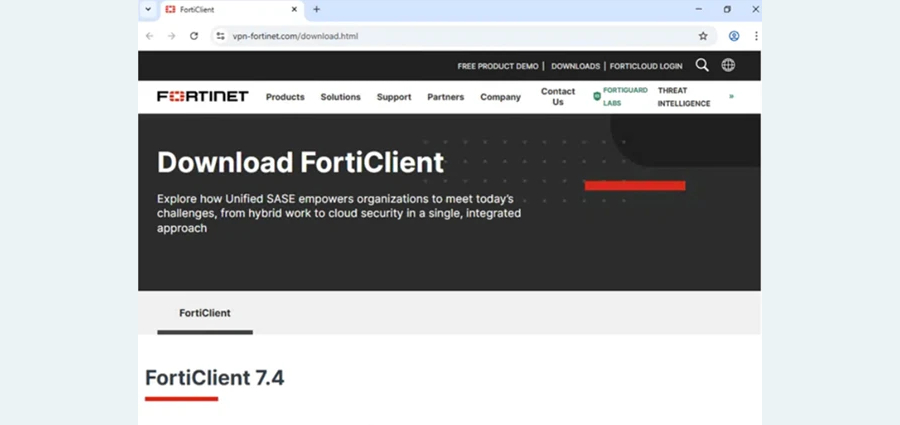
Схема довольно неприятная и при этом очень житейская. Пользователь ищет в поисковике корпоративный VPN-клиент, видит сверху вроде бы знакомый результат, переходит на сайт-двойник и скачивает ZIP-архив с «установщиком».

На деле внутри оказывается троянизированный MSI-файл, который маскируется под легитимный VPN-клиент и во время установки подгружает вредоносные DLL-библиотеки.

Microsoft отдельно отмечает, что в этой кампании использовались домены вроде vpn-fortinet[.]com и ivanti-vpn[.]org, а вредоносные архивы размещались в GitHub-репозиториях, которые позже были удалены.


Дальше всё строится на доверии пользователя к знакомому интерфейсу. Фальшивый клиент показывает очень правдоподобное окно входа, похожее на настоящее приложение Pulse Secure, просит ввести логин и пароль, а затем отправляет эти данные на сервер злоумышленников. После этого жертве показывают сообщение об ошибке и предлагают скачать уже «настоящий» VPN-клиент. В некоторых случаях пользователя даже перенаправляют на легитимный сайт, так что заражение можно и не заметить.

Для кражи данных используется вариант инфостилера Hyrax. Он вытаскивает не только введённые учётные данные, но и сохранённую VPN-конфигурацию, включая сведения из файла connectionstore.dat. Закрепление в системе обеспечивается через ключ реестра RunOnce, чтобы вредоносный компонент запускался и после перезагрузки устройства.

По данным Microsoft, Storm-2561 активна как минимум с мая 2025 года и уже известна использованием SEO poisoning и подделкой популярных программных брендов. Компания также сообщила, что вредоносные компоненты были подписаны действительным цифровым сертификатом на имя Taiyuan Lihua Near Information Technology Co., Ltd., но этот сертификат уже отозван.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru