

Уязвимости CrackArmor угрожают 12,6 млн Linux-серверов полным захватом

Уязвимости CrackArmor угрожают 12,6 млн Linux-серверов полным захватом

Уязвимости CrackArmor угрожают 12,6 млн Linux-серверов полным захватом

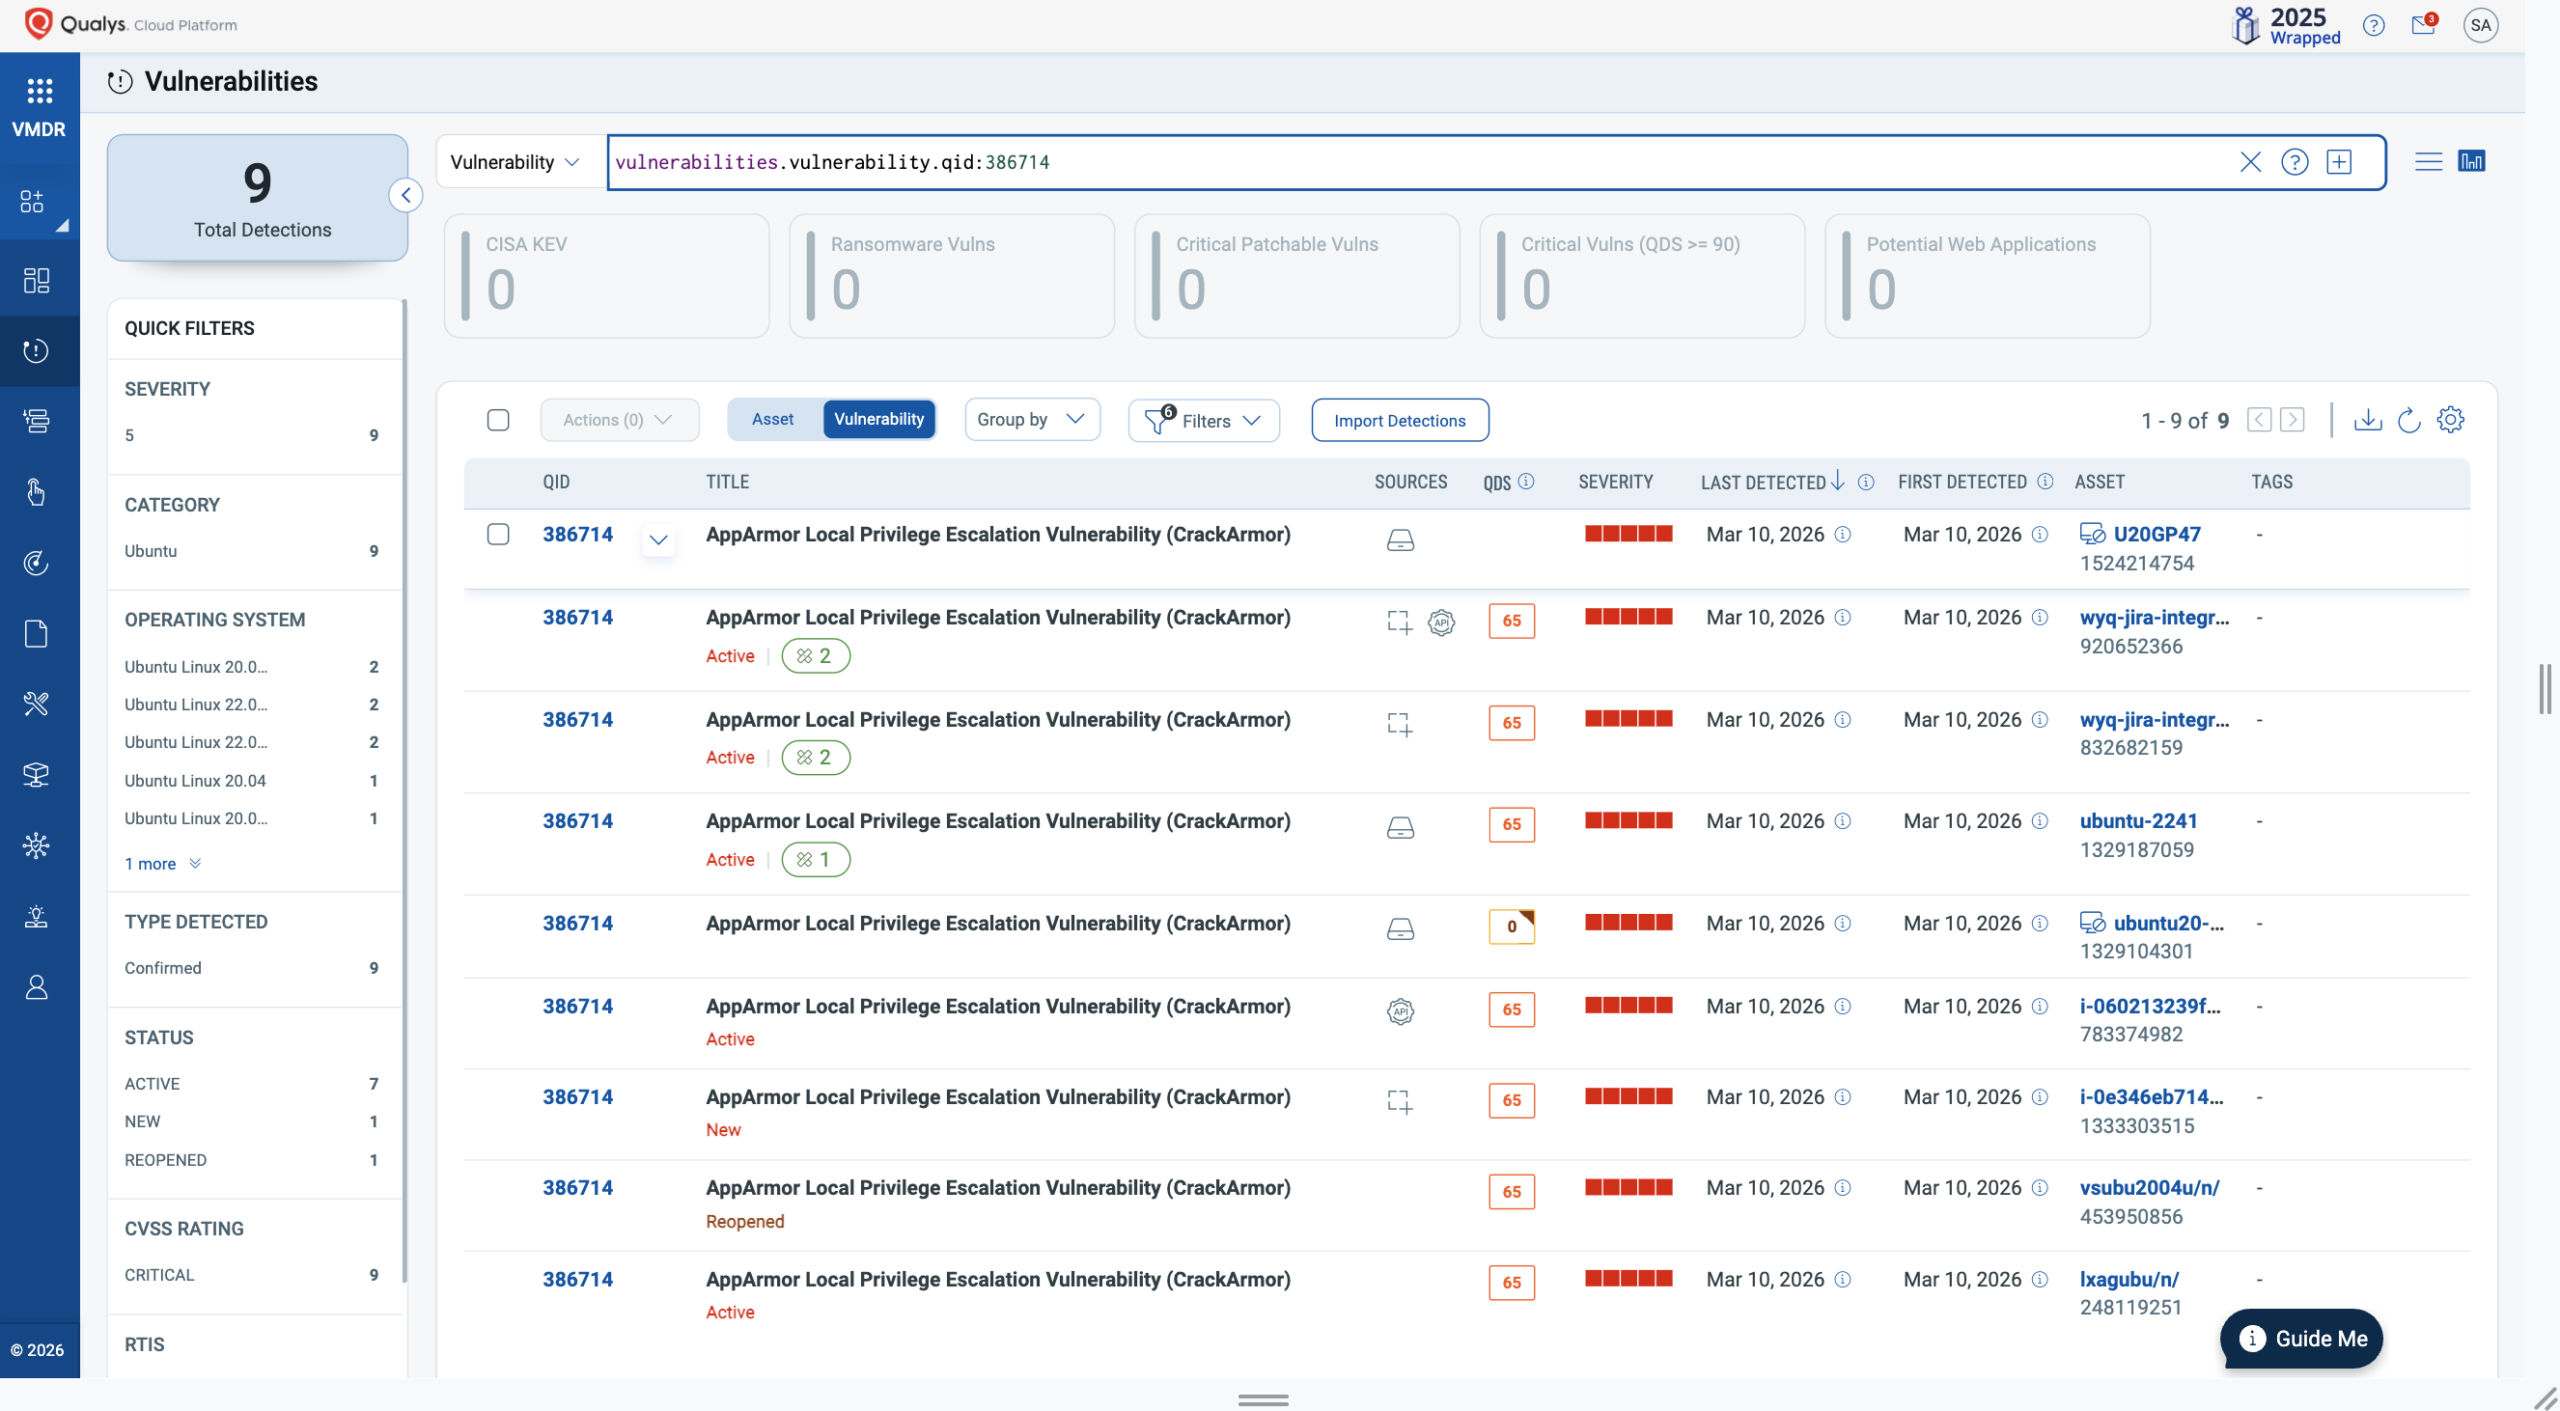
Исследователи из Qualys раскрыли сразу девять уязвимостей в AppArmor — одном из базовых защитных механизмов Linux. Эту группу дыр назвали CrackArmor. Опасность в том, что баги позволяют локальному непривилегированному пользователю обойти защитные механизмы, повысить привилегии до root и в отдельных сценариях выбраться за пределы контейнера.

По данным исследователей, уязвимости существуют ещё с 2017 года. История выглядит особенно неприятно потому, что AppArmor — вовсе не экзотика для специалистов.

В Ubuntu он загружается по умолчанию и отвечает за мандатное управление доступом, то есть ограничивает возможности приложений с помощью профилей. Именно поэтому новость касается не только отдельных серверов, но и облачных сред, контейнерной инфраструктуры и корпоративных Linux-систем в целом.

В основе CrackArmor лежит так называемая проблема «обманутый посредник» (confused deputy). Проще говоря, атакующий сам не может напрямую переписать системные политики, зато способен заставить сделать это доверенные и более привилегированные процессы. В результате ломается сама граница безопасности, на которую администратор рассчитывал.


Если эксплуатация проходит успешно, последствия могут быть очень неприятными. Речь идёт не только о локальном повышении привилегий до root, но и о нарушении контейнерной изоляции, а также о DoS-сценариях, когда система может уйти в сбой из-за переполнения стека ядра при работе с глубоко вложенными профилями. Кроме того, атакующий может фактически ослабить защиту важных сервисов, убрав или подменив критические ограничения.

Отдельный тревожный момент: на момент публикации у этих уязвимостей ещё нет официально присвоенных CVE-идентификаторов. Но это как раз тот случай, когда ждать появления номеров в реестрах не стоит. Механизмы эксплуатации уже описаны публично, а значит, у защитников времени на раскачку немного.

Поэтому главный совет прост: как можно быстрее ставить обновления ядра от своего вендора и проверять, какие системы остаются без патчей.

Подпишитесь на новости

За пересылку части писем через Госуслуги предложили брать плату

Юридически значимая переписка через «Госуслуги» может получить ценник. Минцифры предлагает брать плату за доставку некоторых электронных сообщений. Платить будет отправитель, получателю счет за чтение письма от суда или ведомства не выставят.

В проекте постановления описана единая электронная почтовая система — ЭПС. Ее оператором станет «Почта России», которая займется созданием и развитием платформы. Электронные почтовые ящики разместят на едином и региональных порталах «Госуслуг».

Платная доставка предусмотрена для писем органов власти, местного самоуправления и Банка России, уведомлений госкомпаний и организаций с государственным участием более 50%. В перечень также входят судебные извещения и документы, сообщения с юридически значимыми сведениями о сделках и определенная официальная переписка граждан и бизнеса.

То есть ведомства будут платить за цифровую доставку вместо отправки бумажных заказных писем. Граждане и компании — когда сами отправляют через ЭПС корреспонденцию, попадающую в платный перечень. Размер тарифа в приведенной информации не указан.

Бесплатными останутся сообщения государственных и муниципальных учреждений, уведомления о социальной помощи и мерах соцподдержки, сведения из ГИС ЖКХ и коммунальные платежные документы. Запись к врачу, подача заявления на пособие и обычное получение госуслуг под эту плату не подпадают.

От цифровой доставки юридически значимых писем можно будет официально отказаться в личном кабинете. Тогда корреспонденция продолжит приходить на бумаге.

Задача ЭПС — собрать разрозненную ведомственную переписку и фиксировать факт вручения. Электронный аналог заказного письма, только без похода за конвертом.

Пока это проект. Если его утвердят, постановление вступит в силу 1 марта 2027 года, а нормы об обязательном использовании электронных почтовых ящиков — с 1 сентября.

RSS: Новости на портале Anti-Malware.ru