


WhatsApp начал предупреждать о подозрительных попытках привязки устройства

WhatsApp начал предупреждать о подозрительных попытках привязки устройства

WhatsApp начал предупреждать о подозрительных попытках привязки устройства

Meta добавляет новые инструменты против мошенничества сразу в Facebook, Messenger и WhatsApp (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России). Идея простая: предупредить пользователя ещё до того, как он успеет попасться на подозрительную схему.

Похожие антискам-меры компания уже анонсировала раньше, а в 2025-2026 годах тема явно стала для неё одной из приоритетных.

В WhatsApp новая защита касается запросов на привязку устройства. Если система замечает подозрительные сигналы в таком запросе, пользователю покажут предупреждение с дополнительным контекстом, в том числе откуда именно идёт попытка привязки.

Это должно помочь остановить схему, в которой жертву убеждают ввести код или отсканировать QR-код, а потом фактически подключают аккаунт WhatsApp к устройству мошенника.


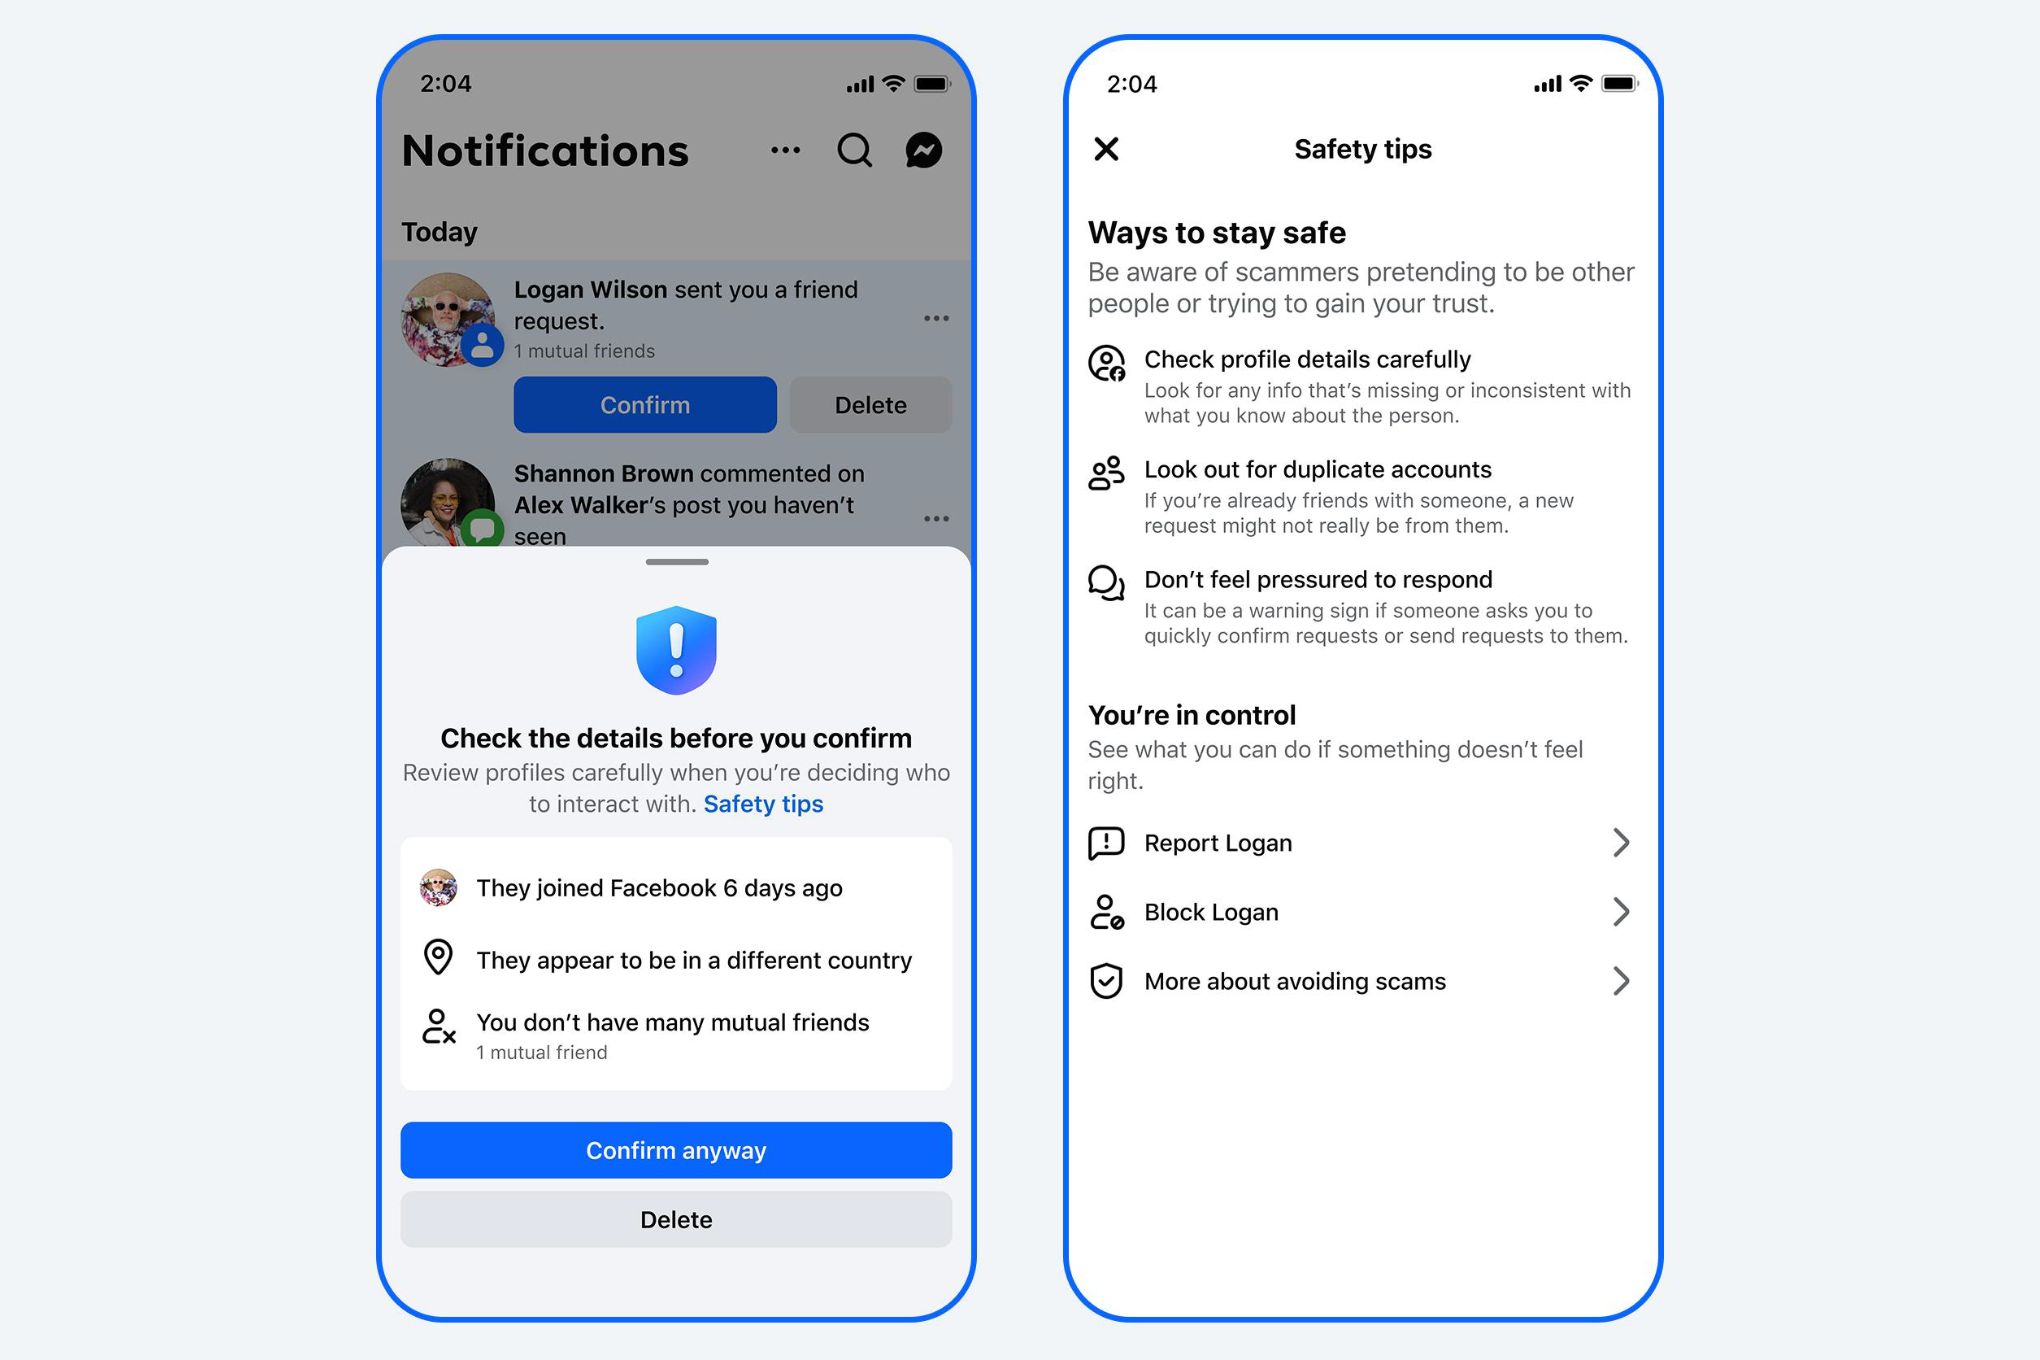
В Facebook компания тестирует похожие предупреждения для подозрительных запросов в друзья. Сигналом могут стать, например, отсутствие общих друзей или другие признаки аномальной активности аккаунта. Логика здесь та же: не запрещать действие автоматически, а дать пользователю чуть больше информации перед тем, как он нажмёт «принять», «отклонить» или «заблокировать».

Meta только в 2025 году удалила более 134 млн мошеннических рекламных объявлений, а раньше также рассказывала о массовом удалении аккаунтов, связанных со скам-центрами.

На днях в свежей бета-версии WhatsApp появилась новая функция с участием Meta AI. Теперь пользователи могут структурировать диалоги с ИИ: каждый новый промпт запускает отдельную «ветку» общения.

Подпишитесь на новости

Avanpost представила систему DAG для контроля доступа к данным

Сотрудник давно сменил должность, а доступ к старым папкам остался. Рядом лежат выгрузки персональных данных и инструкция с паролями — корпоративная классика, которую никто не любит. Avanpost представила DAG — решение для контроля доступа к неструктурированным данным на файловых серверах, в облаках и корпоративных базах знаний.

Основные возможности продукта компания описывает в официальной документации.

По словам разработчика, система обнаруживает конфиденциальную информацию по содержимому файлов, показывает фактические права пользователей и выявляет нарушения политик безопасности. Задача — выяснить, кто действительно может открыть конфиденциальные документы, даже если утверждённые регламенты рисуют куда более благополучную картину.

Найти лишние права — половина дела. В DAG встроен движок бизнес-процессов: он позволяет направить запрос владельцу данных, собрать согласования, поставить задачу ИТ-службе и проконтролировать исполнение.

После корректировок повторное сканирование проверяет, что доступ действительно закрыт. Галочка в заявке сама по себе доказательством не считается.

Далее система отслеживает изменения прав и объектов, передаёт сведения о нарушениях в SIEM и SOAR и может запускать внутренние сценарии реагирования.

DAG работает самостоятельно или в связке с IDM. Интеграция позволяет учитывать должность и кадровый статус сотрудника, инициируя пересмотр доступа при переводе или увольнении.

Вендор представил две версии: для крупных корпораций с акцентом на высокие нагрузки и для среднего бизнеса — с упором на простоту интеграции. Заказчикам предлагают пилот на действующей инфраструктуре.

RSS: Новости на портале Anti-Malware.ru