


WhatsApp начал предупреждать о подозрительных попытках привязки устройства

WhatsApp начал предупреждать о подозрительных попытках привязки устройства

WhatsApp начал предупреждать о подозрительных попытках привязки устройства

Meta добавляет новые инструменты против мошенничества сразу в Facebook, Messenger и WhatsApp (принадлежат корпорации Meta, признанной экстремистской и запрещённой в России). Идея простая: предупредить пользователя ещё до того, как он успеет попасться на подозрительную схему.

Похожие антискам-меры компания уже анонсировала раньше, а в 2025-2026 годах тема явно стала для неё одной из приоритетных.

В WhatsApp новая защита касается запросов на привязку устройства. Если система замечает подозрительные сигналы в таком запросе, пользователю покажут предупреждение с дополнительным контекстом, в том числе откуда именно идёт попытка привязки.

Это должно помочь остановить схему, в которой жертву убеждают ввести код или отсканировать QR-код, а потом фактически подключают аккаунт WhatsApp к устройству мошенника.


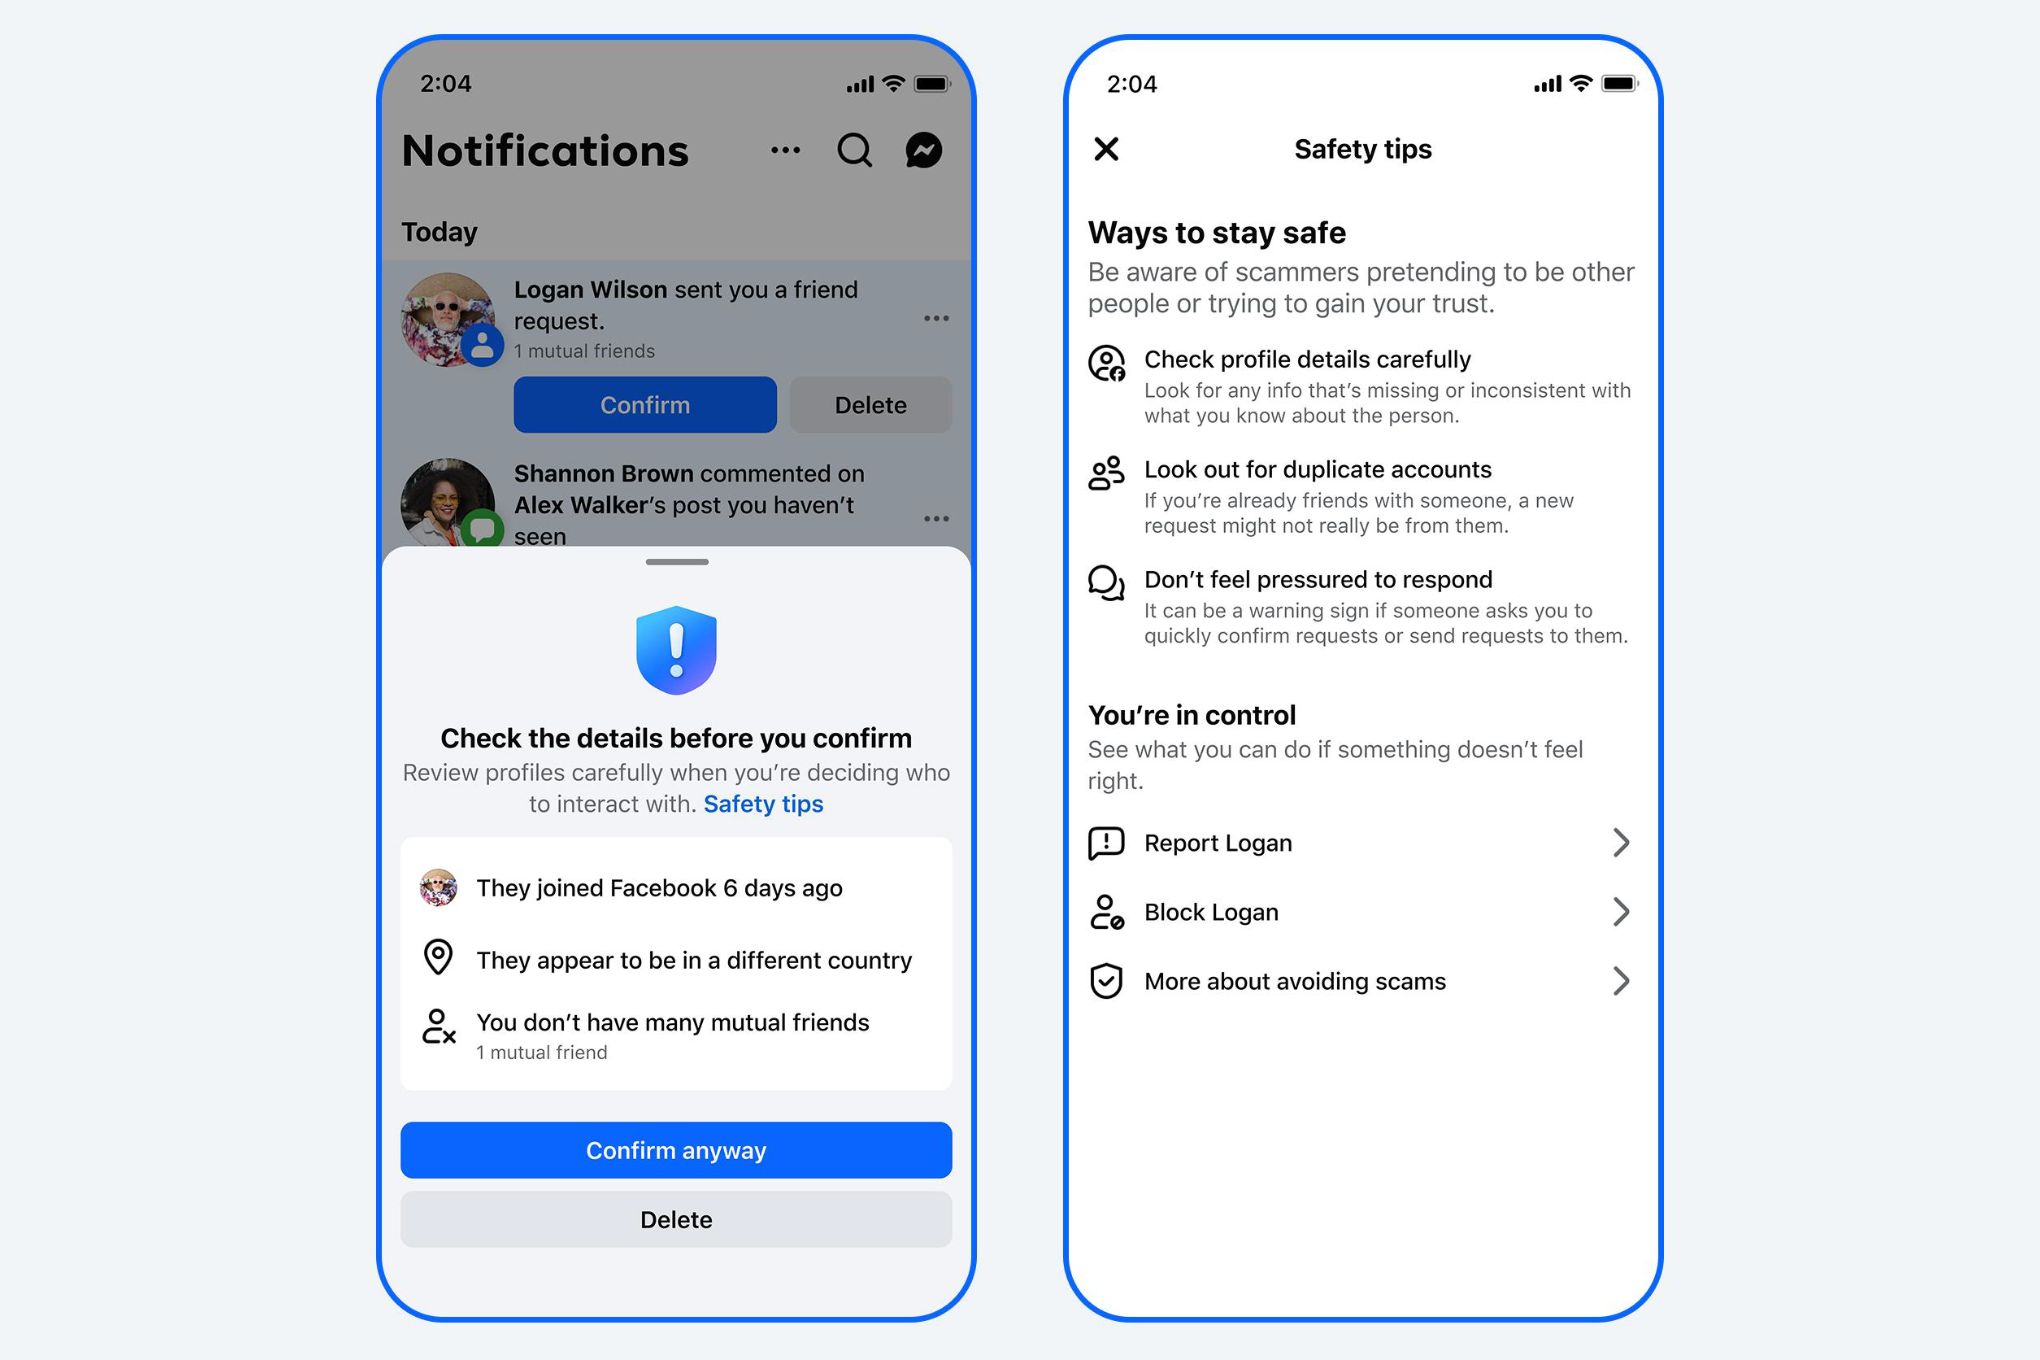
В Facebook компания тестирует похожие предупреждения для подозрительных запросов в друзья. Сигналом могут стать, например, отсутствие общих друзей или другие признаки аномальной активности аккаунта. Логика здесь та же: не запрещать действие автоматически, а дать пользователю чуть больше информации перед тем, как он нажмёт «принять», «отклонить» или «заблокировать».

Meta только в 2025 году удалила более 134 млн мошеннических рекламных объявлений, а раньше также рассказывала о массовом удалении аккаунтов, связанных со скам-центрами.

На днях в свежей бета-версии WhatsApp появилась новая функция с участием Meta AI. Теперь пользователи могут структурировать диалоги с ИИ: каждый новый промпт запускает отдельную «ветку» общения.

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru