

Обычная картинка может заразить macOS: в ExifTool нашли опасную уязвимость

Обычная картинка может заразить macOS: в ExifTool нашли опасную уязвимость

Обычная картинка может заразить macOS: в ExifTool нашли опасную уязвимость

Многие пользователи до сих пор смотрят на macOS как на систему, которую зловредам якобы не так-то просто взять. Но свежая история с ExifTool показывает, что расслабляться не стоит. Исследователи из Kaspersky GReAT обнаружили критическую уязвимость CVE-2026-3102 в популярном инструменте с открытым исходным кодом ExifTool.

Это приложение и библиотека, которые используются для чтения и редактирования метаданных файлов.

Проблема, которую описали в Kaspersky GReAT, особенно неприятна тем, что для атаки не нужен никакой подозрительный исполняемый файл: достаточно специально подготовленного изображения. Сценарий выглядит почти издевательски просто.

Злоумышленник прячет вредоносную команду в метаданных картинки, а именно в поле DateTimeOriginal, где обычно хранится дата и время съёмки. Снаружи файл может выглядеть совершенно безобидно: обычная фотография, которая нормально открывается и ничего не вызывает подозрений. Но при определённых условиях этого уже хватает, чтобы на macOS-устройстве выполнилась команда.

Есть, правда, два важных нюанса. Уязвимость срабатывает только на macOS и только в тех случаях, когда ExifTool запускается с флагом -n, который отключает привычное преобразование данных и выводит сырые значения в машиночитаемом виде. Именно в таком режиме инструмент вместо обычного чтения даты может выполнить встроенную в метаданные команду.

Через такую команду атакующий может связаться с удалённым сервером и подтянуть на устройство дополнительную нагрузку — например, инфостилер или троян. Пользователь в этот момент, скорее всего, вообще ничего не заметит: картинка ведь открывается как положено, а всё неприятное происходит на фоне.

Проблема особенно чувствительна не только для отдельных пользователей, но и для организаций. ExifTool очень популярен в цифровой криминалистике, журналистике, медиапроизводстве, аналитике и вообще везде, где надо массово разбирать изображения и их метаданные.

Кроме того, он часто работает не сам по себе, а как встроенный движок внутри других систем — например, в DAM-платформах, каталогизаторах и автоматизированных корпоративных сценариях обработки файлов. Из-за этого заражение может пройти почти незаметно: кто-то загрузил «обычную» картинку, система тихо обработала метаданные, а вредоносная команда уже выполнилась.

Хорошая новость в том, что патч уже есть. По данным GitHub Advisory, уязвимыми считаются версии до 13.49 включительно, а в версии 13.50 проблема закрыта.

Подпишитесь на новости

В России показали терминал спутникового интернета до 700 Мбит/с

Интернет из космоса получил три варианта подключения: для промышленных объектов, поездов и выездных команд. «Бюро 1440» представило на форуме «Цифровые решения» серийный терминал 1440.УЛЬТРА, железнодорожную модель 1440.ЗЕМЛЯ и концепт компактного 1440.МИНИ.

Как сообщила компания, для УЛЬТРА заявлена скорость передачи данных до 700 Мбит/с.

Терминал рассчитан на удаленные территории, предприятия и инфраструктурные объекты. Он может работать как стационарно, так и в движении. Габариты серийной модели остались прежними — 600×600 мм, зато массу относительно предсерийного образца снизили на 30%.

Предусмотрена защита IP67 от пыли и кратковременного погружения в воду. Для стройплощадки или удаленного объекта такой запас прочности явно полезнее красивого корпуса.

Однако МИНИ — пока концепт, а не готовый товар. Устройство размером 300×300 мм разрабатывают с целевой скоростью около 100 Мбит/с. Его предполагается использовать как переносное средство связи для спасателей, экстренных служб и экспедиций. Сроки начала производства не объявлены.
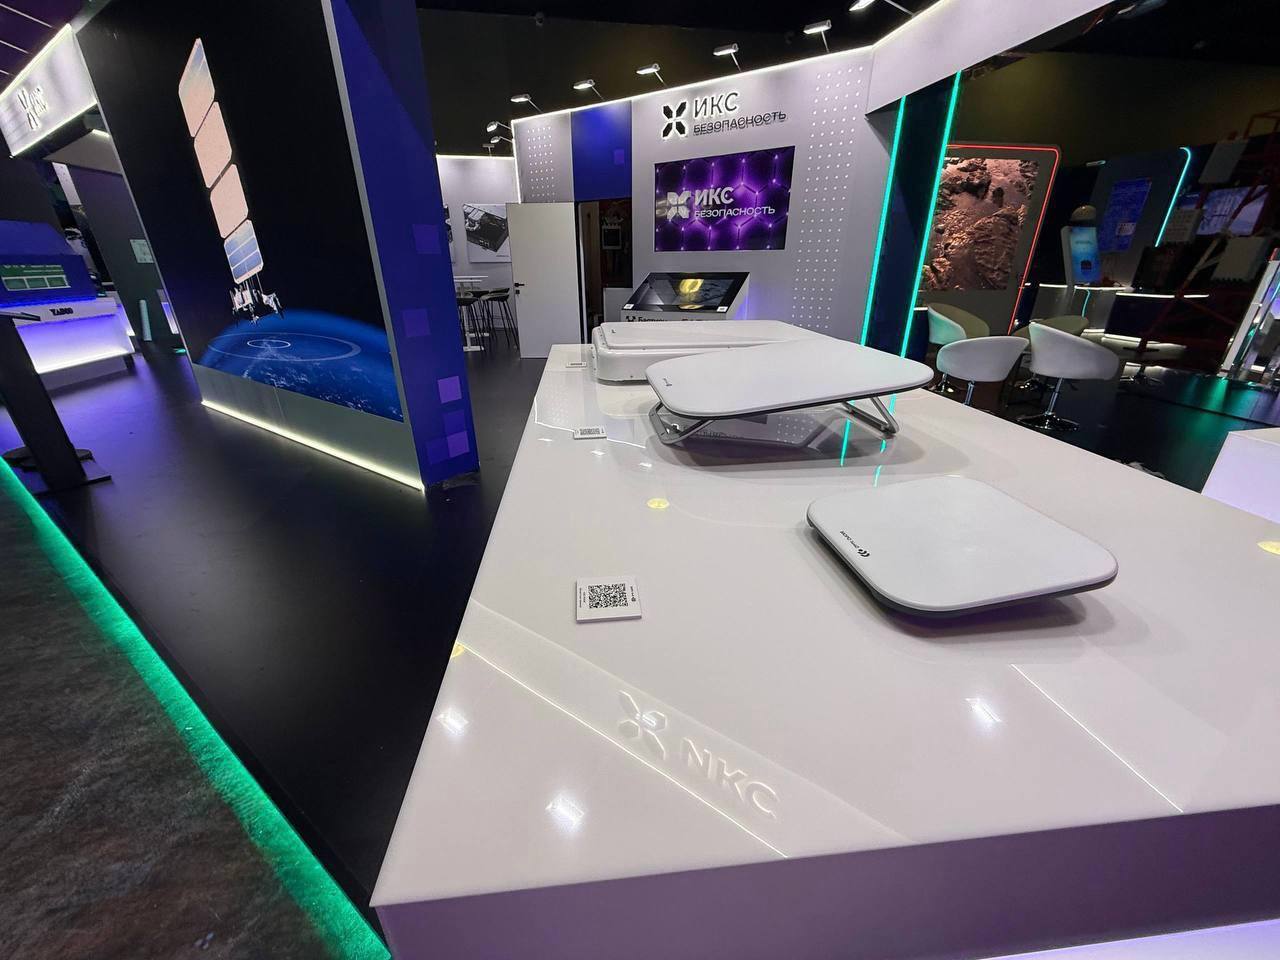

Модель ЗЕМЛЯ уже испытывают на составах РЖД. По заявлению разработчика, она рассчитана на работу при движении до 400 км/ч и предназначена в том числе для «Ласточек» и «Сапсанов». Задача — обеспечить связь пассажирам и экипажу на всем маршруте, включая участки без привычного наземного покрытия.

Наземное оборудование компания развивает параллельно с низкоорбитальной спутниковой группировкой. Тестовые подключения уже проходят на железной дороге и в удаленных населенных пунктах.

Но бежать за терминалом пока рано: о старте продаж «Бюро 1440» обещает сообщить отдельно. Компания также подчеркивает, что ее оборудование не продается через дистрибьюторов, а заявленные максимальные скорости еще не означают, что каждый пользователь получит их в любых условиях.

RSS: Новости на портале Anti-Malware.ru