

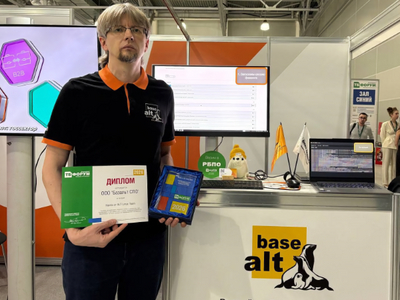

«Базальт СПО» награждена премией ТБ-Форума 2026 за конвейер для РБПО

«Базальт СПО» награждена премией ТБ-Форума 2026 за конвейер для РБПО

«Базальт СПО» награждена премией ТБ-Форума 2026 за конвейер для РБПО

Награду за технологический комплекс Hantis, предназначенный для организации работы команды безопасной разработки ПО, вручили специалистам «Базальт СПО» в рамках ТБ Форума 2026. Конвейер Hantis развивается сообществом разработчиков свободного ПО ALT Linux Team, активными участниками которого являются специалисты «Базальт СПО».

Создатели конвейера обобщили опыт различных методик исследований кода и разработали структуру инструментального репозитория таким образом, чтобы можно было подключать его к независимому открытому репозиторию Sisyphus.

Таким образом, конвейер автоматизирует и сокращает трудозатраты на проверку кода на наличие недостатков и потенциальных уязвимостей. Применение Hantis позволяет существенно снизить риски: проверка происходит быстрее и качественнее, что уменьшает вероятность утечек данных, сбоев в работе систем и других инцидентов, связанных с безопасностью ПО.

«Базальт СПО» завершает процедуру сертификации процессов РБПО по новому ГОСТ Р 56939-2024 «Защита информации. Разработка безопасного программного обеспечения. Общие требования».

«Применяя Hantis, мы автоматизируем рутинные операции — они становятся менее трудоёмкими, что позволяет лучше сконцентрироваться на анализе получаемых при исследованиях результатов. Как следствие, повышается надежность программного обеспечения, поставляемого заказчикам, и соответствие продуктов требованиям регулятора», —отметил Николай Костригин, руководитель отдела РБПО «Базальт СПО».

Hantis обеспечивает безопасность единой экосистемы российских решений «Альт» для построения целостной ИТ-инфраструктуры в масштабах государства, корпораций и организаций. Экосистема объединяет операционные системы, в том числе — сертифицированные ФСТЭК России и ФСБ России, а также решения для виртуализации и контейнеризации, контроллер домена и платформу сборки ПО.

Конвейер Hantis и ОС «Рабочая станция К» были представлены на стенде «Базальт СПО». Посетители форума смогли протестировать программные продукты и задать вопросы экспертам компании.

В рамках форума на конференции «Подходы и инструменты управления процессом РБПО» Николай Костригин выступил с докладом «Репозиторий: подходы к организации и метрики доверия». Он подчеркнул, что репозиторий — это не просто хранилище кода или пакетов, а элемент цепочки поставки ПО с определённой моделью доверия: «Доверие к репозиторию не является бинарным свойством, оно складывается из измеримых характеристик процессов разработки, сборки, сопровождения и публикации. Практические примеры, такие как репозиторий «Сизиф», показывают, что доверие к экосистеме формируется совокупностью процессов, инфраструктуры и прозрачных метрик, а не простым делением на “доверяем / не доверяем“».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru