


13,6 млн записей: утечки в сфере образования резко выросли в феврале

13,6 млн записей: утечки в сфере образования резко выросли в феврале

13,6 млн записей: утечки в сфере образования резко выросли в феврале

В феврале 2026 года в открытый доступ утекло около 49,1 млн записей с данными пользователей. Такие цифры приводит компания «Перспективный мониторинг» (входит в ГК «ИнфоТеКС») по итогам ежемесячного мониторинга. За месяц эксперты зафиксировали 34 инцидента.

Под удар попали образовательные платформы, онлайн-сервисы, интернет-магазины, финансовые компании, промышленные предприятия и организации госсектора.

В опубликованных массивах — персональные данные, контакты, адреса доставки, финансовая информация и учётные записи пользователей.

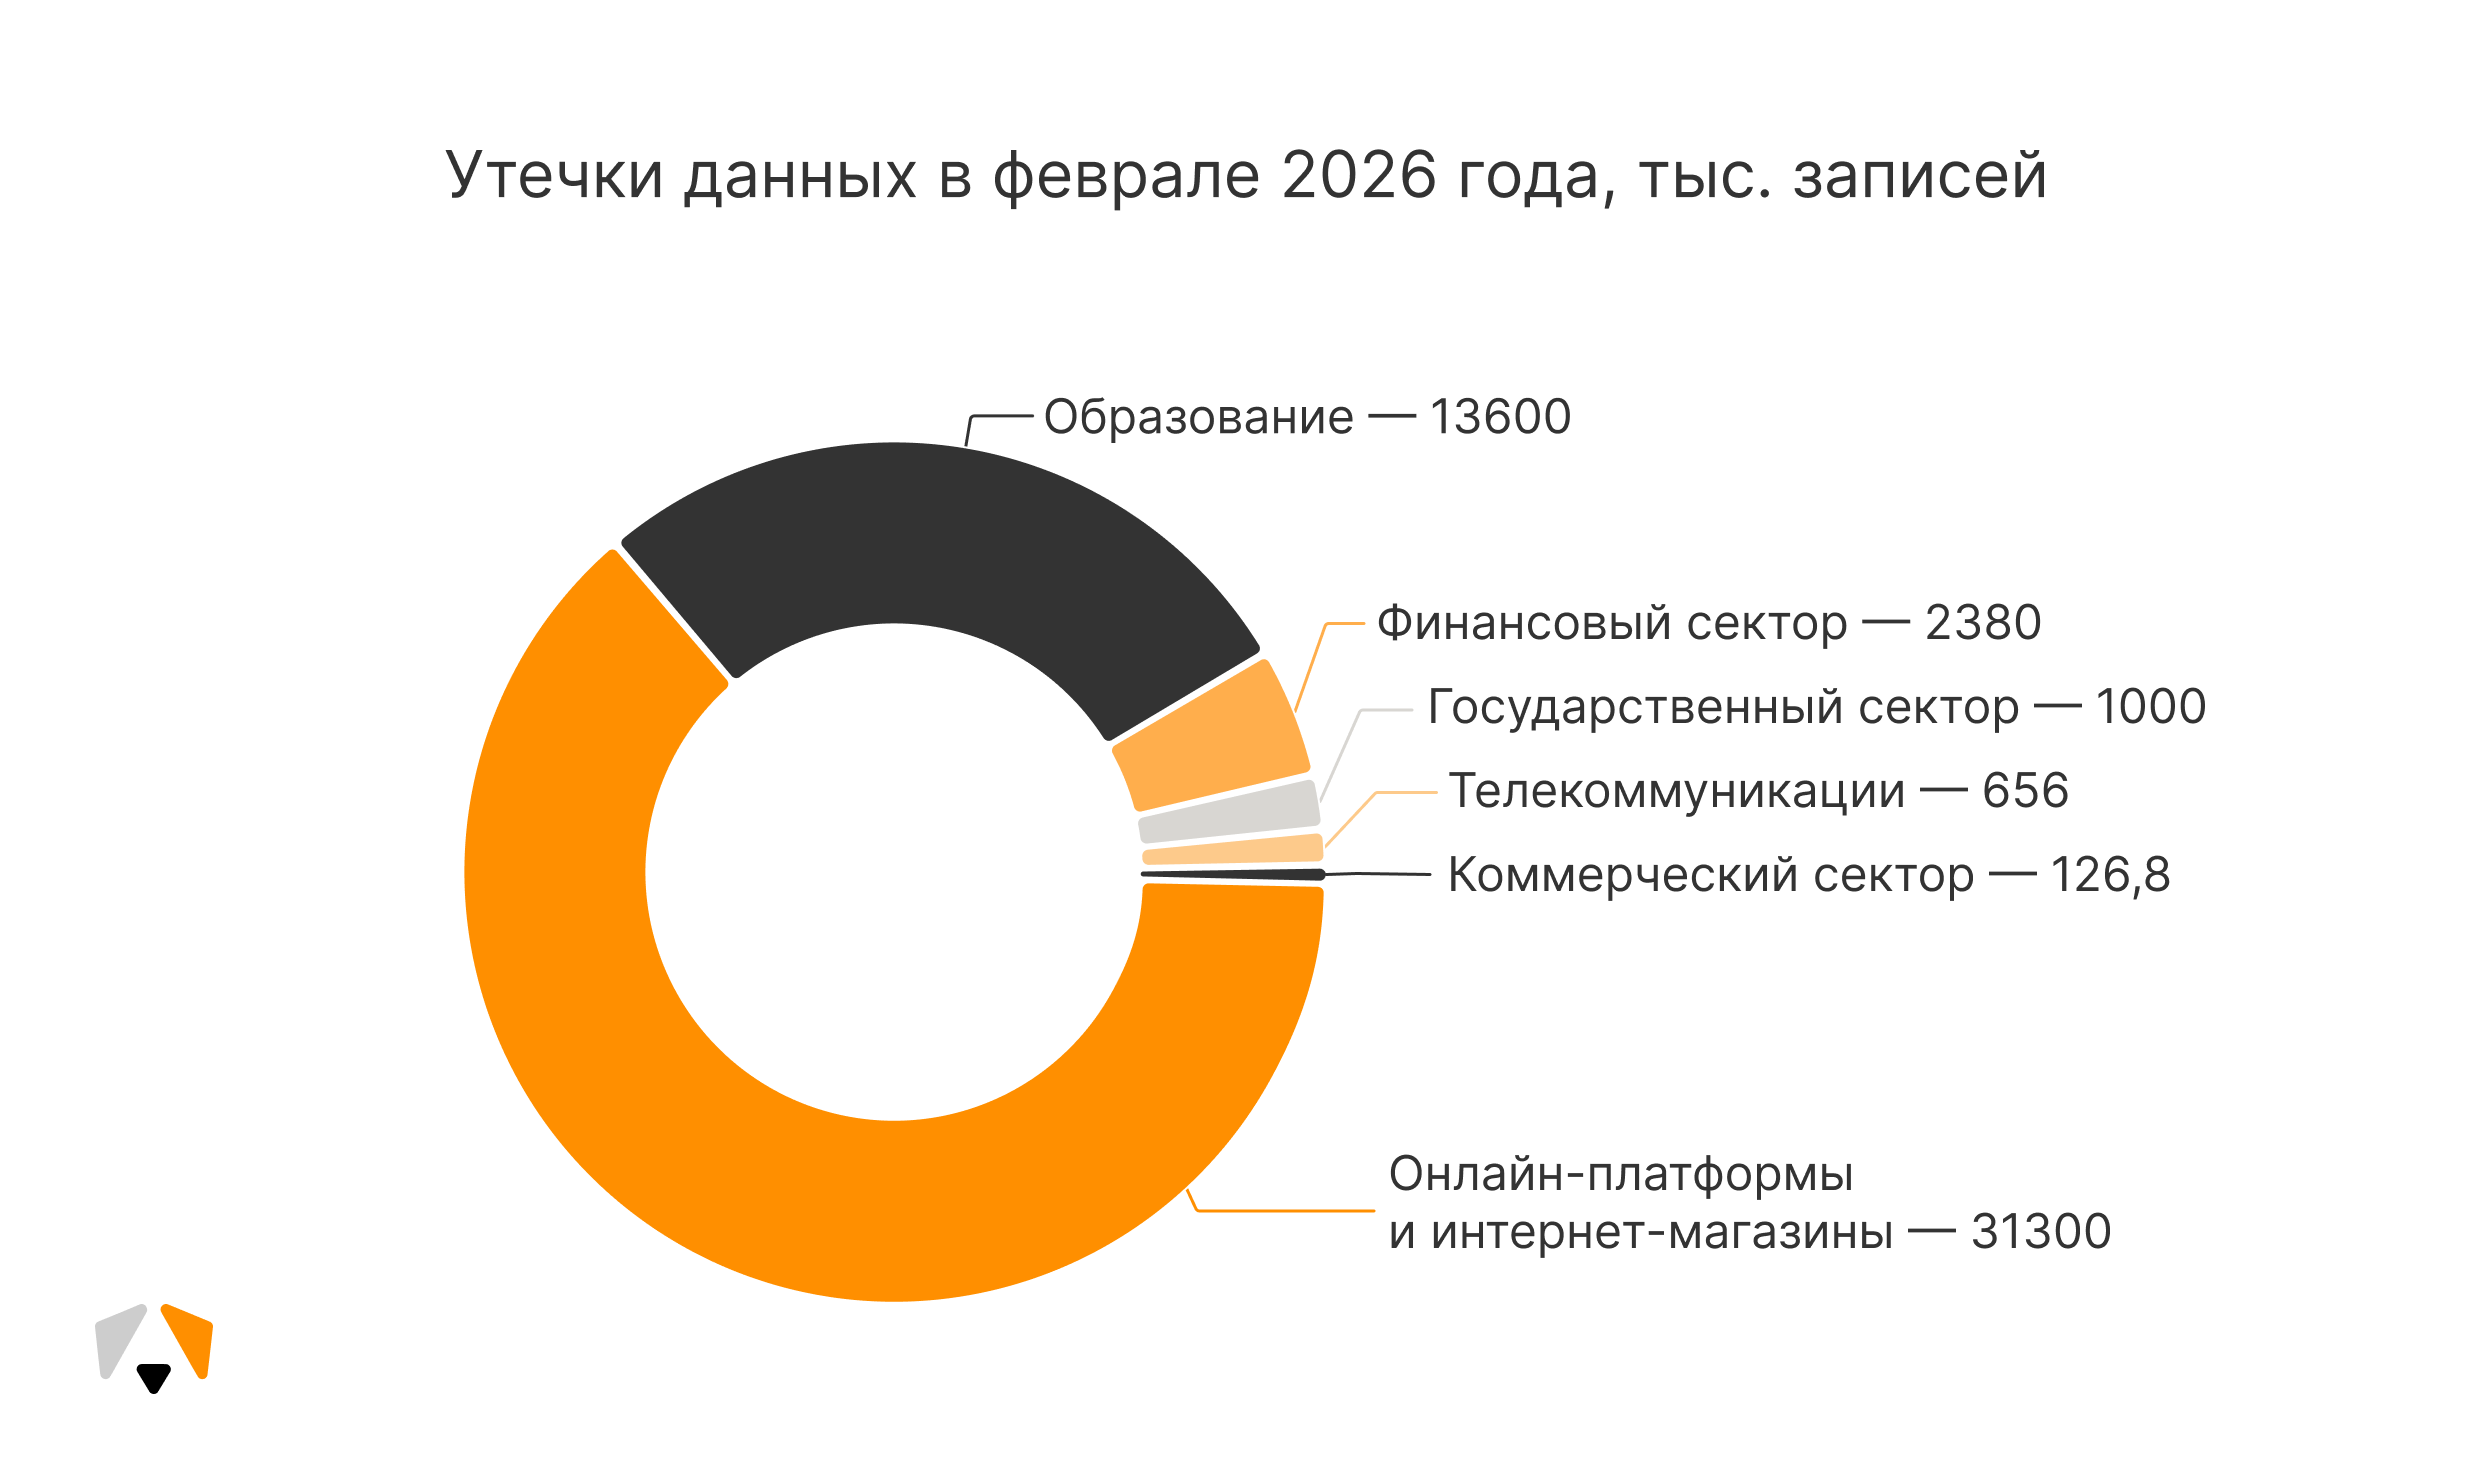
Больше всего записей пришлось на онлайн-платформы и интернет-магазины — 31,3 млн. По сути, масштаб их пользовательских баз автоматически делает такие компании наиболее «ёмкой» целью. На второе место неожиданно вышла образовательная сфера: в феврале было скомпрометировано 13,6 млн записей против 2,9 млн месяцем ранее.

Далее по объёму утечек идут финансовый сектор (2,38 млн записей), госсектор (1 млн), телеком (656 тыс.) и коммерческие организации (126,8 тыс.).


Часть инцидентов связана с публикацией приватных баз данных в открытых источниках — они изначально не предназначались для публичного распространения. Такие массивы продолжают расходиться через даркнет-площадки и специализированные каналы в мессенджерах.

Как отмечает начальник отдела исследований киберугроз «Перспективного мониторинга» Николай Галкин, утёкшие данные могут использоваться для персонализированных фишинговых атак. Поэтому стоит осторожнее относиться к письмам и сообщениям в мессенджерах — даже если они приходят от знакомых контактов.

Эксперты напоминают о базовых мерах защиты: использовать разные пароли для разных сервисов, включать двухфакторную или многофакторную аутентификацию, регулярно проверять настройки приватности в соцсетях и онлайн-платформах. Также полезно периодически проверять свои электронные адреса через сервисы мониторинга утечек, чтобы вовремя сменить скомпрометированные пароли.

Организациям же рекомендуют выстраивать системный подход к защите данных: контролировать доступы, регулярно обновлять ПО и придерживаться принципа минимальных привилегий. Это не исключает риск полностью, но заметно снижает масштаб возможного ущерба.

Подпишитесь на новости

Мошенники заманивают семьи участников СВО на фальшивый концерт

Билет на концерт, которого нет, стал приманкой для запугивания родственников участников СВО. Мошенники создали минимум 11 сайтов от имени вымышленного «Комитета по делам семей участников СВО». Вместо приглашения посетителям показывают спектакль о якобы украденных данных.

Схему раскрыла F6 совместно со специалистами Минобороны России. На страницах рекламируют концерт-награждение 7 ноября.

Дата и время есть, а адреса нет, якобы в целях безопасности. По версии исследователей, такая секретность позволяет использовать одну приманку для людей из разных регионов.


После нажатия «Скачать билет» сайт запрашивает доступ к камере. Затем независимо от ответа пользователя имитирует выгрузку паспортных данных и кредитной истории, регистрацию электронной подписи и сканирование лица. Также показывается имитация скачивания подозрительного APK-файла.


Ключевой момент: показанная анимация не доказывает, что сайт действительно получил перечисленные сведения. По оценке экспертов, задача — убедить человека, что он уже взломан, а затем использовать страх для вымогательства или принуждения к противоправным действиям.


Как именно ссылки доставляют потенциальным жертвам, достоверно не установлено. Опасные ресурсы блокируют, но схема может переехать на новые домены.

RSS: Новости на портале Anti-Malware.ru