


В Windows 11 усилили защиту CMD-скриптов и batch-файлов

В Windows 11 усилили защиту CMD-скриптов и batch-файлов

В Windows 11 усилили защиту CMD-скриптов и batch-файлов

Microsoft начала выкатывать новые сборки Windows 11 Insider Preview, в этот раз апдейт больше порадует администраторов и тех, кто активно работает со скриптами. Главное изменение касается обработки batch-файлов и CMD-скриптов. Теперь сисадмины могут включить более защищённый режим, который запрещает изменять batch-файл во время его выполнения.

Для этого нужно добавить параметр LockBatchFilesInUse в реестре по пути HKEY_LOCAL_MACHINE\Software\Microsoft\Command Processor. Также включить режим можно через манифест приложения с помощью настройки LockBatchFilesWhenInUse.

По сути, речь идёт о дополнительном контроле над тем, как обрабатываются скрипты в корпоративной среде. Если включена проверка целостности кода, подпись теперь проверяется один раз при запуске файла, а не на каждом шаге выполнения. Это одновременно повышает и безопасность, и производительность, особенно там, где активно используются автоматизированные сценарии.

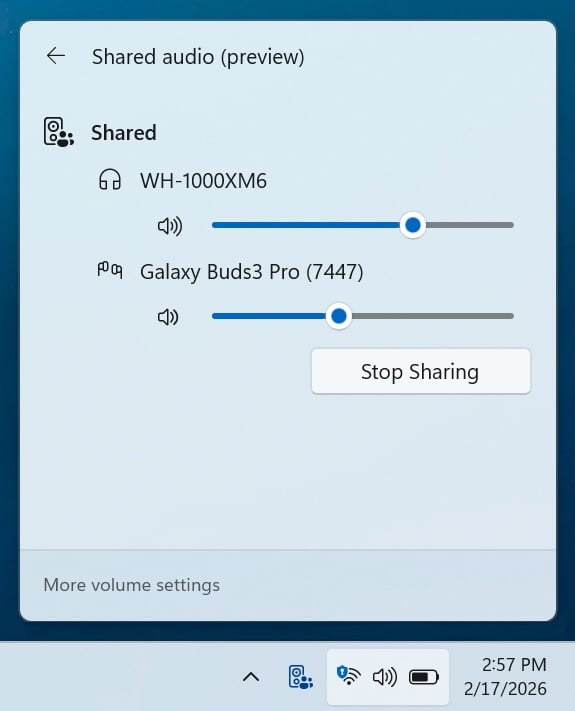
Но не только админам достались новинки. Microsoft также доработала функцию Shared Audio, появившуюся в октябре. Она позволяет делиться звуком между двумя устройствами: наушниками, колонками или слуховыми аппаратами.


Раньше при совместном прослушивании громкость регулировалась сразу для всех. Теперь у каждого пользователя появился отдельный ползунок. Плюс в панели задач отображается индикатор активной сессии с быстрым переходом в настройки.

Расширился и список совместимых устройств с поддержкой Bluetooth LE Audio. Теперь функция работает, в том числе, с Samsung Galaxy Buds 4 и Buds 4 Pro, Sony WF-1000XM6 и Xbox Wireless Headset.

Обновления уже доступны участникам программы Windows Insider в каналах Beta и Dev для сборок 26220.7934 (KB5077242) и 26300.7939 (KB5077243) соответственно.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru