


Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft неожиданно оказалась в центре очередной волны интернет-иронии и колких мемов. В официальном Discord-канале Copilot компания добавила фильтр на слово «Microslop» — язвительное прозвище, которым пользователи в соцсетях называют Microsoft на фоне агрессивного продвижения ИИ в Windows 11.

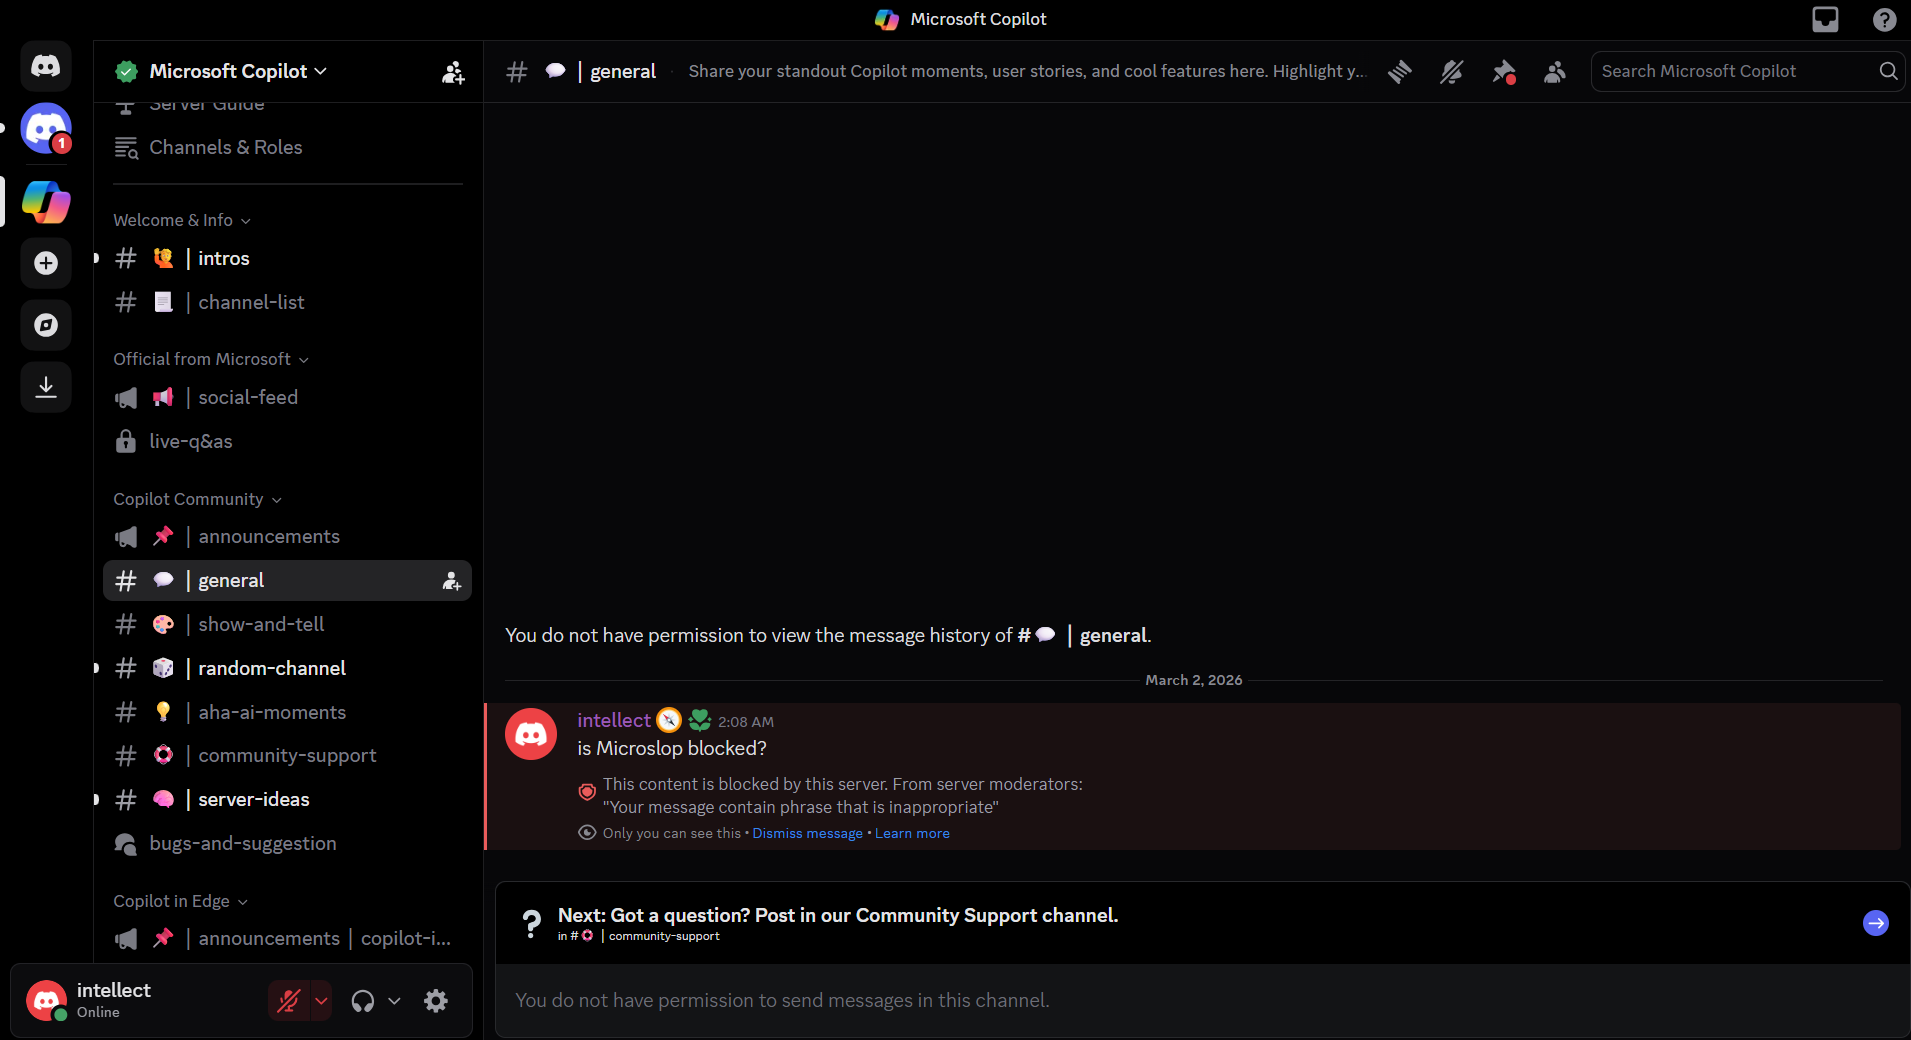
Как пишут журналисты Windows Latest, любое сообщение с этим словом автоматически блокируется.

Пользователь видит уведомление от модератора о том, что фраза нарушает правила сервера, а само сообщение в канал не публикуется. Судя по всему, речь идёт об обычном серверном фильтре по ключевым словам.

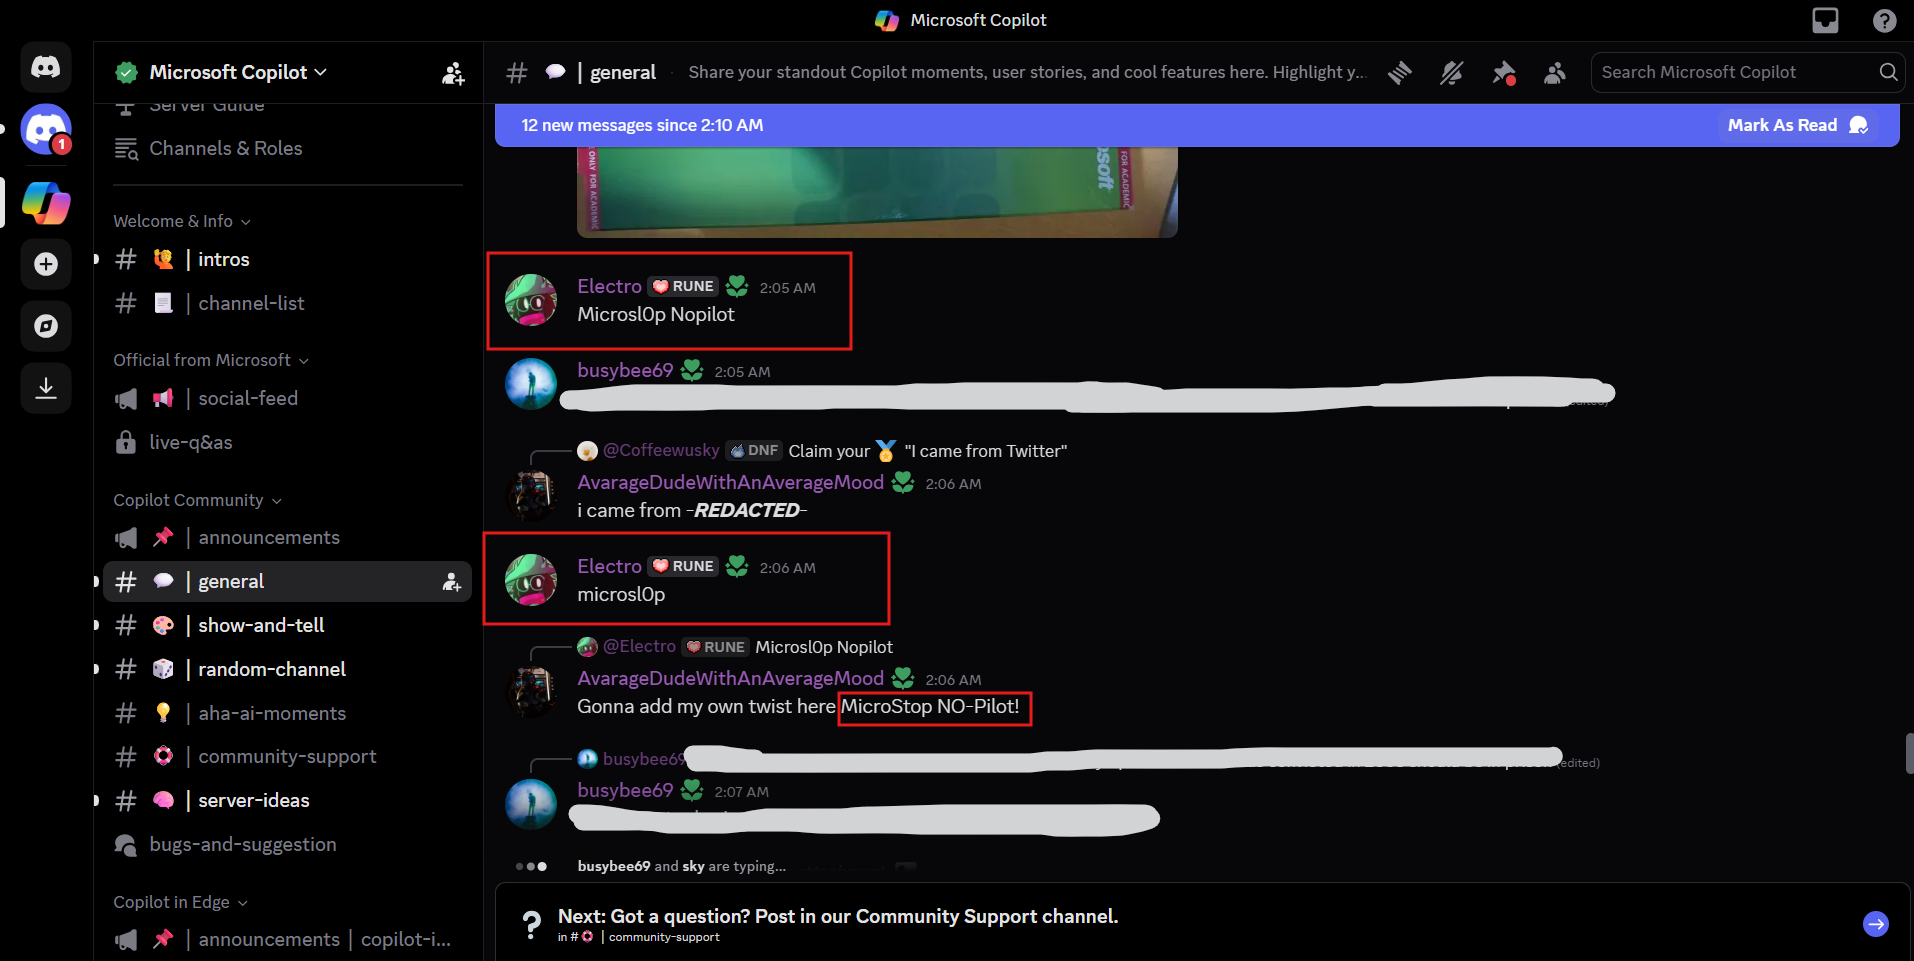
Но дальше всё пошло по классическому сценарию «интернет против фильтра». Пользователи начали экспериментировать с вариациями: заменяли букву «o» на ноль в «Microsl0p». Такие версии спокойно проходили модерацию. В итоге обсуждение быстро превратилось в игру «кошки-мышки», а затем — в полноценный рейд с массовыми попытками обойти ограничения.


По сообщениям пользователей, часть аккаунтов получила ограничения на отправку сообщений, а затем некоторые каналы сервера были фактически закрыты: история сообщений скрыта, публикация новых постов отключена. Канал даже пришлось перевести в режим ограниченной активности, а модераторы пытались стабилизировать ситуацию.


С одной стороны, блокировка оскорбительных или мемных прозвищ в официальном сообществе — шаг вполне ожидаемый. Discord Copilot задумывался как площадка для новостей, поддержки и обсуждения функций, а не как мем-форум. С другой — сам факт фильтра только подогрел интерес и усилил волну насмешек.

История разворачивается на фоне неоднозначной реакции пользователей на масштабное внедрение ИИ-функций в Windows 11. В течение 2025 года Microsoft активно продвигала Copilot и ИИ-инструменты, что вызвало раздражение у части аудитории, которая считает, что стабильность системы важнее новых ИИ-надстроек.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru