


Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft обиделась на мем и заблокировала слово «Microslop» в Discord

Microsoft неожиданно оказалась в центре очередной волны интернет-иронии и колких мемов. В официальном Discord-канале Copilot компания добавила фильтр на слово «Microslop» — язвительное прозвище, которым пользователи в соцсетях называют Microsoft на фоне агрессивного продвижения ИИ в Windows 11.

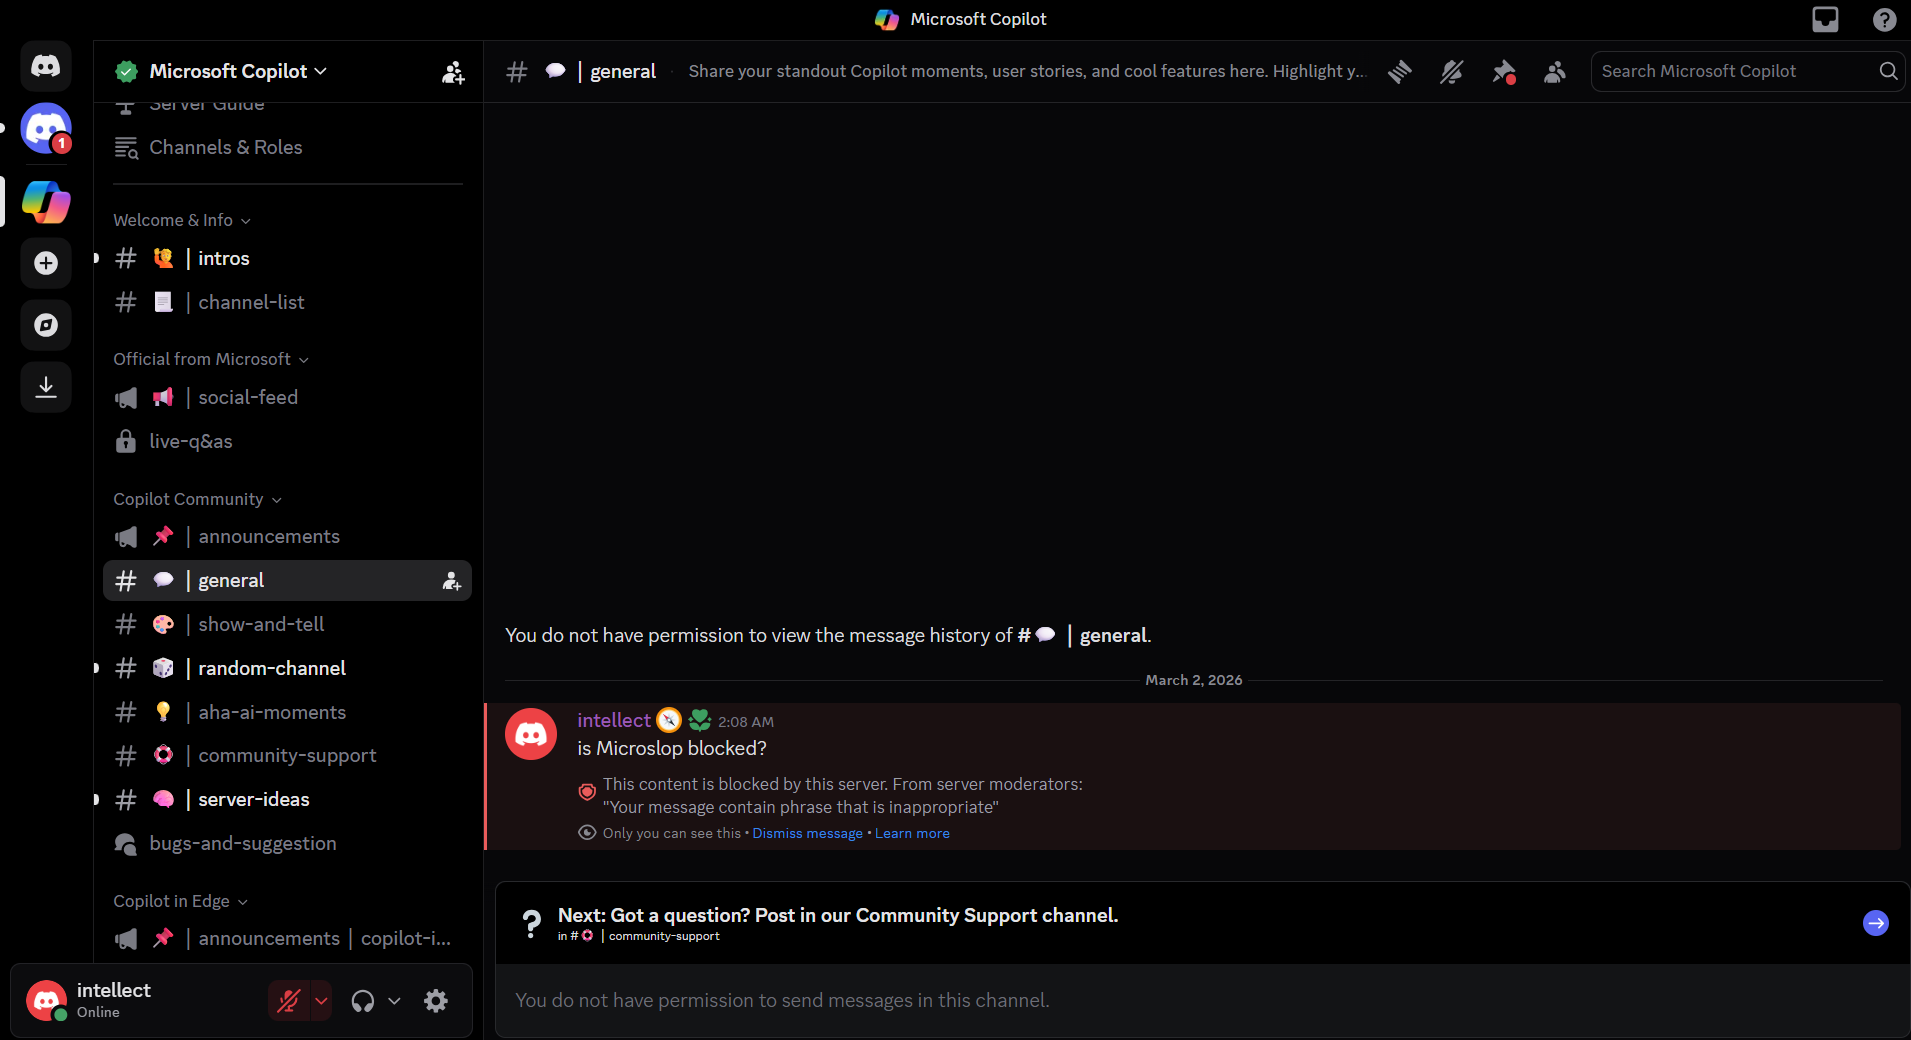
Как пишут журналисты Windows Latest, любое сообщение с этим словом автоматически блокируется.

Пользователь видит уведомление от модератора о том, что фраза нарушает правила сервера, а само сообщение в канал не публикуется. Судя по всему, речь идёт об обычном серверном фильтре по ключевым словам.

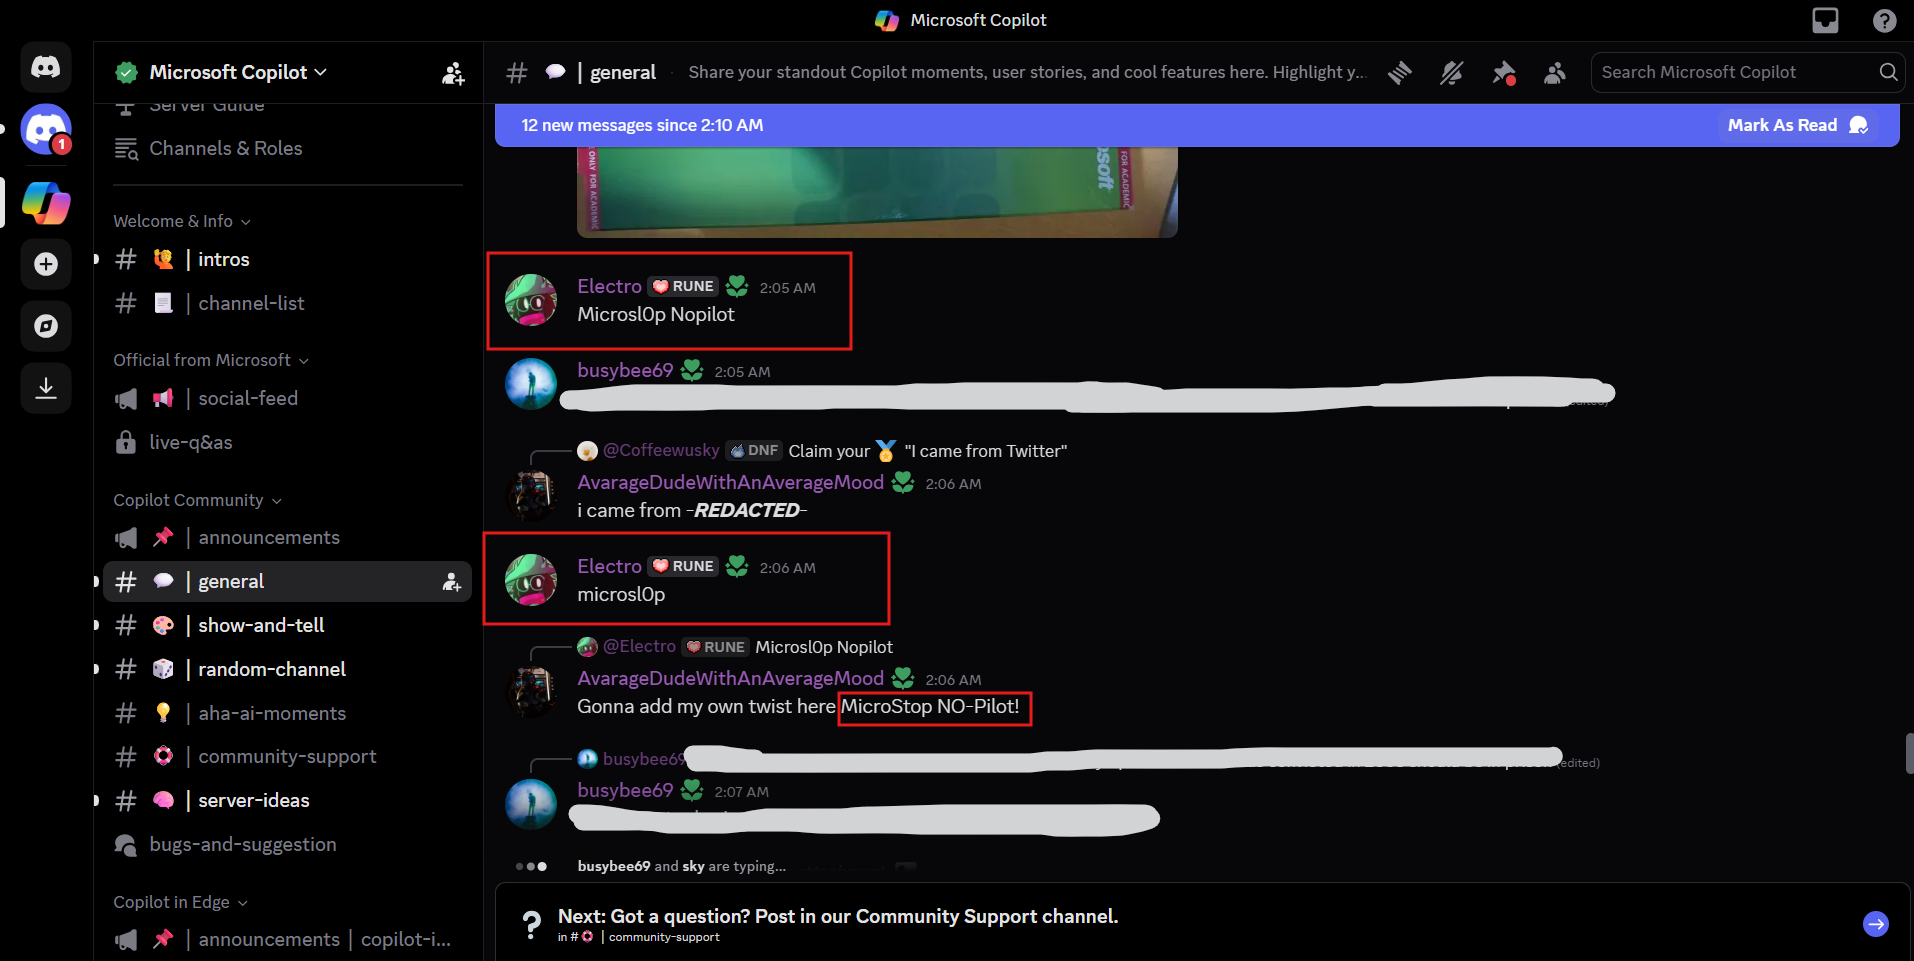
Но дальше всё пошло по классическому сценарию «интернет против фильтра». Пользователи начали экспериментировать с вариациями: заменяли букву «o» на ноль в «Microsl0p». Такие версии спокойно проходили модерацию. В итоге обсуждение быстро превратилось в игру «кошки-мышки», а затем — в полноценный рейд с массовыми попытками обойти ограничения.


По сообщениям пользователей, часть аккаунтов получила ограничения на отправку сообщений, а затем некоторые каналы сервера были фактически закрыты: история сообщений скрыта, публикация новых постов отключена. Канал даже пришлось перевести в режим ограниченной активности, а модераторы пытались стабилизировать ситуацию.


С одной стороны, блокировка оскорбительных или мемных прозвищ в официальном сообществе — шаг вполне ожидаемый. Discord Copilot задумывался как площадка для новостей, поддержки и обсуждения функций, а не как мем-форум. С другой — сам факт фильтра только подогрел интерес и усилил волну насмешек.

История разворачивается на фоне неоднозначной реакции пользователей на масштабное внедрение ИИ-функций в Windows 11. В течение 2025 года Microsoft активно продвигала Copilot и ИИ-инструменты, что вызвало раздражение у части аудитории, которая считает, что стабильность системы важнее новых ИИ-надстроек.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru