


Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Исследователи из Fortra Core Security опубликовали код демонстрационного эксплойта (PoC) для уязвимости в драйвере Windows Common Log File System (CLFS). Проблема получила идентификатор CVE-2026-2636 и позволяет обычному пользователю без прав администратора отправить систему в «синий экран смерти» (BSoD).

Изначально уязвимость обнаружили во время анализа CLFS на предмет более серьёзных сценариев — например, удалённого выполнения кода.

Однако вместо RCE исследователь наткнулся на механизм, который при определённых условиях приводит к аварийному завершению работы Windows.

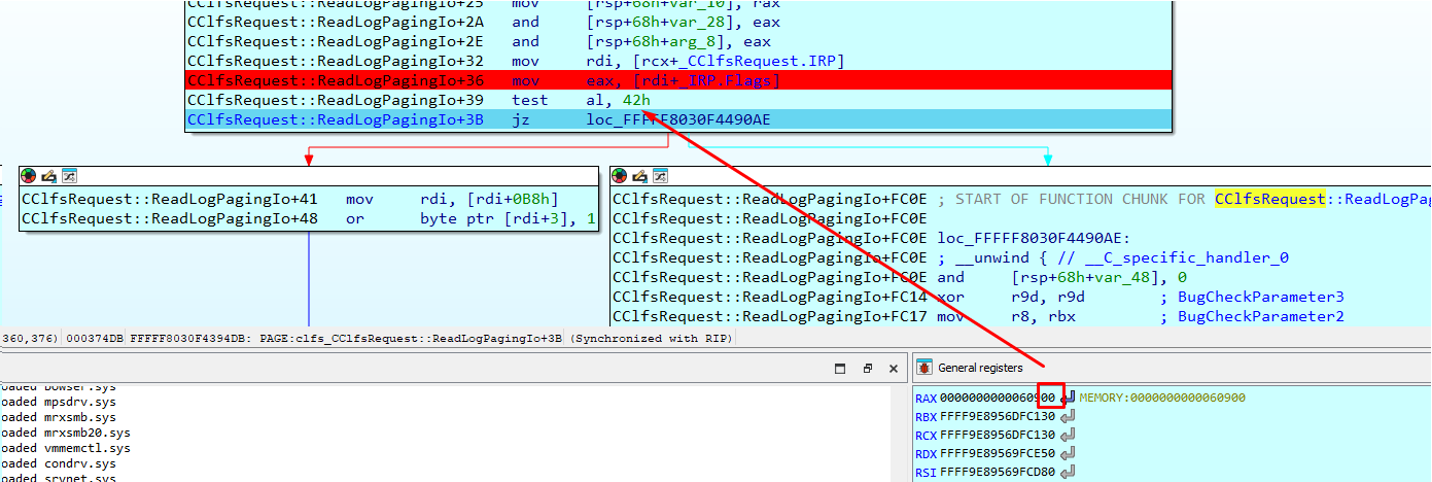
По данным Fortra Core Security, причина кроется в некорректной обработке специальных элементов (CWE-159) в драйвере CLFS.sys. В PoC-сценарии используется вызов ReadFile с дескриптором открытого .blf-файла журнала.

Если определённые флаги в структуре I/O-запроса (например, IRP_PAGING_IO или IRP_INPUT_OPERATION) отключены, драйвер оказывается в некорректном состоянии.


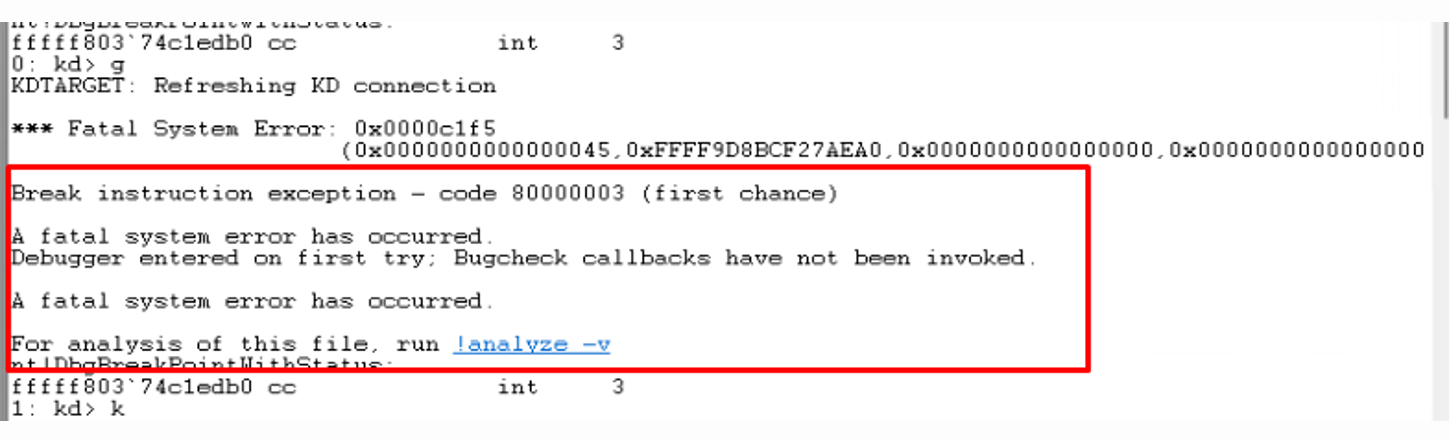
В результате Windows вызывает функцию KeBugCheckEx — именно она инициирует «синий экран», чтобы защитить целостность системы.

Хотя уязвимость получила по шкале CVSS всего 5,5 балла (средний уровень), её считают опасной. Любой аутентифицированный пользователь может принудительно «уронить» систему, не имея административных прав. Для рабочих станций это неприятно, но для серверов — уже серьёзный риск.


Microsoft устранила проблему в обновлении за сентябрь 2025 года. Windows 11 2024 LTSC и Windows Server 2025 уже защищены. Однако более старые версии, включая Windows 11 23H2, остаются уязвимыми, если не установлены соответствующие обновления.

Организациям, использующим старые сборки Windows 10 и 11, стоит проверить, установлены ли соответствующие патчи.

Positive Technologies сворачивает развитие PT AF 3 и меняет стратегию WAF

Positive Technologies сворачивает активное развитие PT Application Firewall 3 и переносит основные ресурсы на PT AF PRO и облачный PT Cloud AF. Действующих клиентов старого WAF не бросают, техническая поддержка сохранится. Но новых больших возможностей продукту, судя по всему, ждать уже не стоит.

В компании считают, что веб-инфраструктура за десять лет заметно распухла. Вместо нескольких сайтов организации теперь управляют сотнями приложений, API и микросервисов, разбросанных между ЦОДами, облаками, филиалами и дочерними организациями.

Атаки тоже стали серьёзнее: взлом веб-приложения теперь часто служит не финальной целью, а дверью во внутреннюю инфраструктуру.

По данным Positive Technologies, эксплуатация уязвимостей доступных из интернета веб-приложений остаётся самым распространённым способом проникновения в корпоративные сети, на неё приходится 36% успешных атак.

Новым флагманом направления становится PT AF PRO, который компания разрабатывает с нуля более шести лет. Решение рассчитано на сотни приложений и распределённые инфраструктуры.

Оно позволяет централизованно управлять политиками безопасности, подключать удалённые площадки через внешних агентов и обновляться без остановки обработки трафика.

Защищаемые приложения можно разделять на изолированные пространства, выделять им собственные вычислительные ресурсы и разграничивать доступ к событиям безопасности. Такой подход ориентирован прежде всего на крупные компании и холдинги с несколькими командами и разными требованиями к сервисам.

Вторым приоритетом станет PT Cloud AF — облачный WAF для приложений и API, не требующий закупки оборудования. Решением можно управлять самостоятельно либо полностью передать его настройку и сопровождение партнёру. За последний год клиентская база PT AF PRO выросла вдвое.

RSS: Новости на портале Anti-Malware.ru