


Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Новая уязвимость Windows позволяет обычному пользователю вызвать BSoD

Исследователи из Fortra Core Security опубликовали код демонстрационного эксплойта (PoC) для уязвимости в драйвере Windows Common Log File System (CLFS). Проблема получила идентификатор CVE-2026-2636 и позволяет обычному пользователю без прав администратора отправить систему в «синий экран смерти» (BSoD).

Изначально уязвимость обнаружили во время анализа CLFS на предмет более серьёзных сценариев — например, удалённого выполнения кода.

Однако вместо RCE исследователь наткнулся на механизм, который при определённых условиях приводит к аварийному завершению работы Windows.

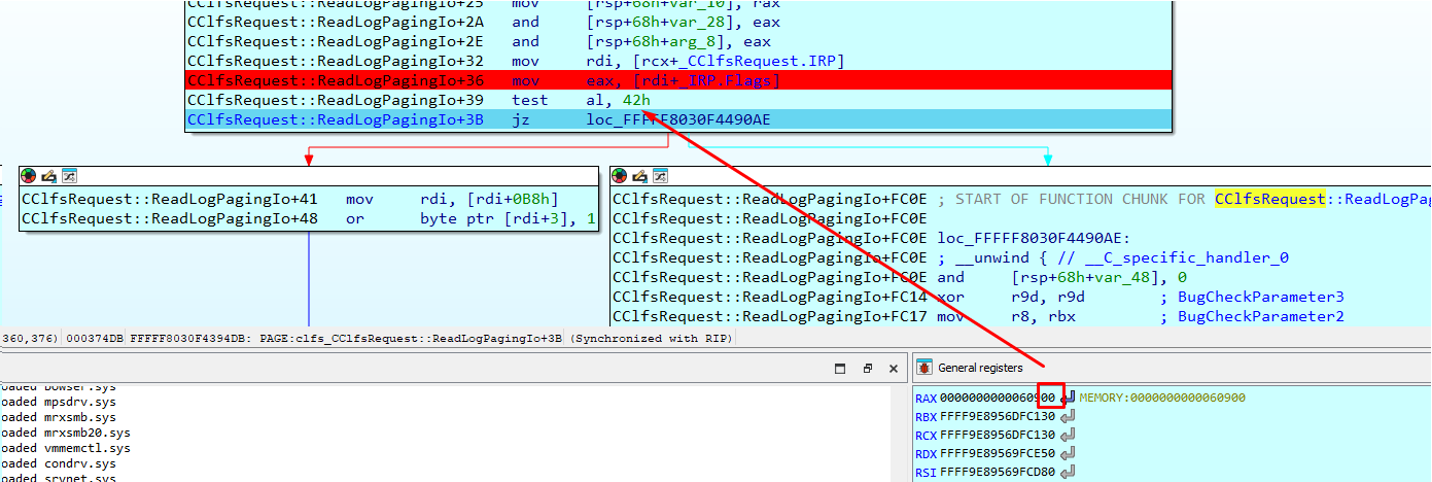
По данным Fortra Core Security, причина кроется в некорректной обработке специальных элементов (CWE-159) в драйвере CLFS.sys. В PoC-сценарии используется вызов ReadFile с дескриптором открытого .blf-файла журнала.

Если определённые флаги в структуре I/O-запроса (например, IRP_PAGING_IO или IRP_INPUT_OPERATION) отключены, драйвер оказывается в некорректном состоянии.


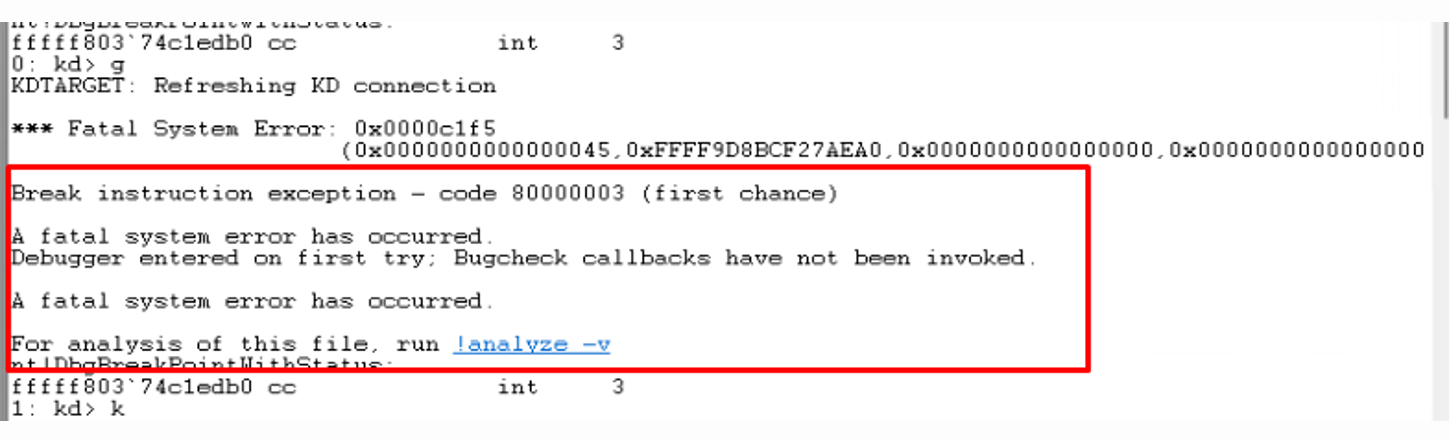
В результате Windows вызывает функцию KeBugCheckEx — именно она инициирует «синий экран», чтобы защитить целостность системы.

Хотя уязвимость получила по шкале CVSS всего 5,5 балла (средний уровень), её считают опасной. Любой аутентифицированный пользователь может принудительно «уронить» систему, не имея административных прав. Для рабочих станций это неприятно, но для серверов — уже серьёзный риск.


Microsoft устранила проблему в обновлении за сентябрь 2025 года. Windows 11 2024 LTSC и Windows Server 2025 уже защищены. Однако более старые версии, включая Windows 11 23H2, остаются уязвимыми, если не установлены соответствующие обновления.

Организациям, использующим старые сборки Windows 10 и 11, стоит проверить, установлены ли соответствующие патчи.

Подпишитесь на новости

Банк России усиливает контроль наличных: скопленное придётся подтвердить

Принести в банк крупную сумму и заявить, что давно копил может оказаться недостаточно. Банк России рекомендовал банкам проверять происхождение наличных при операциях граждан от 5 млн рублей (за один раз или суммарно за календарный месяц). Особое внимание будут уделять операциям, нетипичным для обычных расчётов человека.

Как объяснил Банк России, кредитным организациям надо помешать выводу теневой наличности в легальный оборот. Регулятор утверждает, что меры затрагивают узкий круг клиентов.

Рекомендации охватывают переводы наличными без открытия счёта, обмен валюты, покупку слитков, драгоценных монет и обработанных природных алмазов.

Подтверждать источник денег банкам рекомендуют до операции. Для этого пригодятся справки о доходах, договор продажи имущества, документы о наследстве или дарении.

Если подтверждающие сведения у банка уже есть и объёмы операций существенно не выросли, рекомендации допускают исключение. Дробление сумм ради обхода проверки, наоборот, может вызвать дополнительные подозрения.

Параллельно ЦБ отчитался о снижении жалоб на кибермошенников: за январь — сентябрь 2026 года их стало на 34,1% меньше, чем годом ранее. Число случаев, когда аферисты убеждали людей перевести деньги или раскрыть данные, по сообщению регулятора, сократилось на 44,8%.

Зато основные претензии банковских клиентов теперь связаны с отказами в операциях и ограничениями по счетам. Хотя, по данным проверок ЦБ, необоснованных ограничений стало заметно меньше.

RSS: Новости на портале Anti-Malware.ru