


WhatsApp наконец добавит функцию отложенных сообщений

WhatsApp наконец добавит функцию отложенных сообщений

WhatsApp наконец добавит функцию отложенных сообщений

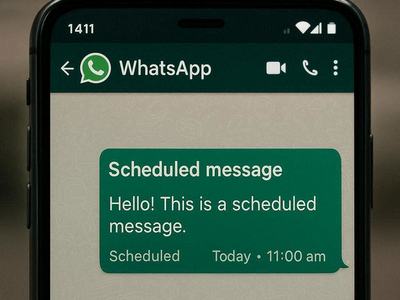
WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России), похоже, наконец-то готовится добавить одну из самых долгожданных функций — отправку сообщений по расписанию. Да, в 2026 году её всё ещё нет в стабильной версии мессенджера, но разработчики скоро исправят ситуацию.

О подготовке функции сообщил WABetaInfo. В последней бета-версии WhatsApp для iOS, распространяемой через TestFlight, нашли упоминания «Scheduled Messages».

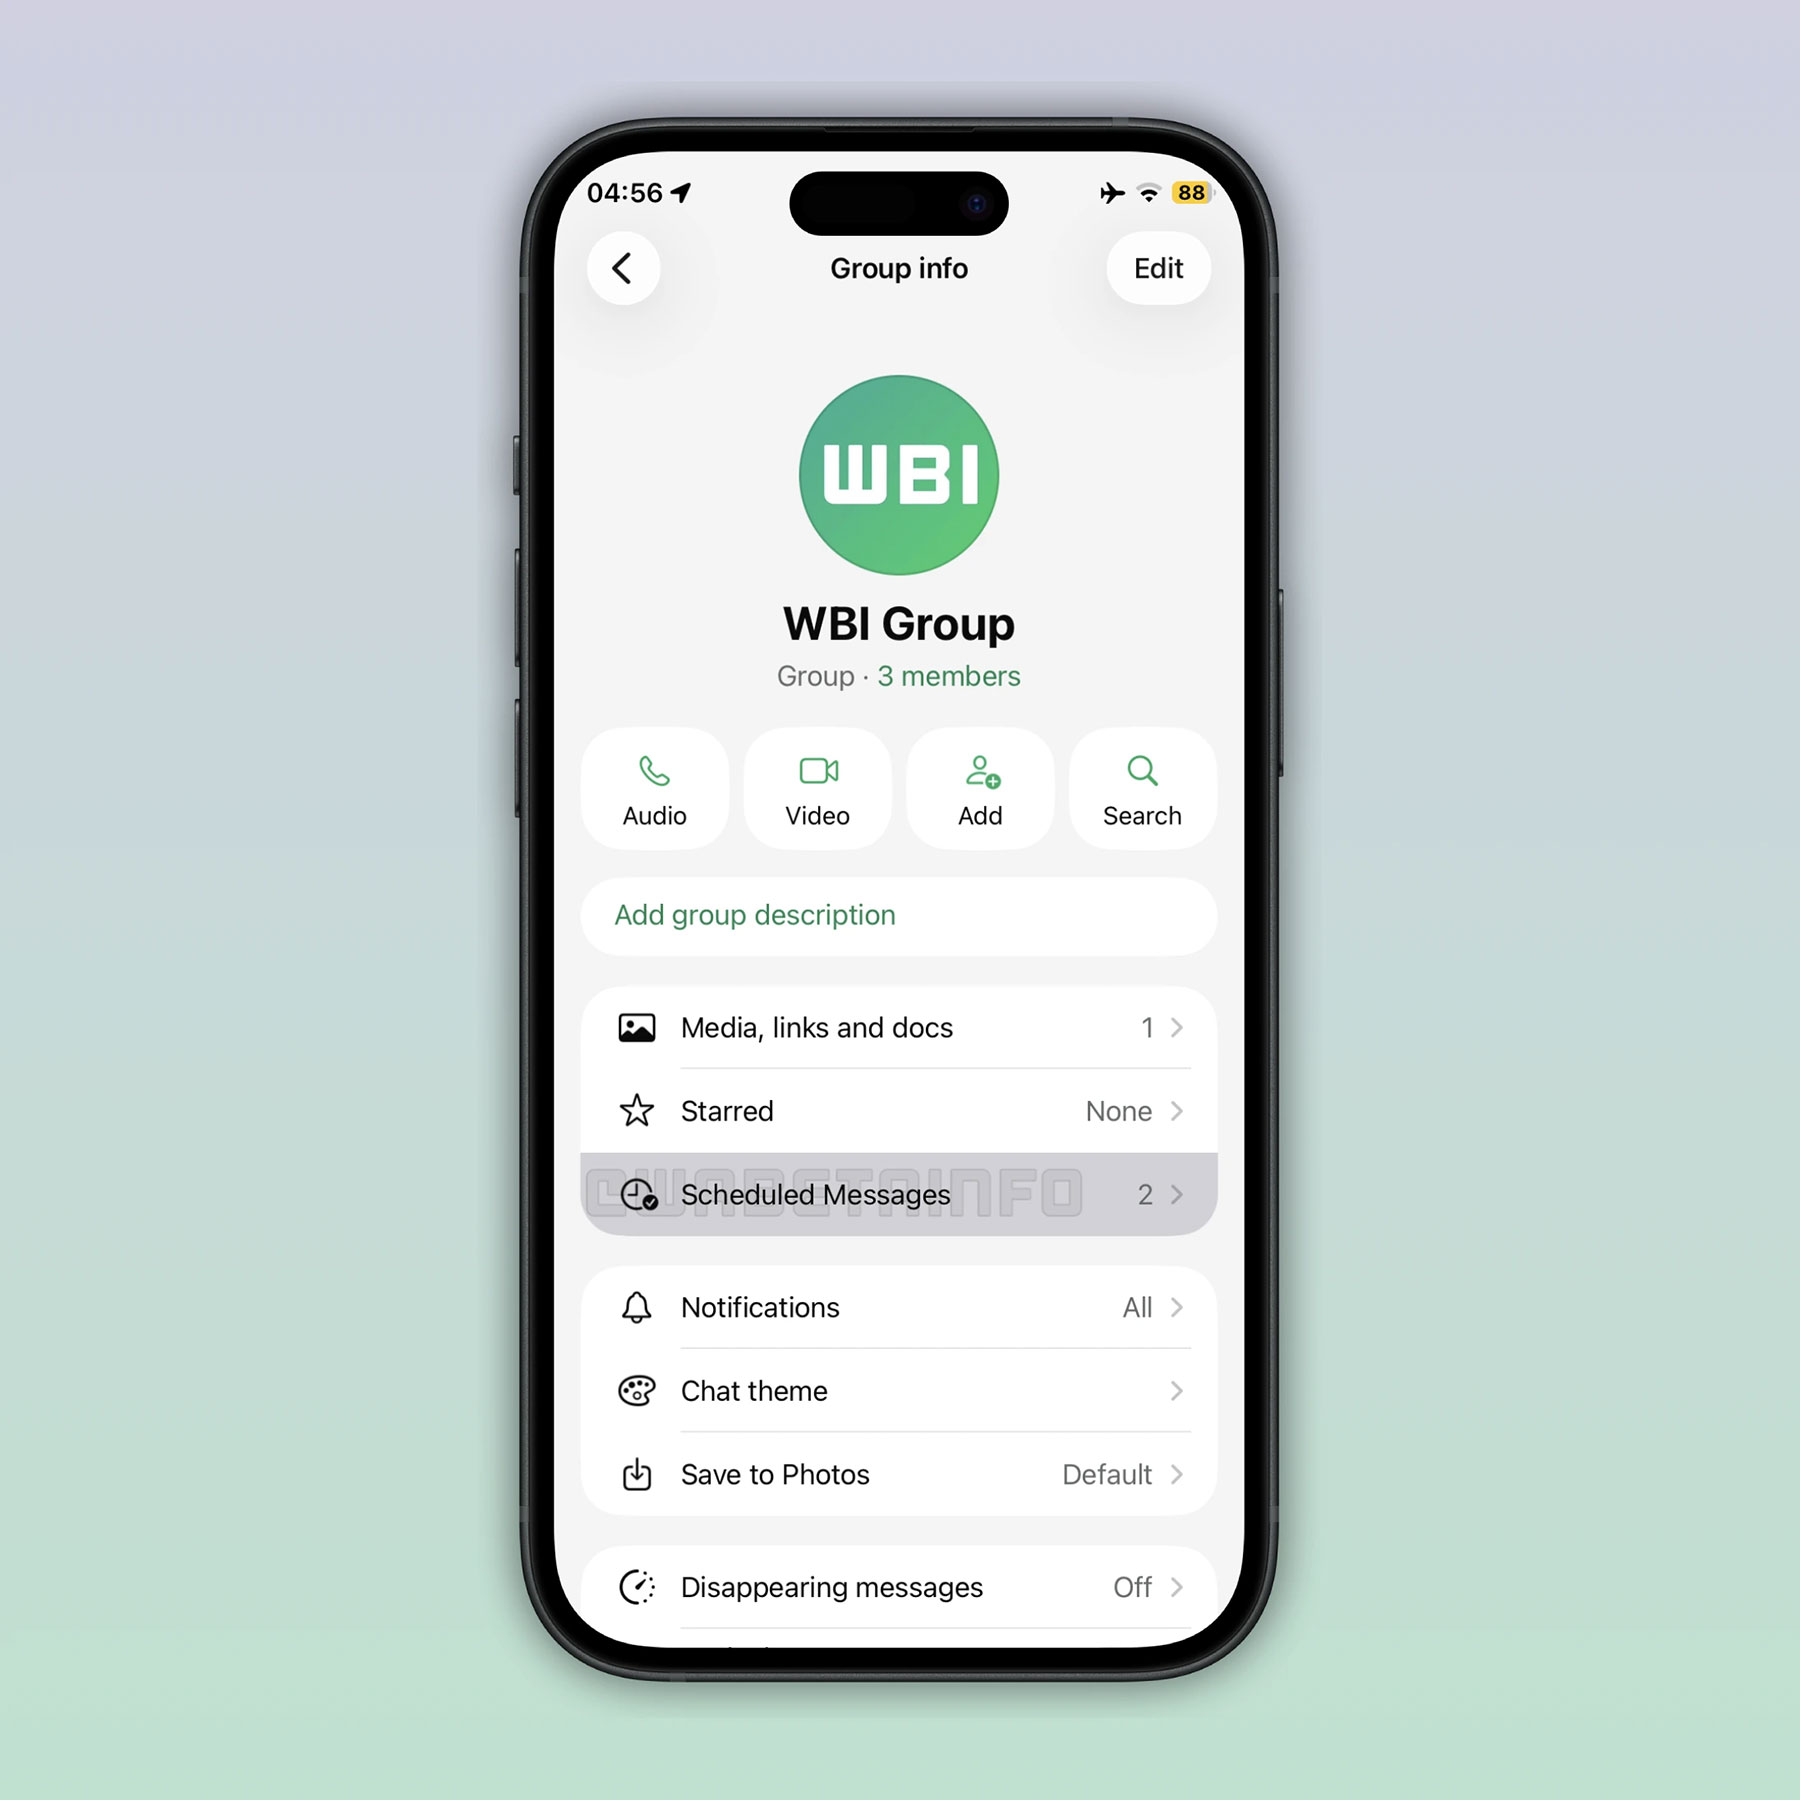
Более того, в интерфейсе информации о группе уже появился отдельный пункт «Отложенные сообщения», рядом с разделами «Медиа, ссылки и документы» и «Избранное».

Пока функция официально недоступна даже для бета-тестеров, но сам факт появления элементов интерфейса говорит о том, что работа идёт полным ходом.


Интересно, каким именно будет механизм. В других мессенджерах подобная опция давно стала стандартом. В Telegram, например, можно не только назначить конкретное время отправки, но и включить повтор, чтобы сообщение автоматически отправлялось через определённые интервалы. Это удобно для напоминаний и регулярных рабочих задач. Поддержит ли WhatsApp что-то подобное, пока неизвестно.

До сих пор пользователям приходилось искать обходные пути: настраивать автоматизацию через приложение «Команды» на iOS или использовать сторонние решения. Для одного из самых популярных мессенджеров в мире отсутствие базовой функции планирования сообщений выглядело странно.

Ожидается, что после завершения разработки Meta сначала откроет доступ ограниченному числу бета-тестеров, чтобы собрать обратную связь, а уже затем выпустит функцию для широкой аудитории.

Когда именно Scheduled Messages появятся в стабильной версии WhatsApp, пока не сообщается. Но, судя по активности в бета-сборках, ждать осталось недолго.

Подпишитесь на новости

Swordfish Security добавила ИИ-агентов и RAG в оценку безопасности компаний

ИИ уже не просто отвечает на вопросы, корпоративные агенты получают доступ к инструментам и выполняют задачи без пошагового контроля человека. А значит, ошибка нейросети может превратиться в действие внутри рабочей системы. Swordfish Security обновила свой фреймворк оценки AI Security с учетом этих рисков.

Версия 2.0 методологии Swordfish: SAIMM представлена в центре экспертизы компании.

Документ предназначен для бесплатного использования специалистами по кибербезопасности и разработчиками. Он помогает оценить зрелость процессов защиты ИИ, выявить пробелы и определить очередность изменений.

Главное обновление — два дополнительных направления оценки: безопасность агентских систем и RAG-пайплайнов.

Первое касается поведения агентов, их действий и использования инструментов. Когда нейросети доверяют корпоративный процесс, одного контроля за текстом ответа уже мало: важно понимать, что она может сделать с выданными полномочиями.

Второе направление посвящено данным, которые ИИ использует для формирования ответов. RAG позволяет модели обращаться к внешним источникам — например, корпоративной базе знаний. Поэтому в оценку входят контроль данных, их связь с моделями, учет версий и происхождения компонентов.

По словам гендиректора Swordfish Security Александра Пинаева, обновленный фреймворк стал практичнее: компания может пройти по вопросам, зафиксировать текущий уровень зрелости и определить, какие следующие шаги дадут наибольший эффект.

Важная часть подхода — постоянный учет моделей и данных, фиксация инцидентов и наблюдение за нежелательным поведением. Генеративная система способна по-разному отвечать на один запрос, поэтому разовая проверка не закрывает вопрос безопасности.

RSS: Новости на портале Anti-Malware.ru