


WhatsApp наконец добавит функцию отложенных сообщений

WhatsApp наконец добавит функцию отложенных сообщений

WhatsApp наконец добавит функцию отложенных сообщений

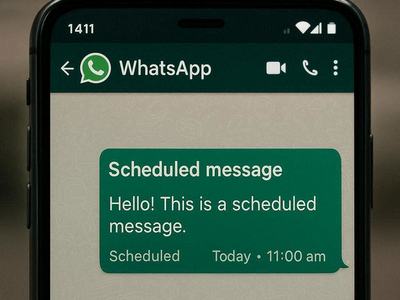
WhatsApp (принадлежит Meta, признанной экстремистской и запрещенной в России), похоже, наконец-то готовится добавить одну из самых долгожданных функций — отправку сообщений по расписанию. Да, в 2026 году её всё ещё нет в стабильной версии мессенджера, но разработчики скоро исправят ситуацию.

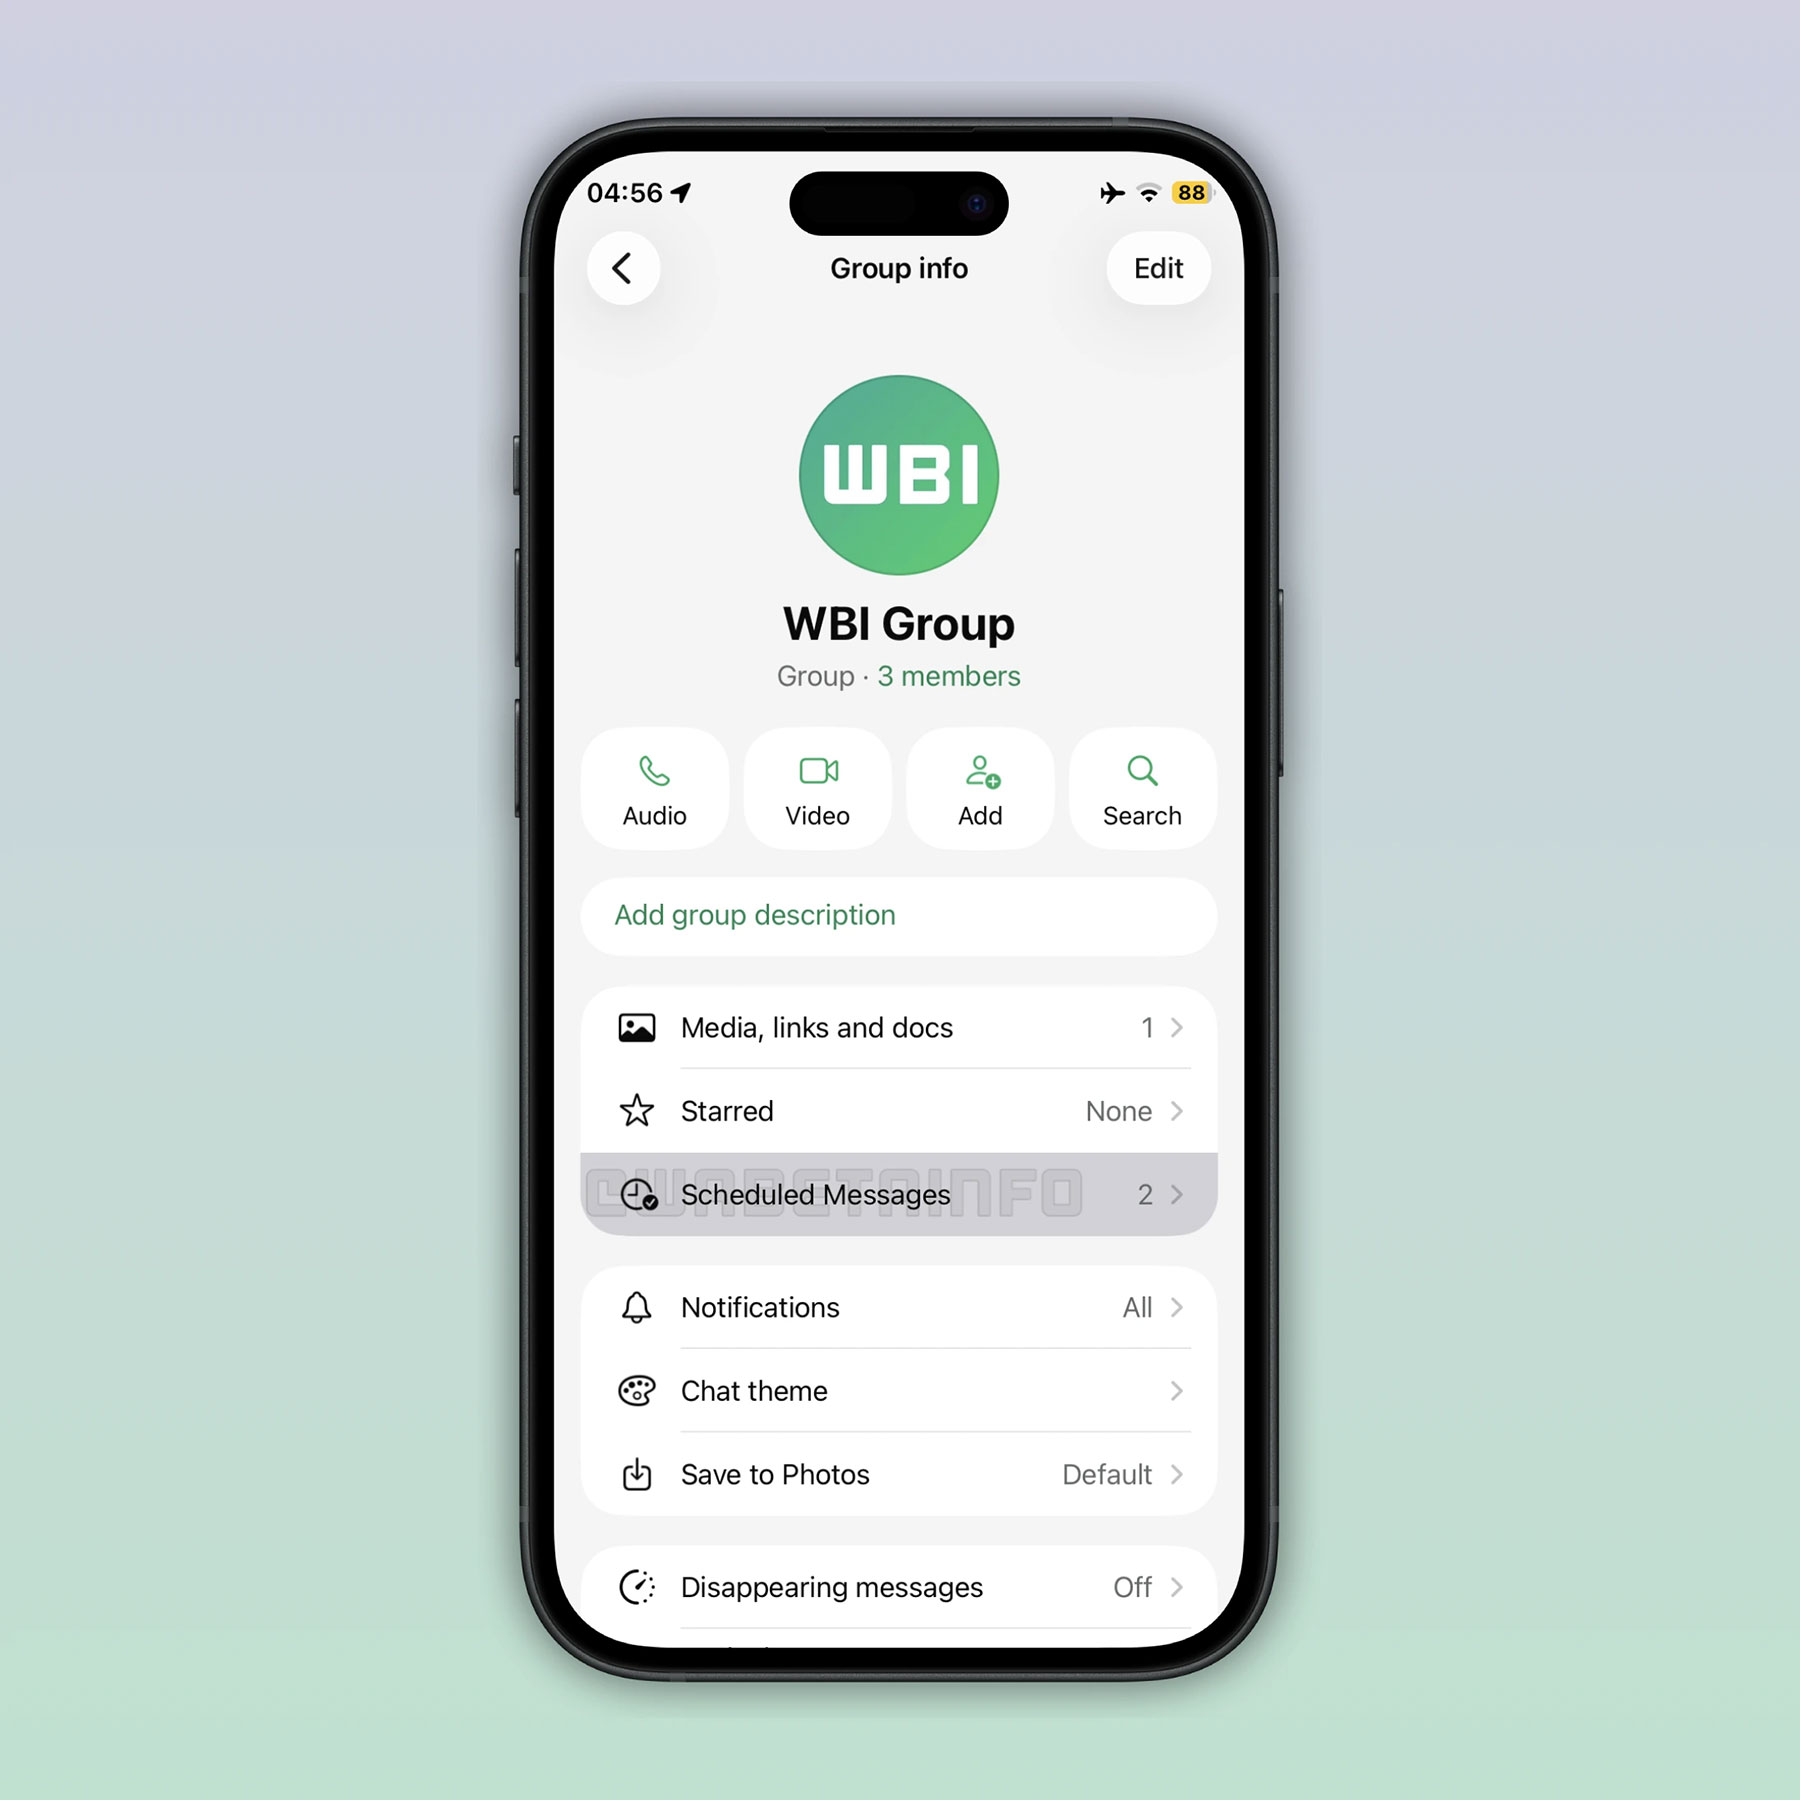
О подготовке функции сообщил WABetaInfo. В последней бета-версии WhatsApp для iOS, распространяемой через TestFlight, нашли упоминания «Scheduled Messages».

Более того, в интерфейсе информации о группе уже появился отдельный пункт «Отложенные сообщения», рядом с разделами «Медиа, ссылки и документы» и «Избранное».

Пока функция официально недоступна даже для бета-тестеров, но сам факт появления элементов интерфейса говорит о том, что работа идёт полным ходом.


Интересно, каким именно будет механизм. В других мессенджерах подобная опция давно стала стандартом. В Telegram, например, можно не только назначить конкретное время отправки, но и включить повтор, чтобы сообщение автоматически отправлялось через определённые интервалы. Это удобно для напоминаний и регулярных рабочих задач. Поддержит ли WhatsApp что-то подобное, пока неизвестно.

До сих пор пользователям приходилось искать обходные пути: настраивать автоматизацию через приложение «Команды» на iOS или использовать сторонние решения. Для одного из самых популярных мессенджеров в мире отсутствие базовой функции планирования сообщений выглядело странно.

Ожидается, что после завершения разработки Meta сначала откроет доступ ограниченному числу бета-тестеров, чтобы собрать обратную связь, а уже затем выпустит функцию для широкой аудитории.

Когда именно Scheduled Messages появятся в стабильной версии WhatsApp, пока не сообщается. Но, судя по активности в бета-сборках, ждать осталось недолго.

Подпишитесь на новости

Открыли таблицу — запустили чужой код: брешь в LibreOffice и OpenOffice

Исследователи показали атаку на пользователей LibreOffice и Apache OpenOffice, для которой не нужно разрешать макросы, поскольку привычного предупреждения вообще нет. Важное условие — в офисном пакете должна быть включена поддержка Java.

LibreOffice уже устранила уязвимость CVE-2026-63277. Разработчики рекомендуют обновиться до версии 26.2.5 или 26.8.0 либо более новой. О наличии патчей объявили 5 октября.

Проблема возникла на стыке обычных функций. Таблица Calc может автоматически обновлять диапазон ячеек из внешнего источника данных. При открытии вредоносного документа программа загружает связанный файл базы данных, а тот указывает на Java-драйвер с кодом атакующего. В итоге офисный пакет запускает этот код внутри своего процесса.

По отдельности механизмы легитимные. Вместе — путь от открытия документа до выполнения чужого кода без запроса доверия. Отключенные макросы такую цепочку не останавливают.


В демонстрации исследователи запускали калькулятор — безобидное подтверждение возможности атаки. Но тем же способом можно выполнить другой Java-код. Проверки прошли на Windows и Linux; проблема не привязана к одной ОС. Пока опубликован только демонстрационный эксплойт, сведений о реальных атаках нет.

У Apache OpenOffice аналогичная брешь получила номер CVE-2026-59265. Уязвимы версии вплоть до 4.1.16 включительно. Патч ожидается в 4.1.17, которая еще проходит тестирование.

До выхода заплатки пользователям OpenOffice рекомендуют отключить Java в настройках или не открывать недоверенные таблицы. Пользователям LibreOffice доступно обновление.

RSS: Новости на портале Anti-Malware.ru