


Telegram тестирует запрет пересылки в личных чатах

Telegram тестирует запрет пересылки в личных чатах

Telegram тестирует запрет пересылки в личных чатах

Telegram продолжает экспериментировать с новыми функциями. В бета-версии для iOS 12.5 появились сразу две любопытные возможности: защита контента в личных чатах и автоматические напоминания по датам. Пока обе функции доступны только в бета-версии для iOS, и сроки их появления в стабильной сборке не называются.

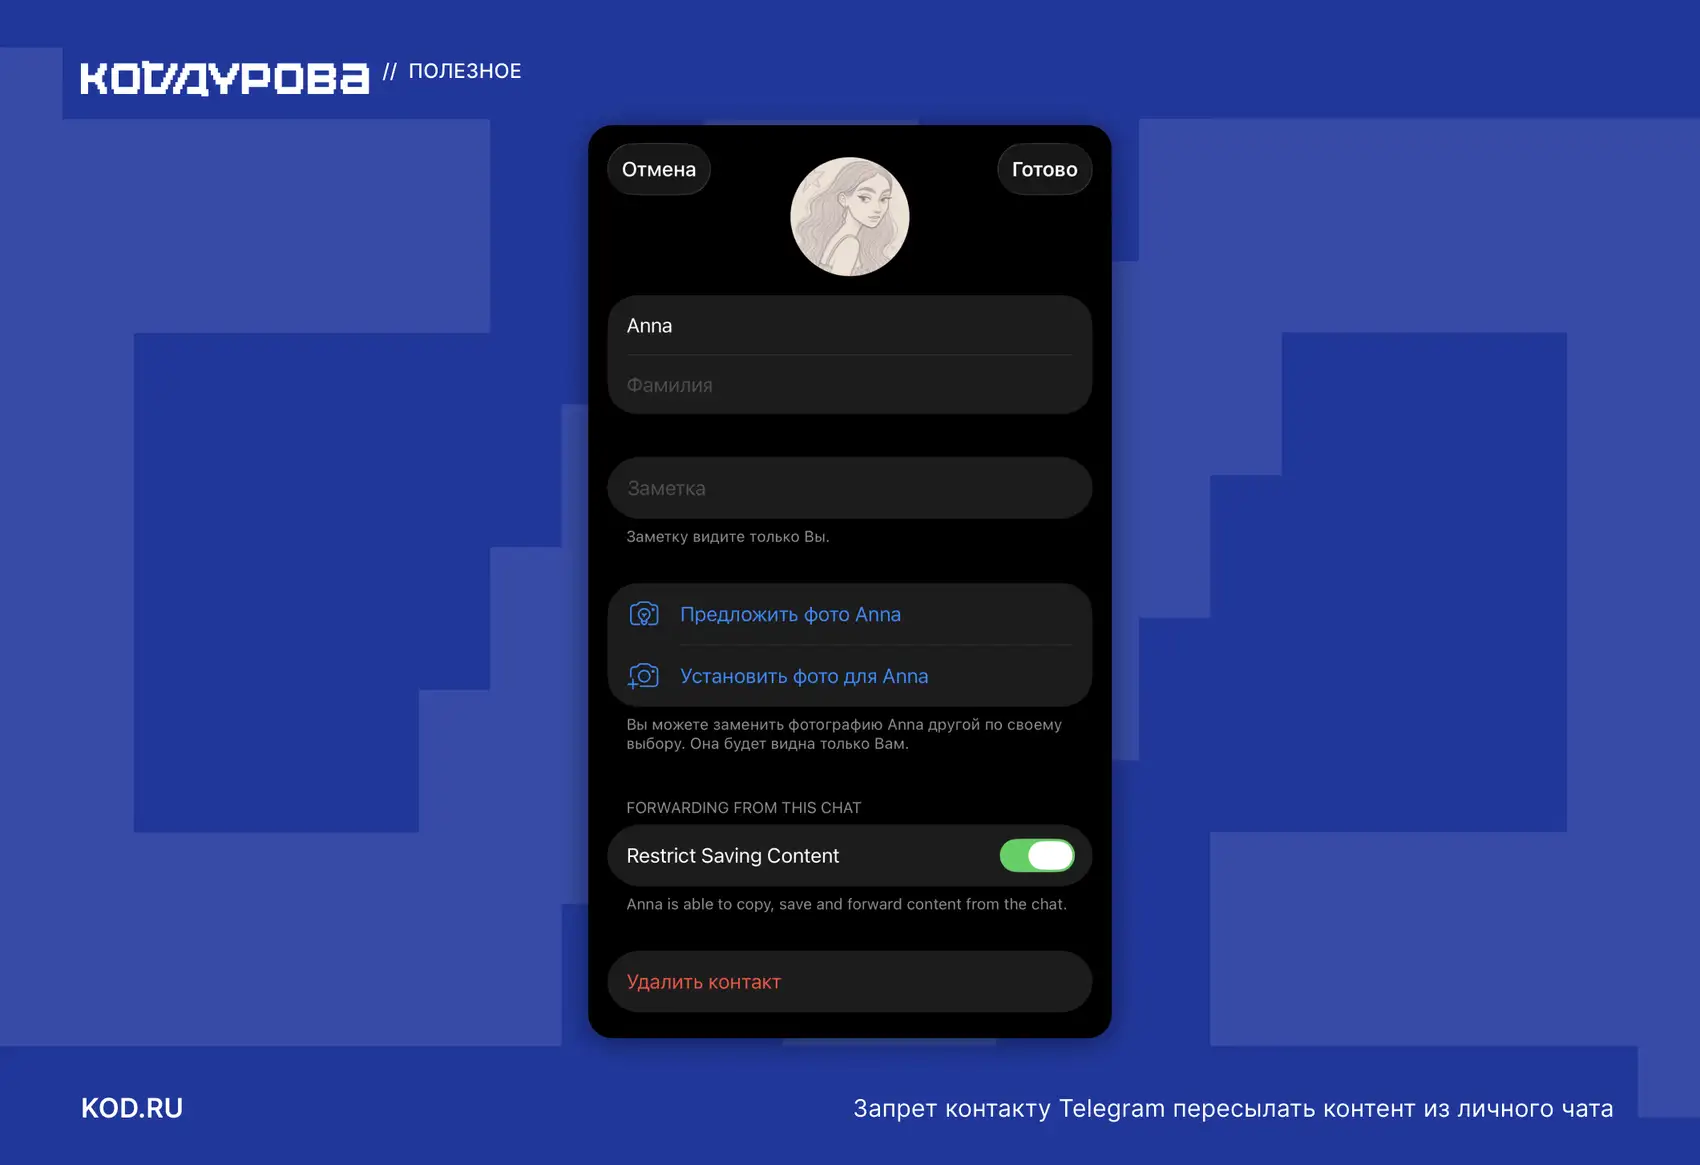
На нововведения обратил внимание «Код Дурова». Первая функция касается приватности. В бета-версии можно запретить собеседнику копировать, сохранять и пересылать материалы из личного чата.

Чтобы включить ограничение, нужно открыть профиль контакта, выбрать «Изменить контакт» и активировать пункт «Запретить копирование». Правда, пока функция работает нестабильно, что неудивительно для тестовой версии.


Если нововведение дойдёт до релиза, это станет заметным шагом к усилению контроля над личной перепиской. Ранее похожие ограничения уже применялись в секретных чатах и каналах, но теперь речь идёт об обычных приватных диалогах.

Вторая тестируемая возможность — «умные» напоминания. Telegram начал автоматически распознавать в сообщениях временные формулировки вроде «сегодня», «завтра» или конкретные даты, например «1 апреля», и предлагать создать напоминание в один тап.

Интересно, что если напоминание создаётся из группового чата, уведомление всё равно придёт в «Избранное». Это значит, что пользователь получит его даже в том случае, если уведомления от группы отключены или если он позже выйдет из неё.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru