


Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Исследователи из ETH Zurich и Università della Svizzera italiana заявили: популярные облачные менеджеры паролей — Bitwarden, LastPass и Dashlane — при определённых условиях уязвимы к атакам, которые могут привести к восстановлению паролей и даже компрометации целых хранилищ.

Речь идёт о сценарии со «злонамеренным сервером».

Специалисты решили проверить, насколько на практике работают обещания zero-knowledge encryption (ZKE) — модели, при которой провайдер не должен иметь доступа к содержимому пользовательского хранилища. В теории сервер ничего «не знает» о ваших данных. На практике всё оказалось сложнее.

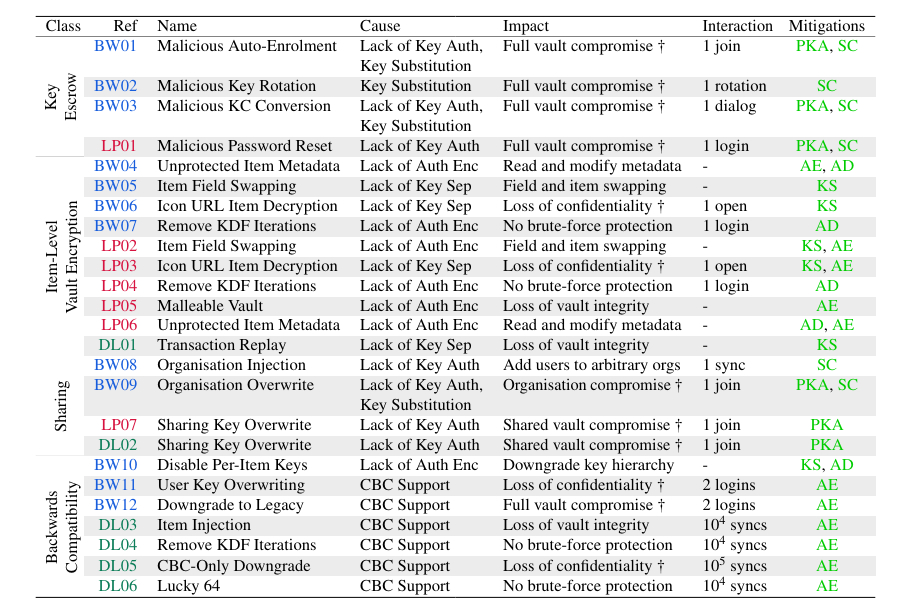
В ходе исследования выявили 12 типов атак против Bitwarden, семь — против LastPass и шесть — против Dashlane. Диапазон последствий — от нарушения целостности отдельных записей до полной компрометации всех хранилищ в организации. В общей сложности эти сервисы обслуживают более 60 млн пользователей и около 125 тыс. компаний.

По словам авторов работы, проблемы связаны с архитектурными анти-паттернами и криптографическими ошибками. Среди выявленных сценариев — атаки на механизм восстановления доступа (key escrow), уязвимости в поэлементном шифровании (когда данные и метаданные защищены по-разному), риски, связанные с функциями совместного доступа, а также downgrade-атаки из-за поддержки устаревших механизмов шифрования.


Исследование также затронуло 1Password. Авторы указали на уязвимости, связанные с моделью поэлементного шифрования и шарингом, однако в компании заявили, что речь идёт об уже известных архитектурных ограничениях. В 1Password подчеркнули, что не обнаружили новых векторов атак сверх задокументированных и продолжают усиливать защиту, включая использование протокола Secure Remote Password (SRP).

Bitwarden, Dashlane и LastPass сообщили, что внедряют или уже внедрили меры по снижению рисков. Dashlane, например, устранила проблему, позволявшую при компрометации серверов понизить модель шифрования, отказавшись от поддержки устаревшей криптографии в версии расширения 6.2544.1 (ноябрь 2025 года).

Bitwarden заявила, что большинство выявленных вопросов уже закрыты или находятся в стадии исправления. LastPass пообещала усилить механизмы контроля целостности данных и доработать процессы сброса паролей и шаринга.

Важно: на данный момент нет доказательств того, что эти уязвимости эксплуатировались в реальных атаках.

Минтранс готов расчистить дорогу настоящим пухососам

Мем про московских роботов, засасывающих тополиный пух, внезапно добрался до федерального министерства. Глава Минтранса Андрей Никитин заявил, что ведомство готово обеспечить нормативное сопровождение для создания пухососов, если такая техника заинтересует коммунальные службы.

«Если они будут нужны нашим коммунальщикам, мы обеспечим всё необходимое нормативное сопровождение и нужные решения», — сообщил Никитин.

Впрочем, искать будущего производителя пока рано. Реальных машин под названием пухосос не существует, серийное производство никто не запускал, а Москва не закупала флот синих уборочных роверов.

История началась летом с вирусного видео, на котором небольшие беспилотники якобы собирали тополиный пух на столичных улицах. Ролик создало агентство Out Digital, причём ещё два года назад. Публикацию придержали до подходящего пухового сезона, а затем интернет сделал всё остальное.

Сначала роверы попали в новостные каналы как реальная городская разработка, затем собрали миллионы просмотров, а эксперты даже принялись считать стоимость проекта. Департамент ЖКХ Москвы подыграл шутке и представил целую линейку помощников: Засосёра, Мусорожора и Газонюха.

Окончательно мем вышел из-под контроля после того, как «Грамота.ру» разобрала новое слово, а теперь возможность появления техники прокомментировал и министр.

RSS: Новости на портале Anti-Malware.ru