


Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

Специалисты нашли 25 векторов атак на Bitwarden, LastPass и Dashlane

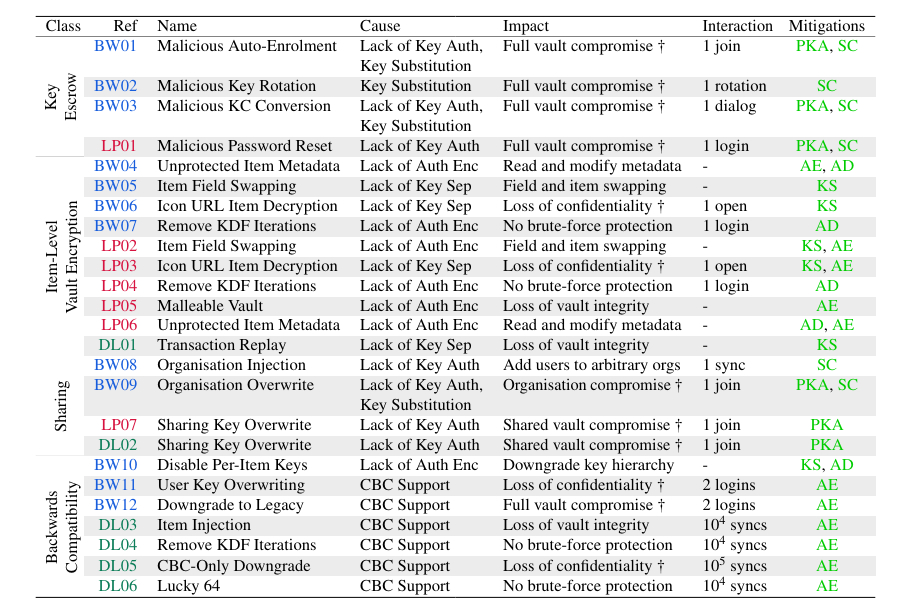
Исследователи из ETH Zurich и Università della Svizzera italiana заявили: популярные облачные менеджеры паролей — Bitwarden, LastPass и Dashlane — при определённых условиях уязвимы к атакам, которые могут привести к восстановлению паролей и даже компрометации целых хранилищ.

Речь идёт о сценарии со «злонамеренным сервером».

Специалисты решили проверить, насколько на практике работают обещания zero-knowledge encryption (ZKE) — модели, при которой провайдер не должен иметь доступа к содержимому пользовательского хранилища. В теории сервер ничего «не знает» о ваших данных. На практике всё оказалось сложнее.

В ходе исследования выявили 12 типов атак против Bitwarden, семь — против LastPass и шесть — против Dashlane. Диапазон последствий — от нарушения целостности отдельных записей до полной компрометации всех хранилищ в организации. В общей сложности эти сервисы обслуживают более 60 млн пользователей и около 125 тыс. компаний.

По словам авторов работы, проблемы связаны с архитектурными анти-паттернами и криптографическими ошибками. Среди выявленных сценариев — атаки на механизм восстановления доступа (key escrow), уязвимости в поэлементном шифровании (когда данные и метаданные защищены по-разному), риски, связанные с функциями совместного доступа, а также downgrade-атаки из-за поддержки устаревших механизмов шифрования.


Исследование также затронуло 1Password. Авторы указали на уязвимости, связанные с моделью поэлементного шифрования и шарингом, однако в компании заявили, что речь идёт об уже известных архитектурных ограничениях. В 1Password подчеркнули, что не обнаружили новых векторов атак сверх задокументированных и продолжают усиливать защиту, включая использование протокола Secure Remote Password (SRP).

Bitwarden, Dashlane и LastPass сообщили, что внедряют или уже внедрили меры по снижению рисков. Dashlane, например, устранила проблему, позволявшую при компрометации серверов понизить модель шифрования, отказавшись от поддержки устаревшей криптографии в версии расширения 6.2544.1 (ноябрь 2025 года).

Bitwarden заявила, что большинство выявленных вопросов уже закрыты или находятся в стадии исправления. LastPass пообещала усилить механизмы контроля целостности данных и доработать процессы сброса паролей и шаринга.

Важно: на данный момент нет доказательств того, что эти уязвимости эксплуатировались в реальных атаках.

Корпоративный бумеранг: основатель WordPress пережил попытку переворота

В Automattic случился корпоративный переворот со скоростью ситкома. 9 сентября совет директоров отправил основателя и гендиректора Мэтта Малленвега в принудительный оплачиваемый отпуск. Спустя два дня он вернулся к управлению, а теперь прежний состав совета сам покидает компанию.

Решение об отстранении Малленвега поддержали трое из четырёх директоров. Сам основатель проголосовал против.

По данным СМИ, резолюцию он получил всего за 50 минут до заседания и не успел проконсультироваться с юристами. Временным гендиректором назначили финансового директора Марка Дэвиса.

Малленвег отказался признавать поражение, удалил других администраторов из корпоративного Slack и сообщил сотрудникам, что снова руководит компанией. Свой новый статус он описал коротко: «Теперь я пират».

Уже в пятницу основатель заявил, что совет снова пришёл к согласию, а руководство WordPress публично поддержало его возвращение. The Verge подтвердил, что двухдневная ссылка закончилась.

Секрет такого камбэка оказался в корпоративном праве. Совет директоров действительно может снять гендиректора, но состав самого совета определяют акционеры.

Малленвег контролирует достаточно голосов, чтобы переизбрать директоров, решивших его отстранить. В итоге попытка дворцового переворота развернулась на 180 градусов: по данным TechCrunch, прежний совет теперь уходит.

Почему директора начали операцию, не обеспечив поддержку акционеров, пока неизвестно. Возможно, они переоценили собственные позиции или рассчитывали на союзников.

RSS: Новости на портале Anti-Malware.ru