


Боты, крадущие аккаунты, обещают ускорить Telegram

Боты, крадущие аккаунты, обещают ускорить Telegram

Боты, крадущие аккаунты, обещают ускорить Telegram

На фоне замедления Telegram в России злоумышленники быстро нашли способ сыграть на тревоге пользователей. По данным компании F6, в мессенджере уже появились боты и каналы, которые под видом «ускорителей» и сервисов обхода блокировок угоняют аккаунты и распространяют зловред для Windows.

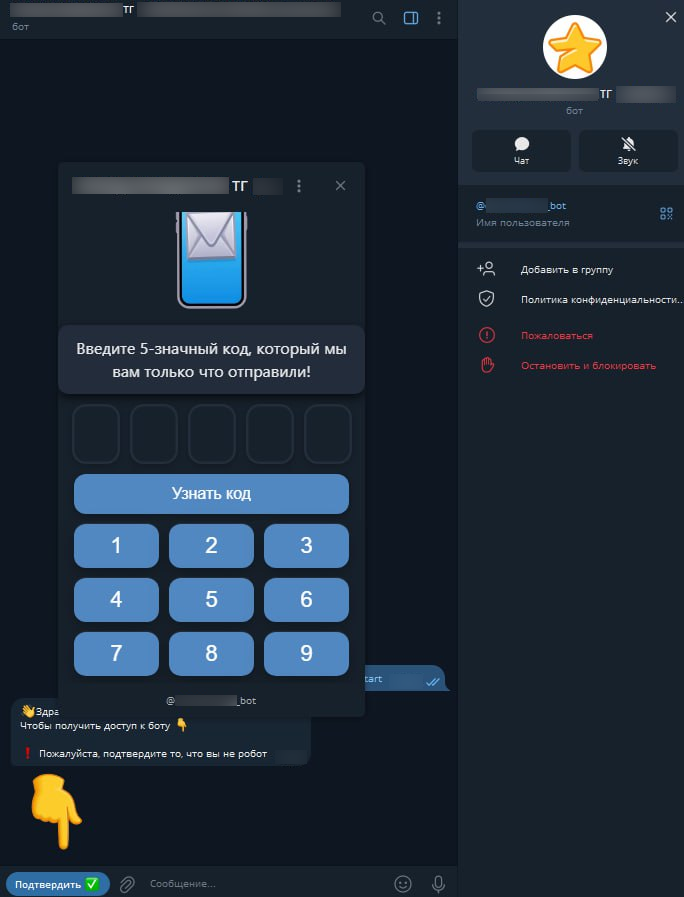
Специалисты департамента Digital Risk Protection компании F6 обнаружили Telegram-бота, который обещает «обойти замедление».

Чтобы начать работу, пользователю предлагают подтвердить, что он «не робот». Нажатие кнопки «Подтвердить» фактически даёт боту доступ к данным о номере телефона.

Дальше — классическая схема социальной инженерии. Под предлогом проверки пользователя просят ввести пятизначный код, который якобы отправил бот. На деле это код авторизации Telegram.


Если ввести его в форму «ускорителя», злоумышленники сразу получают доступ к аккаунту — особенно если в нём не включён облачный пароль (двухфакторная аутентификация).

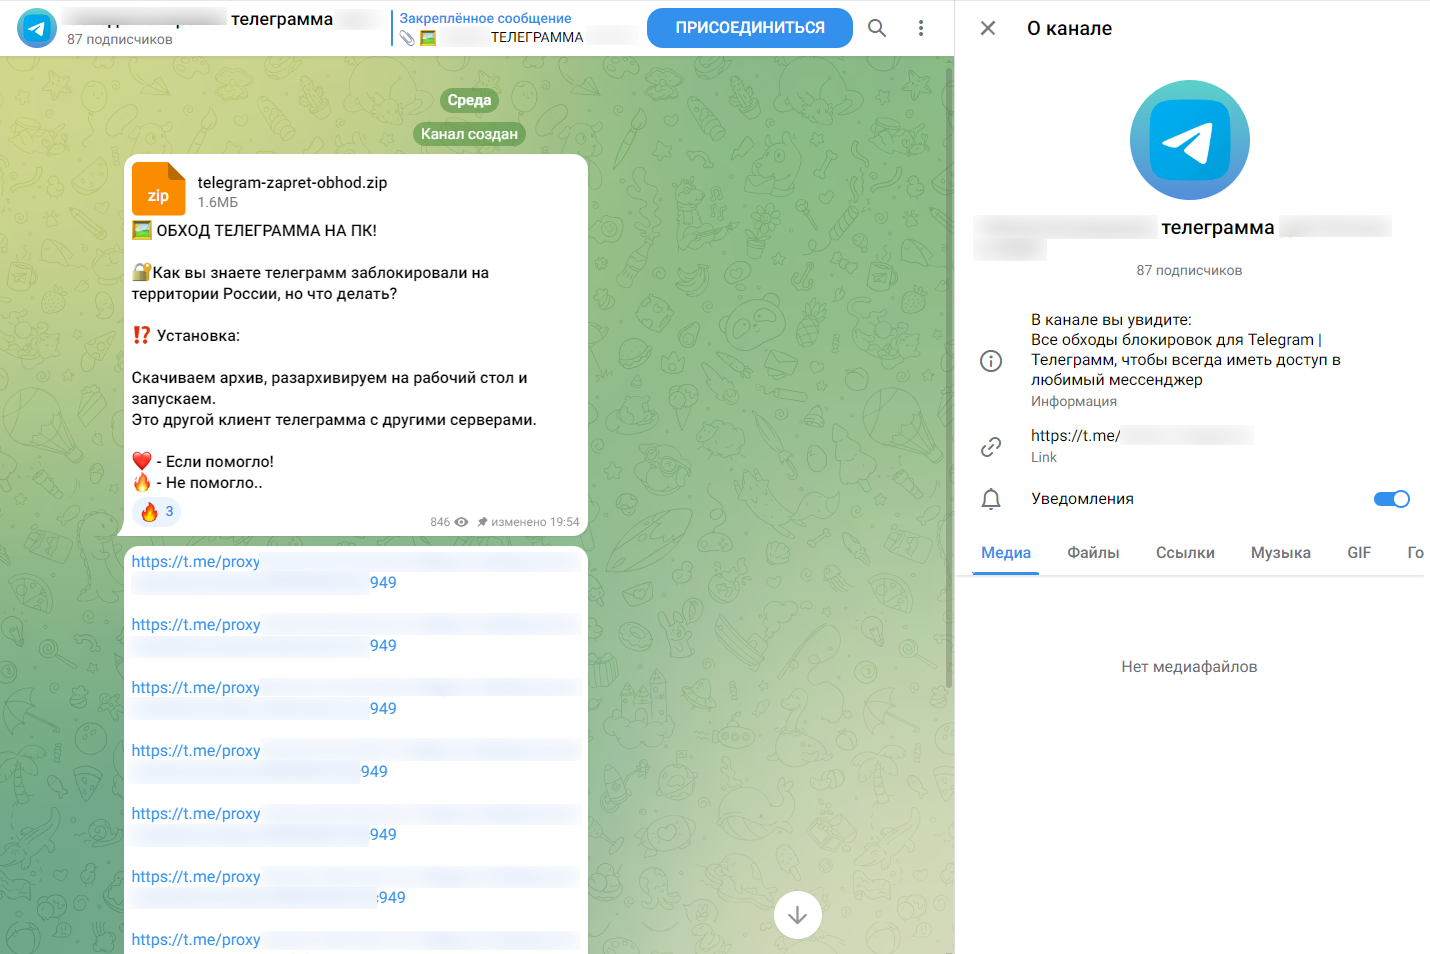
Но на этом всё не заканчивается. После замедления Telegram начали массово появляться каналы с названиями вроде «обход блокировки» или «ускорение Telegram». В них предлагают скачать «клиент телеграмма с другими сервисами» (орфография сохранена) или перейти по «специальным ссылкам».


Аналитики F6 проверили один из таких архивов — внутри оказался троян для Windows, то есть вредоносное приложение. Кроме того, пользователям активно предлагают установить VPN и прокси-сервисы, которые могут быть ловушкой и использоваться для кражи данных или заражения устройств.

«Мы рекомендуем критично относиться к предложениям воспользоваться обходами блокировок, замедления Telegram и “ускорителями” мессенджера: как правило, за ними стоят злоумышленники, которые хотят заразить ваше устройство зловредом или угнать аккаунт для последующей продажи или использования в мошеннических схемах. Также рекомендуем включить второй фактор аутентификации», — отметила Анастасия Князева, аналитик департамента Digital Risk Protection компании F6.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru