


Боты, крадущие аккаунты, обещают ускорить Telegram

Боты, крадущие аккаунты, обещают ускорить Telegram

Боты, крадущие аккаунты, обещают ускорить Telegram

На фоне замедления Telegram в России злоумышленники быстро нашли способ сыграть на тревоге пользователей. По данным компании F6, в мессенджере уже появились боты и каналы, которые под видом «ускорителей» и сервисов обхода блокировок угоняют аккаунты и распространяют зловред для Windows.

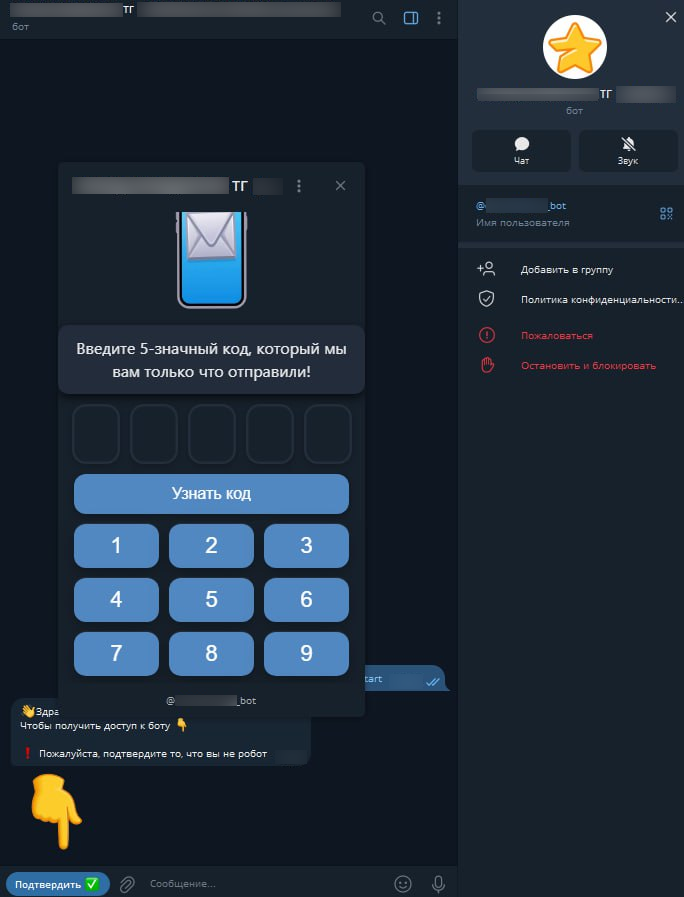
Специалисты департамента Digital Risk Protection компании F6 обнаружили Telegram-бота, который обещает «обойти замедление».

Чтобы начать работу, пользователю предлагают подтвердить, что он «не робот». Нажатие кнопки «Подтвердить» фактически даёт боту доступ к данным о номере телефона.

Дальше — классическая схема социальной инженерии. Под предлогом проверки пользователя просят ввести пятизначный код, который якобы отправил бот. На деле это код авторизации Telegram.


Если ввести его в форму «ускорителя», злоумышленники сразу получают доступ к аккаунту — особенно если в нём не включён облачный пароль (двухфакторная аутентификация).

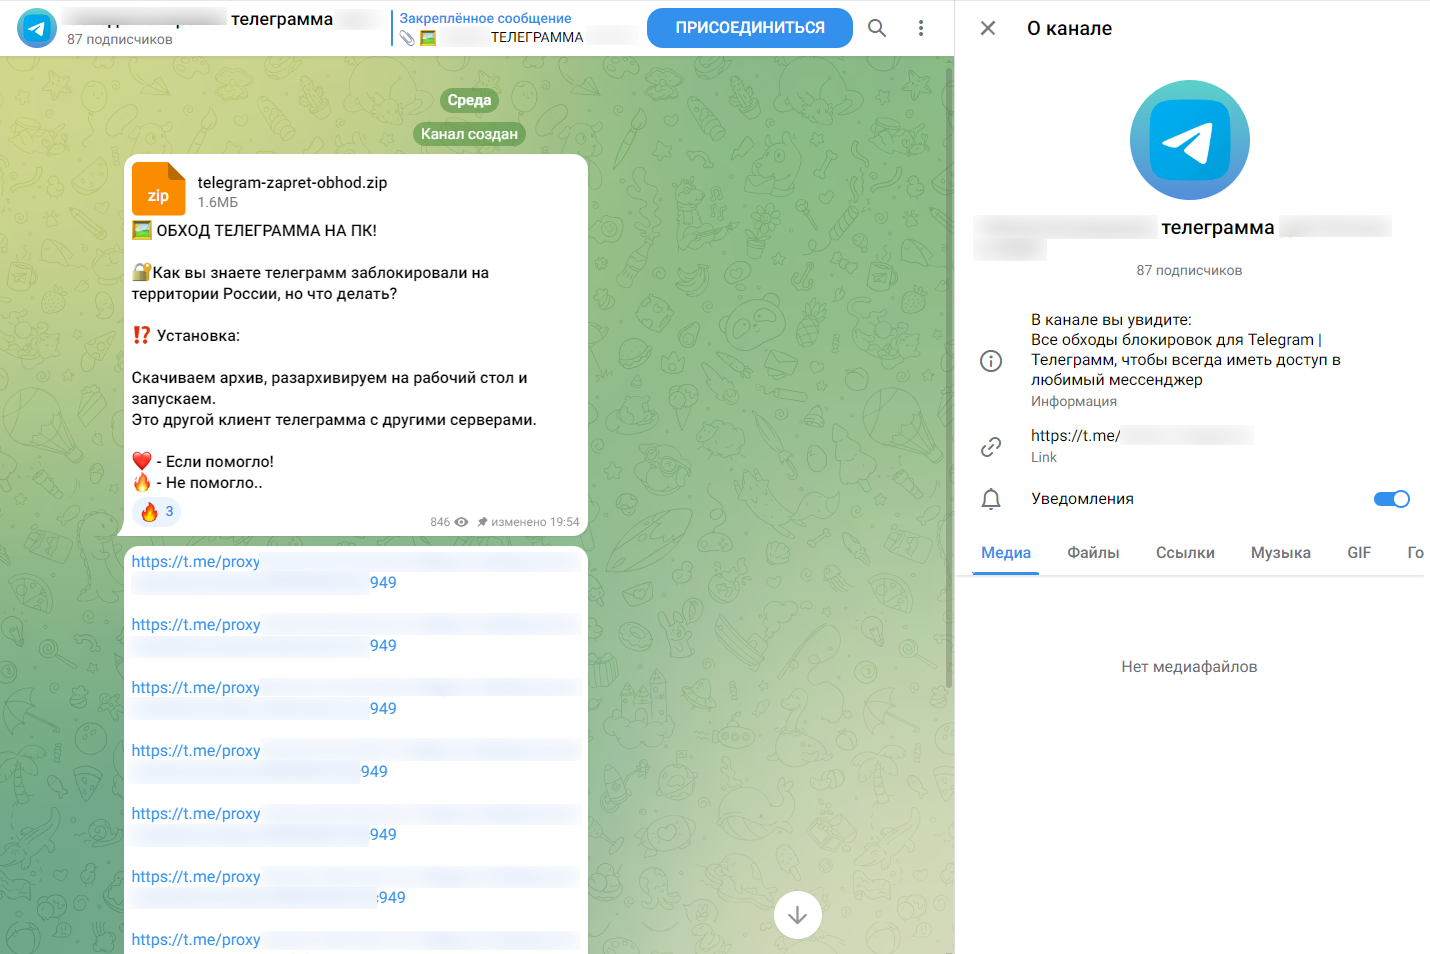
Но на этом всё не заканчивается. После замедления Telegram начали массово появляться каналы с названиями вроде «обход блокировки» или «ускорение Telegram». В них предлагают скачать «клиент телеграмма с другими сервисами» (орфография сохранена) или перейти по «специальным ссылкам».


Аналитики F6 проверили один из таких архивов — внутри оказался троян для Windows, то есть вредоносное приложение. Кроме того, пользователям активно предлагают установить VPN и прокси-сервисы, которые могут быть ловушкой и использоваться для кражи данных или заражения устройств.

«Мы рекомендуем критично относиться к предложениям воспользоваться обходами блокировок, замедления Telegram и “ускорителями” мессенджера: как правило, за ними стоят злоумышленники, которые хотят заразить ваше устройство зловредом или угнать аккаунт для последующей продажи или использования в мошеннических схемах. Также рекомендуем включить второй фактор аутентификации», — отметила Анастасия Князева, аналитик департамента Digital Risk Protection компании F6.

Подпишитесь на новости

Российская снаружи, импортная внутри: электронику проверят повторно

Производителям электроники станет сложнее однажды показать комиссии российские компоненты, получить место в государственном реестре, а затем заменить начинку дешёвыми иностранными аналогами. Власти начали проводить повторные проверки непосредственно на предприятиях.

О новой схеме контроля рассказал первый вице-премьер Денис Мантуров на форуме «Микроэлектроника — 2026», сообщает «Интерфакс».

По его словам, некоторые компании представляют для первоначальной оценки изделие, соответствующее требованиям локализации, но после включения в реестр меняют часть компонентов. В итоге оборудование остаётся российским на бумаге, а внутри постепенно переезжает за границу.

Теперь Минпромторг вместе с Росстандартом будет проверять продукцию повторно, уже на производственных площадках. Если компанию снова поймают на подмене компонентов, её предлагают исключать из реестра российской промышленной продукции на несколько лет. Правительство намерено поддержать эту инициативу.

Ответственность собираются распределить и на покупателей. Государственные и корпоративные заказчики, работающие по законам № 44-ФЗ и № 223-ФЗ, должны будут проверять, соответствует ли поставленное оборудование заявленному уровню локализации. При необходимости к экспертизе смогут привлекать Минпромторг, РСПП и профильных специалистов.

Одновременно власти переходят к балльной оценке происхождения продукции. Чем больше операций и компонентов локализовано в России, тем выше показатель изделия. Для телекоммуникационного оборудования такая система уже действует, а с января 2027 года её планируют распространить на интегральные микросхемы.

Российская наклейка, таким образом, перестаёт быть пожизненной индульгенцией. Теперь придётся доказывать происхождение электроники не только перед входом в реестр, но и после — когда коробка уже открыта.

RSS: Новости на портале Anti-Malware.ru