


152-ФЗ и атаки меняют приоритеты при выборе CRM в России

152-ФЗ и атаки меняют приоритеты при выборе CRM в России

152-ФЗ и атаки меняют приоритеты при выборе CRM в России

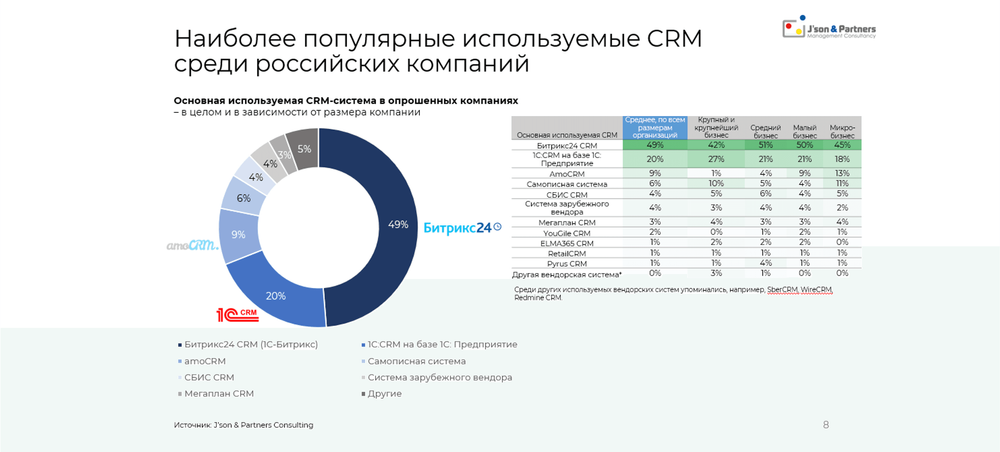
Безопасность данных стала главным фактором при выборе CRM в России. К такому выводу пришли аналитики J’son & Partners Consulting по итогам исследования рынка. Респондентам предложили оценить, что сильнее всего влияет на выбор системы: простота внедрения, безопасность, аналитика, удобство работы или стоимость.

И если раньше многие смотрели в первую очередь на функциональность и цену, то теперь, согласно результатам опроса, картина меняется.

Для микробизнеса безопасность CRM вышла на первое место — наравне с простотой внедрения. Оба фактора набрали по 44% значимости. Малый и средний бизнес дают безопасности ещё более высокую оценку — 41% и 45% соответственно.

Причём речь идёт не только о «галочке» в чек-листе. На российском рынке усиливается запрос на соответствие 152-ФЗ и более жёсткие механизмы защиты данных. По мнению аналитиков, безопасность становится одним из ключевых технологических трендов в сегменте CRM — и это во многом локальная особенность.

На фоне роста числа атак через учётные записи и ужесточения ответственности за утечки персональных данных бизнес всё чаще требует от CRM-систем расширенных возможностей в области информационной безопасности. В фокусе — управление правами доступа, контроль и мониторинг сессий, аудит действий пользователей.

Особенно актуально это для малого бизнеса, который всё чаще становится мишенью атак — в том числе через цепочки поставок. В таких условиях CRM перестаёт быть просто инструментом для продаж и маркетинга. Она превращается в систему, где защита данных и контроль доступа становятся не менее важными, чем в банковских или корпоративных ИТ-средах.

Подпишитесь на новости

Фальшивая декларация ЕС: у россиян выманивают сканы загранпаспортов

Собрали документы, получили шенгенскую визу и уже мысленно гуляете по Парижу? Мошенники решили добавить в маршрут обязательную остановку — фишинговый сайт. Эксперты «Лаборатории Касперского» обнаружили схему, нацеленную на россиян, планирующих поездки в Европу.

Туристам рассылают письма якобы от управления ЕС по миграции и требуют за пять рабочих дней до въезда заполнить цифровую миграционную декларацию.

Для пущей убедительности аферисты прикрываются реальной системой пограничного контроля EES. В письме пугают дополнительными проверками и даже временным отказом во въезде, а затем отправляют на поддельный официальный портал.


Фальшивка сделана не на коленке: символика Евросоюза, аккуратный дизайн и сразу пять языков: русский, английский, турецкий, китайский и испанский. На сайте предлагают указать личные данные, даты поездки, информацию о сопровождающих и загрузить скан загранпаспорта.

Полный набор, чтобы затем устроить жертве персональный спектакль по телефону и попробовать выманить деньги или дополнительные сведения.

В Kaspersky допускают, что рассылка может быть адресной, а электронные адреса туристов злоумышленники получают из утечек баз отелей и сервисов бронирования.

Главное: EES не требует от путешественников предварительной онлайн-регистрации. Поэтому любые внезапные декларации нужно проверять на сайтах консульств и визовых центров.

RSS: Новости на портале Anti-Malware.ru